Jak přeinstalovat Windows 11

Zjistěte, jak přeinstalovat Windows 11 krok za krokem a získat čistý systém. Průvodce zahrnuje přípravu USB a kompletní instalaci bez ztráty dat.
Microsoft právě odhalil další iteraci operačního systému Windows. Oficiálně nazvaný Windows 11, Microsoft tvrdí, že od základu kompletně přepracoval celý uživatelský zážitek se zcela novými designovými prvky, jako jsou animace, ikony, fonty a mnoho dalšího.
Všechno to vzrušení se ale pomalu začalo měnit ve zklamání a v některých případech dokonce ve frustraci. Proč, divíš se? Je to proto, že když Microsoft vydal systémové požadavky pro svou zbrusu novou verzi Windows, zmínil se o dvou klíčových specifikacích, které byly nezbytností pro spuštění nadcházejícího vydání. Byly to Secure Boot a TPM 2.0, které nebylo možné nalézt ani na některých nejnovějších produktech od samotného Microsoftu.
Související: Povolit TPM 2.0 | Obejít požadavek TPM 2.0
Až dosud bylo možné všechny verze systému Windows od 8 do 10 spustit bez zabezpečeného spouštění, i když byla tato funkce uvedena jako požadavek. Přáli bychom si, aby se totéž dalo říci o nejnovějším Windows 11 společnosti Microsoft.
Někteří z mnoha prvních uživatelů prvního sestavení Windows 11 Insider Preview hlásí, že nemohou nainstalovat sestavení a přímo se jim zobrazuje zpráva, že na jejich počítači nelze spustit Windows 11. Přesnou zprávu můžete vidět na obrázku níže.

Vraťme se o krok zpět a zjistíme, co Secure Boot skutečně je.
Obsah
Co je Secure Boot?

Secure Boot spadá pod UEFI, což je zkratka pro Unified Extensible Firmware Interface. UEFI si můžete představit jako softwarové rozhraní, které sedí mezi vaším operačním systémem, firmwarem a hardwarem. UEFI plánuje nahradit BIOS (rozhraní, které jsme měli během éry Windows 7 a dříve) a je to to, co je nainstalováno v každém moderním počítači, který si nyní můžete zakoupit.
Ve skutečnosti je Secure Boot protokol pod UEFI 2.3.1, který existuje pro zabezpečení procesu spouštění systému tím, že nenačte žádné nepodepsané ovladače UEFI ani nepodepsané zavaděče operačního systému.
Jeho jedinou úlohou je v podstatě blokovat jakýkoli kus kódu (ovladače, bootloadery nebo aplikace), které nejsou podepsány klíčem platformy OEM (výrobců originálního vybavení).
Pokud má ovladač UEFI, aplikace nebo bootloader operačního systému podepsané klíče platformy, teprve potom je povoleno jej spustit.
Pro vás a pro mě je to jen jednoduché přepínání v nabídce UEFI, které by mělo být vždy povoleno pro maximální ochranu.
Ale proč je Windows 11 tak mrtvý nastaven na vyžadování Secure Boot?

Windows se snaží prosadit Secure Boot již od vydání Windows 8 a zdá se, že nebudou brát ne jako odpověď, protože klady výrazně převažují nad zápory.
Microsoft tvrdí, že postavil Windows 11 na třech klíčových principech: zabezpečení, spolehlivost a kompatibilita. Když se podíváme na další požadavky na Secure Boot a TPM 2.0, zdá se, že zabezpečení zaujalo pozornost.
Podle Microsoftu jsou tyto hardwarové požadavky zásadní pro implementaci silnějšího zabezpečení vašeho PC, včetně funkcí jako Windows Hello, Device Encryption, Virtualization-Based Security (VBS) a HyperVisor-protected Code Integrity (HVCI).
Společně mohou pomoci udržet váš počítač v bezpečí snížením útoků malwaru o 60 %.
Stále příliš složité? Pojďme to udělat ještě jednodušší.
Představte si scénář, kdy jste si právě stáhli spustitelný soubor, řekněme instalační program aplikace pro úpravu fotografií. Netušili jste, že program, který jste si právě stáhli a nainstalovali, obsahoval škodlivý blok kódu, který je navržen tak, aby se spustil při příštím spuštění systému.
Dokončíte svůj úkol, vypnete počítač a jdete spát. Druhý den otočíte počítač zpět a všechno se zvrtne.
Vaše obrazovka je bombardována upozorněními: „Vaše pojištění auta vypršelo! Klikněte zde pro obnovení.” Ať děláte cokoli, zdá se, že nic nefunguje. A výsledek? Zcela nepoužitelné PC.
Naštěstí jsou moderní počítače (předpokládejme 2017 a novější) dodávány s UEFI ihned po vybalení, což znamená, že je na nich ve výchozím nastavení povoleno Secure Boot.
Nyní zopakujme stejný scénář, který jsme právě zmínili, a podívejme se, co by se stalo, kdyby měl počítač povoleno Secure Boot.
Když druhý den ráno stisknete tlačítko napájení a nevědomky spustíte blok škodlivého kódu, Secure Boot převezme úplnou kontrolu nad procesem spouštění a důkladně zkontroluje každou aplikaci, ovladač a zavaděč, které byly zařazeny do fronty zavádění.
Zjistil, že ve spouštěcí frontě existuje škodlivý blok kódu bez platného klíče platformy, a proto jeho spuštění zcela zamítl.
Hurá! Už žádná nechtěná vyskakovací okna!
Celkově vzato, Secure Boot odvádí skvělou práci při posilování zabezpečení vašeho operačního systému a zároveň nabízí několik výkonnějších a pokročilejších funkcí než BIOS.
Secure Boot má ale několik nevýhod. Některé aplikace, dokonce i linuxové distribuce, vyžadují zakázání Secure Boot.
Jak povolím zabezpečené spouštění?

Povolení Secure Boot je poměrně přímočarý proces. Jeden z našich úžasných spisovatelů již tento proces velmi podrobně probral na níže uvedeném odkazu. Určitě se na to podívejte.
Na některých systémech musíte zakázat CSM, abyste odemkli skrytou možnost Secure Boot na obrazovce UEFI. Pokud je váš počítač zakoupen nedávno, řekněme 2017 nebo novější, měli byste mít možnost povolit zabezpečené spouštění. Pokud nemůžete, podělte se o model základní desky vašeho počítače. s námi v poli komentářů níže.
To je vše.
Jak nainstalovat Windows 11 sami bez programu Microsoft Insider:
Zjistěte, jak přeinstalovat Windows 11 krok za krokem a získat čistý systém. Průvodce zahrnuje přípravu USB a kompletní instalaci bez ztráty dat.
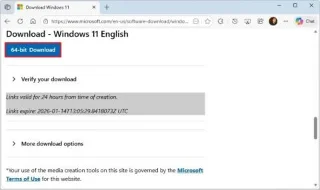
Windows 11 ke stazeni je nejjednodušší získat přímo z oficiálních stránek Microsoftu. Zde najdete přesný postup, jak stáhnout instalační soubor ISO nebo nástroj Media Creation Tool bez rizika.
Zjistěte přesně, jak vypnout Windows Defender Windows 11 pomocí vestavěných nástrojů. Postupujte podle kroků pro dočasné nebo trvalé vypnutí Microsoft Defenderu ve Windows 11.
Projekt Helix by mohl proměnit Xbox v herní platformu pro Windows, která by kombinovala jednoduchost konzole s masivním ekosystémem her a aplikací pro PC.
Chcete-li v systému Windows 11 povolit zobrazení Procento baterie na hlavním panelu, otevřete Nastavení > Systém > Napájení a baterie a zapněte přepínač Procento baterie.
Nyní si můžete stáhnout ISO soubor Windows 11 24H2 Tiny11 a provést čistou instalaci nebo upgrade na místě bez bloatwaru nebo nepotřebných funkcí.
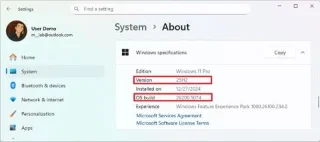
Chcete-li zkontrolovat, zda je nainstalován systém Windows 11 25H2, otevřete Nastavení > Systém > O systému a ověřte číslo verze. Nebo použijte příkaz winver.
PowerShell můžete používat se starším modrým pozadím v Terminálu Windows – zde je návod, jak používat uživatelské rozhraní nastavení a soubor settings.json.
Pro čistou instalaci Windows 11 25H2 si stáhněte soubor ISO, vytvořte bootovací USB disk, spusťte instalaci, vyberte možnost Instalovat Windows 11 a dokončete OOBE.
Sestavení 26200.5722 (KB5062669) pro Windows 11 25H2 v kanálu Dev s novými funkcemi, změnami a opravami. Verze 24H2 získává sestavení 26120.5722.