- Щоб відкрити порт брандмауера Windows, відкрийте консоль «Брандмауер Захисника Windows із розширеним захистом» .
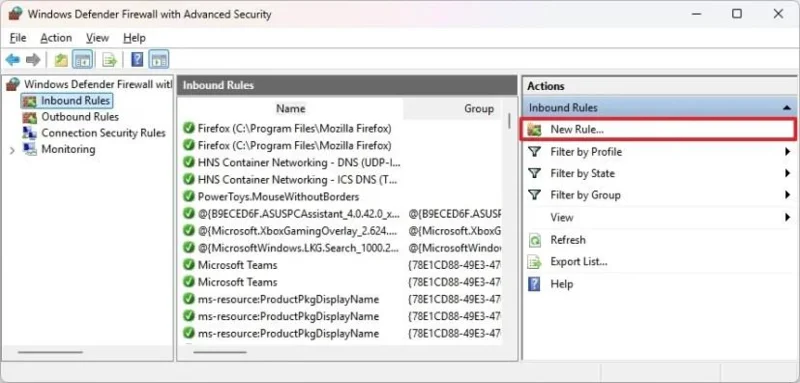
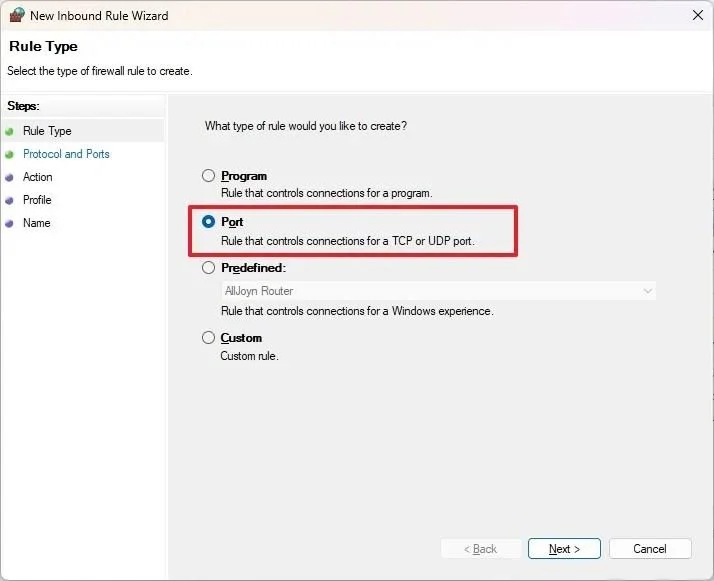
- Потім натисніть «Правила вхідного зв’язку» або «Правила вихідного зв’язку», натисніть «Нове правило» та виберіть опцію «Порт» .
- Продовжуйте вибирати протокол і номер порту для відкриття у Windows 11, дозвольте підключення, виберіть мережевий профіль для застосування правил і збережіть зміни.
- Ви також можете відкрити один або кілька портів за допомогою команд PowerShell та командного рядка.
У Windows 11 брандмауер Microsoft Defender — це вбудована функція безпеки, яка допомагає захистити ваш пристрій, контролюючи мережевий трафік, блокуючи несанкціонований доступ ззовні та запобігаючи підключенню підозрілих програм до Інтернету.
Брандмауер працює як гейткіпер, контролюючи всі вхідні та вихідні мережеві запити. Коли програма або служба намагається отримати доступ до мережі, брандмауер Microsoft Defender (також званий «брандмауер Windows») перевіряє свою базу даних правил, щоб визначити, чи дозволяти, чи блокувати підключення. Якщо правило не існує, Windows 11 запропонує вам надати або заборонити доступ вручну.
У деяких випадках довірені програми (наприклад, SQL Server) можуть працювати неправильно, оскільки брандмауер блокує їх. У такому разі необхідно створити власне правило вхідного або вихідного зв’язку, щоб дозволити доступ до мережі та відновити функціональність.
У цьому посібнику я розповім вам, як відкрити порт, щоб дозволити програмі взаємодіяти з мережею за допомогою брандмауера Windows 11.
Важливо: Перш ніж створювати правило брандмауера, перевірте офіційну сторінку підтримки програми, щоб визначити необхідні номери портів і типи протоколів (TCP або UDP) . Ви також можете швидко перевірити, чи проблема в заблокованому порту, тимчасово вимкнувши брандмауер . Якщо програма працює, коли брандмауер вимкнено, це підтверджує, що вам потрібно створити власне правило, щоб дозволити підключення. Після цього негайно знову ввімкніть брандмауер.
Відкрийте порт брандмауера у Windows 11
Використовуючи брандмауер за замовчуванням, ви можете створити правило вхідного або вихідного зв’язку, залежно від вимог програми, за допомогою консолі розширеної безпеки, командного рядка або PowerShell.
Створення правила брандмауера з розділу "Додаткова безпека"
Щоб відкрити один або кілька портів у брандмауері Windows, виконайте такі дії:
-
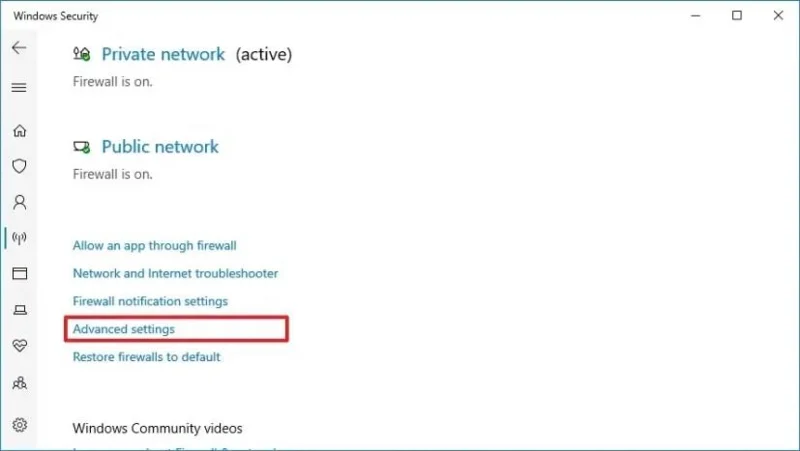
Відкрийте програму «Безпека Windows» .
-
Натисніть на Брандмауер і захист мережі .
-
Натисніть опцію Додаткові налаштування .
-
(Варіант 1) Виберіть «Правила вхідного трафіку» на лівій панелі навігації, щоб створити правило, яке дозволить вхідний трафік на пристрій.
-
(Варіант 2) Виберіть «Правила вихідного зв’язку» на лівій панелі навігації, щоб створити правило, яке дозволить трафіку з програми залишати пристрій.
-
Натисніть опцію «Нове правило» на правій панелі в розділі «Дії».
-
Виберіть опцію Порт .
-
Натисніть кнопку «Далі» .
-
Виберіть відповідний протокол ( TCPабо UDP) залежно від застосування.
-
Введіть номер порту в налаштуваннях «Певні локальні порти».
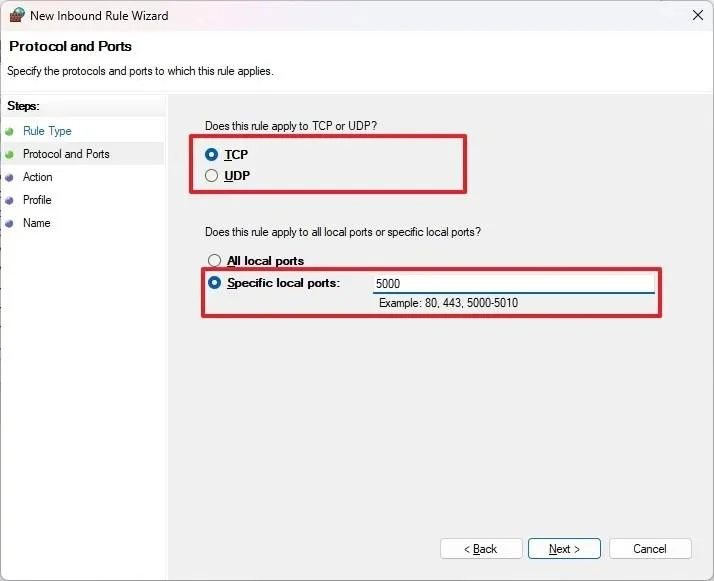
Коротке зауваження: якщо для програми потрібно відкрити кілька портів, ви можете ввести скільки завгодно, розділяючи кожен порт комою (4500, 4600, 5000). Якщо потрібно вказати діапазон портів, можна використовувати дефіс (-). Наприклад, 3000-3100.
-
Натисніть кнопку «Далі» .
-
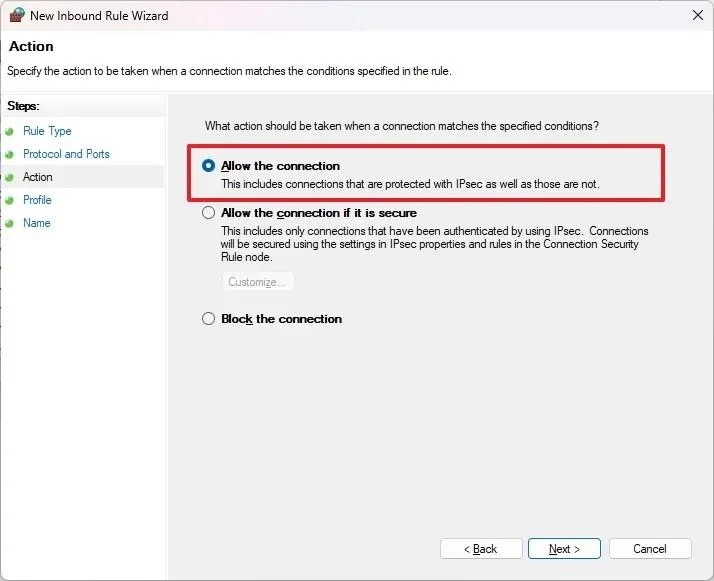
Виберіть опцію «Дозволити підключення» . (Виконуючи той самий крок, зверніть увагу, що ви можете заблокувати підключення.)
-
Натисніть кнопку «Далі» .
-
Виберіть тип мережі, до якої потрібно застосувати правило. (Зазвичай цей параметр краще залишити зі значеннями за замовчуванням.)
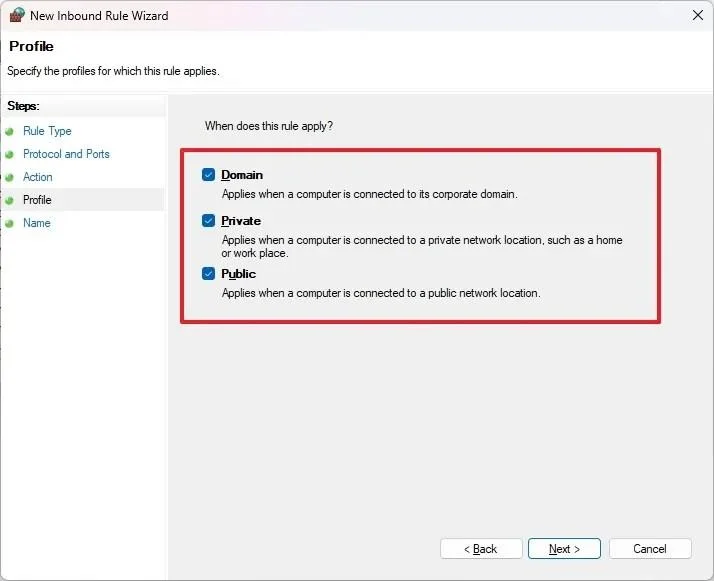
-
Натисніть кнопку «Далі» .
-
Введіть описову назву для правила. Наприклад, «Моє правило вхідного зв’язку для APP-NAME».
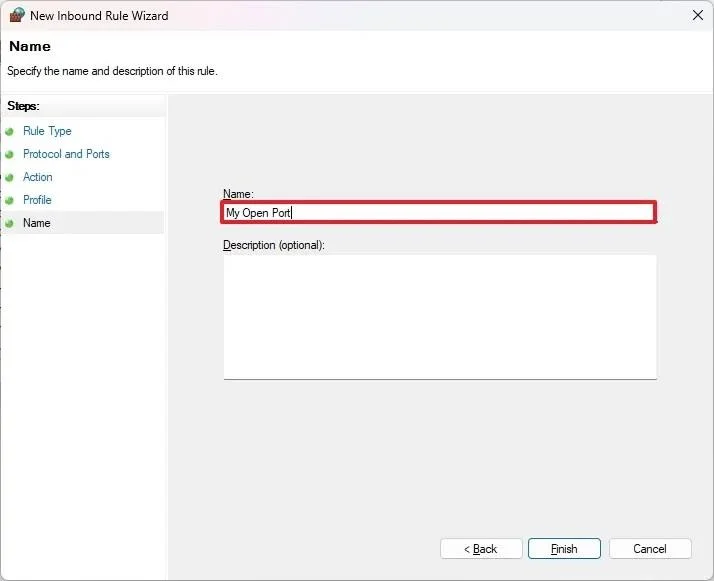
-
Натисніть кнопку « Готово» .
Після виконання цих кроків вхідні з’єднання для програми будуть дозволені через порт, який ви відкриєте у брандмауері.
Створення правила брандмауера за допомогою командного рядка
Щоб відкрити порт брандмауера через командний рядок, виконайте такі дії:
-
Відкрийте Пуск .
-
Знайдіть «Командний рядок» (або «Термінал» ), клацніть правою кнопкою миші на першому результаті та виберіть опцію «Запуск від імені адміністратора» .
-
Введіть цю команду, щоб створити правило вхідного брандмауера за допомогою командного рядка, і натисніть Enter :
netsh advfirewall firewall додати правило name="YOUR-APP-PORT" dir=in action=allow protocol=TCP localport=12345
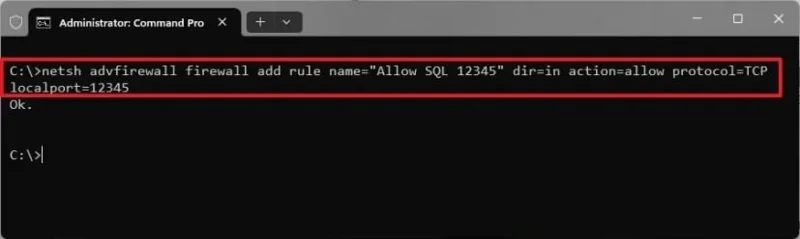
У команді оновіть налаштування nameдля назви правила, яке ви хочете використовувати. У protocolвикористовуйте TCPабо UDPта вкажіть номер порту в localportналаштуванні.
Коротка порада: netsh не підтримує список портів, розділених комами, як-от localport=80,443,8080. Натомість потрібно виконати одну команду для кожного порту.
-
Введіть цю команду, щоб відкрити діапазон портів за допомогою командного рядка, і натисніть Enter :
netsh advfirewall firewall додати правило name="YOUR-PORT-RANGE-NAME" dir=in action=allow protocol=TCP localport=2000-2200
У команді оновіть налаштування nameдля назви правила, яке ви хочете використовувати. У protocolвикористовуйте TCPабо UDPта вкажіть номер порту в localportналаштуванні.
Після виконання цих кроків зазначені мережеві порти за допомогою командного рядка відкриються у Windows 11.
Якщо вам потрібно створити правило входу або виходу з кількома портами (поза діапазоном), ви можете скористатися командою пакетного циклу. Наприклад.for %%P in (80 443 8080) do netsh advfirewall firewall add rule name="Allow TCP %%P" dir=in action=allow protocol=TCP localport=%%P
У команді потрібно оновити порти, напрямок ( inабо out) та протокол ( TCPабо UDP).
Створення правила брандмауера за допомогою PowerShell
Щоб відкрити порт брандмауера за допомогою команди PowerShell, виконайте такі дії:
-
Відкрийте Пуск .
-
Знайдіть PowerShell (або Terminal ), клацніть правою кнопкою миші на першому результаті та виберіть опцію «Запуск від імені адміністратора» .
-
Введіть цю команду, щоб створити правило вхідного брандмауера за допомогою PowerShell, і натисніть Enter :
New-NetFirewallRule -DisplayName "YOUR-APP-PORT" -Напрямок вхідного трафіку -Дія дозволити -Протокол TCP -LocalPort 12345
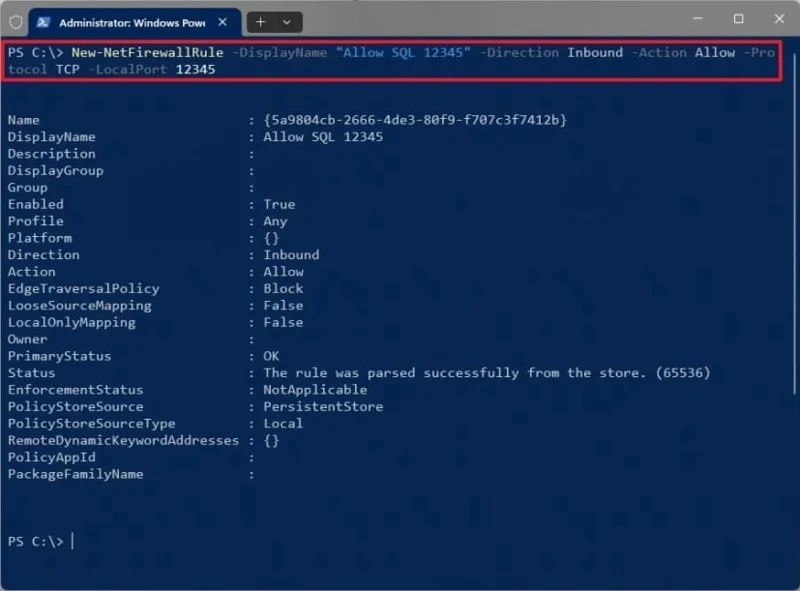
У команді потрібно оновити налаштування імені, напрямку ( Inboundабо Outbound), протоколу ( TCPабо UDP) та локального порту так само, як це потрібно за допомогою командного рядка.
-
Введіть цю команду, щоб відкрити діапазон портів за допомогою PowerShell, і натисніть Enter :
New-NetFirewallRule -DisplayName "YOUR-PORT-RANGE-NAME" -Напрямок вхідний -Дія Дозволити -Протокол TCP -LocalPort 4000-4010
У команді оновіть назву, напрямок ( Inboundабо Outbound), протокол ( TCPабо UDP) та вкажіть діапазон портів.
Після виконання цих кроків команда PowerShell створить правило вхідного або вихідного зв’язку у брандмауері Microsoft Defender.
Якщо вам потрібно створити правило входу або виходу з кількома портами (поза діапазоном), ви можете скористатися foreachкомандою циклу. Наприклад:
$ports = @(80, 443, 8080) foreach ($port in $ports) { New-NetFirewallRule -DisplayName "Дозволити TCP $port" -Напрямок Вхідний -Дія Дозволити -Протокол TCP -ЛокальнийПорт $port }
У команді потрібно оновити порти, напрямок ( inабо out) та протокол ( TCPабо UDP).
Закриття порту брандмауера у Windows 11
Ви також можете закрити порт, видаливши певне правило за допомогою консолі розширеної безпеки, командного рядка або PowerShell.
Закриття правила брандмауера з розділу "Додаткова безпека"
Щоб видалити порт у брандмауері Microsoft Defender, виконайте такі дії:
-
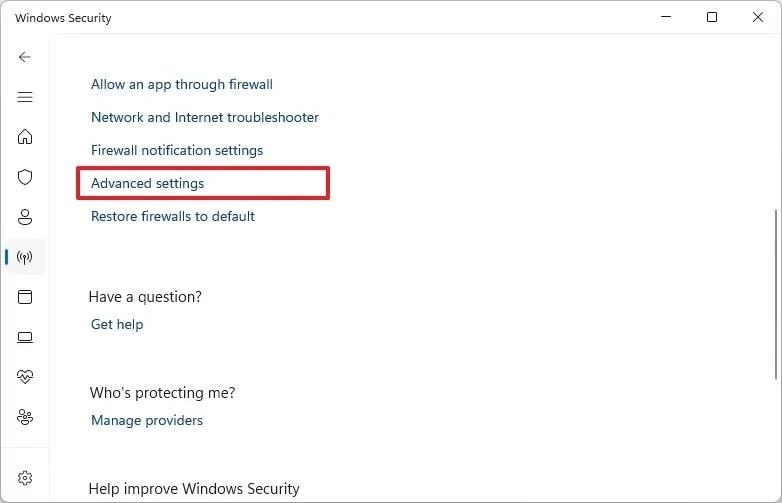
Відкрийте програму «Безпека Windows» .
-
Натисніть на Брандмауер і захист мережі .
-
Натисніть опцію Додаткові налаштування .
-
Натисніть «Правила для вхідного зв’язку» або «Правила для вихідного зв’язку» на лівій панелі навігації, залежно від того, де ви відкриваєте порт брандмауера.
-
Виберіть потрібне правило.
-
Натисніть « Вимкнути правило» , щоб закрити порт, залишивши правило в розділі «Дії». Або натисніть « Видалити правило» , щоб закрити порт і видалити правило з брандмауера.
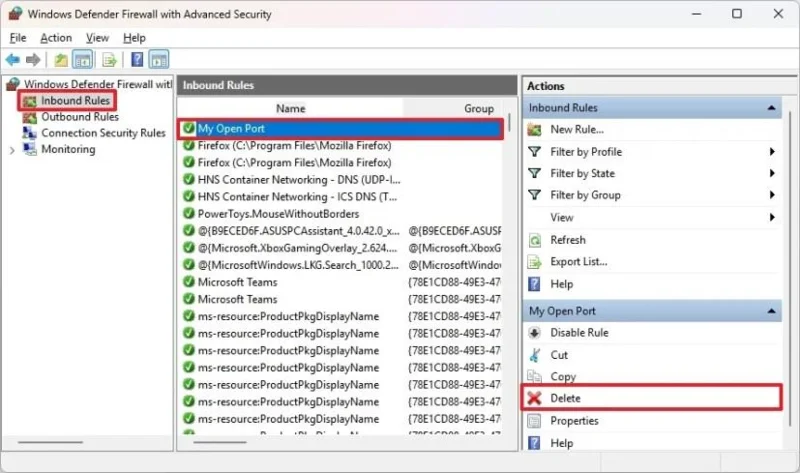
Після виконання цих кроків програма або служба більше не матимуть доступу до мережі чи Інтернету, оскільки брандмауер Windows заблокує їх.
Закриття правила брандмауера за допомогою командного рядка
Щоб відкрити порт брандмауера через командний рядок, виконайте такі дії:
-
Відкрийте Пуск .
-
Знайдіть «Командний рядок» (або «Термінал»), клацніть правою кнопкою миші на першому результаті та виберіть опцію «Запуск від імені адміністратора» .
-
Введіть цю команду, щоб видалити правило брандмауера за допомогою командного рядка, і натисніть Enter :
netsh advfirewall правило видалення брандмауера ім'я="ВАШЕ-ПРАВИЛО-ВИДАЛЕННЯ"
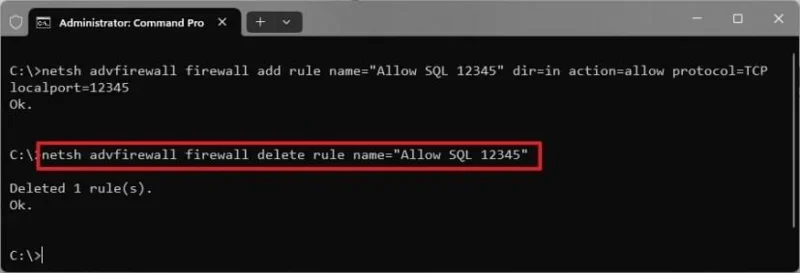
У команді оновіть налаштування, nameвказавши назву правила, яке містить порт, який потрібно закрити.
Після виконання цих кроків команда командного рядка видалить правило, закривши вказані порти.
Закриття правила брандмауера за допомогою PowerShell
Щоб відкрити порт брандмауера за допомогою команди PowerShell, виконайте такі дії:
-
Відкрийте Пуск .
-
Знайдіть PowerShell (або Terminal ), клацніть правою кнопкою миші на першому результаті та виберіть опцію «Запуск від імені адміністратора» .
-
Введіть цю команду, щоб видалити правило брандмауера за допомогою PowerShell, і натисніть Enter :
Remove-NetFirewallRule -DisplayName "ВАШЕ ПРАВИЛО ВИДАЛЕННЯ"
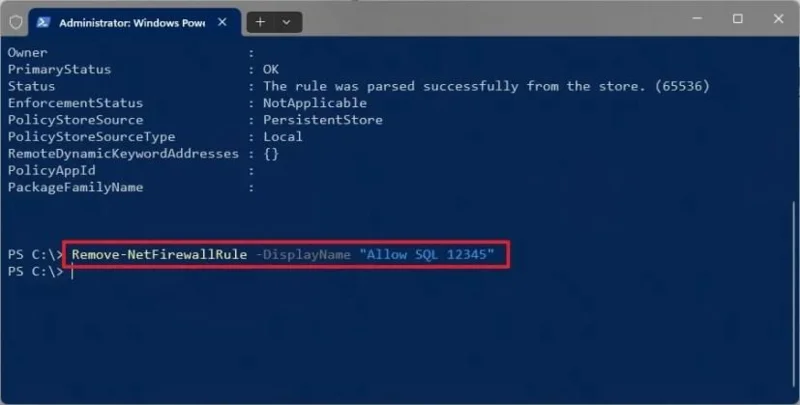
У команді оновіть налаштування, DisplayNameвказавши назву правила, яке містить порт, який потрібно закрити.
Після виконання цих кроків команда PowerShell видалить правило з портами, які потрібно закрити.