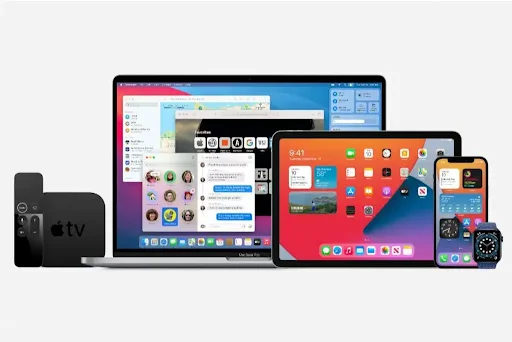
Аппле је објавио иОС 14.8 за иПхоне и иПад и последично нова ажурирања за мацОС и ВатцхОС која ће закрпити НСО-ову грешку нултог дана која би могла да пусти Пегасус малвер у ваш Аппле уређај. Рањивост је открила Цитизен Лаб, која је прва идентификовала експлоатацију присилног уласка која утиче на све Аппле иПхоне, иПад, Мац и сатове.
Аппле је позвао све своје кориснике да ажурирају своје уређаје са тренутним ефектом који ће поправити рањивост која је искоришћена на неким уређајима. Цитизен Лаб је била прва која је открила рањивост нултог дана која се користи за тихо хаковање иПхоне-а који користи активиста у блискоисточној земљи познатој као Бахреин. Ова рупа у принудном уласку први пут је пријављена у августу ове године након чега су Аппле и Цитизен Лаб радили заједно.
Шта је рањивост нултог дана у Аппле уређајима?
Грешка нултог дана је рањивост која је названа као таква јер софтверске/хардверске компаније немају ни један дан да уведу поправку и зато се зове Зеро-Даи. Ова грешка је идентификовала рупу у Апплеовој апликацији иМессаге која је искоришћена да би се Пегасус, шпијунски софтвер од којег се страховао, пустио у иПхоне-ове познатих људи и новинара. Пегасус је недавно изнео на видело Лабораторија за безбедност Амнести интернешенела, која је истакла списак људи чије је телефоне инфилтрирала НСО, израелска компанија за сајбер безбедност.
Основна сврха ове инфилтрације је пружање потпуних информација о паметном телефону, а заузврат, његовом власнику у вези са садржајем, локацијом, фотографијама, порукама владиним корисницима НСО-а. НСО ради само за владе широм света за прилично позамашну суму и заузврат пружа све информације о људима за које влада сумња да су заверени или стварају немире.
Цитизен Лаб даље објашњава да ова мана постоји од иОС 14 и да су ажурирања иОС 14.4 и иОС 14.6 такође била подложна. Аппле је тврдио да је инсталирао нову одбрану у иОС 14 која је дизајнирана да спречи тихе нападе попут Пегаза. Ове одбране су назване БластДоор које је Пегасус лако искористио, а метод је постао познат као Форце Ентри од стране Цитизен Лабс.
Ко је погођен овом рањивошћу?

Цитизен Лаб је идентификовао активисте из Бахреина као прве међу жртвама ове мане. Најновија открића су открила експлоатацију принудног уласка на иПхоне коју носи активиста Саудијске Арабије. Ова експлоатација принудног уласка функционише на свим иПхоне уређајима широм света осим оних који су данас ажурирани на иОС 14.8. Може да искористи предности иПхоне-а кроз процес рендеровања слике Аппле уређаја.
Цитизен Лаб је Аппле-у пријавио налазе пре скоро недељу дана, а ова рањивост је званично добила кодни назив ЦВЕ-2021-30860. Такође се тврди да је експлоатација присилног уласка повезана са групом НСО која је била у вестима због скандала Пегасус.
Шта је Аппле рекао о овој мани?

„Након што је идентификовао рањивост коју користи овај експлоат за иМессаге, Аппле је брзо развио и применио исправку у иОС 14.8 како би заштитио наше кориснике. Желели бисмо да похвалимо Цитизен Лаб за завршетак веома тешког посла на добијању узорка ове експлоатације како бисмо могли брзо да развијемо ову исправку. Напади попут оних који су описани су веома софистицирани, коштају милионе долара за развој, често имају кратак рок трајања и користе се за циљање одређених појединаца. Иако то значи да они не представљају претњу за огромну већину наших корисника, ми настављамо неуморно да радимо на одбрани свих наших корисника и стално додајемо нове заштите за њихове уређаје и податке“, рекао је Крстић, Аппле-ов шеф безбедносног инжењеринга.
Последња реч о томе да ли су сви Аппле уређаји рањиви на Пегасус?
Аппле је објавио потребну надоградњу која ће спречити улазак из бекдора у било који злонамерни софтвер, посебно Пегасус. У краткој изјави, Апплеов шеф безбедносног инжењерства и архитектуре Иван Крстић потврдио је поправку. Препоручује се да ажурирате своје Аппле уређаје како бисте спречили било какву инфилтрацију. Пегасус је шокирао цео свет како је нарушио приватност појединаца и открио информације њиховим владама. Ово је довело до широко распрострањених критика, али да бисмо спречили планиране завере, немире и активности које ремете мир, мало компромиса по питању приватности је нешто што можемо да приуштимо. Пратите нас на друштвеним мрежама – Фацебоок , Инстаграм и ИоуТубе .