Tűzifa vásárlása és tárolása: mire figyeljünk a fűtési szezonban?
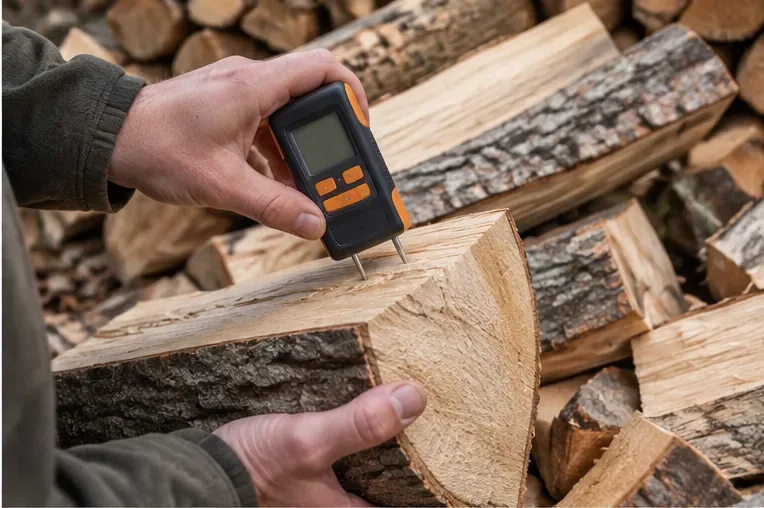
Gyakorlati útmutató kezdőknek tűzifavásárláshoz: eladó ellenőrzése, mennyiség és nedvesség, átvétel, szellős tárolás és biztonságos fűtés.
Rövid válasz: a mesterséges intelligencia ma leginkább szövegek feldolgozására, ötletelésre, fordításra, összefoglalásra, képek és hanganyagok létrehozására, programozási segítségre, keresésre és ismétlődő munkafolyamatok támogatására használható. Nem azonban tévedhetetlen szakértő, nem automatikus igazságforrás, és nem minden döntésnél biztonságos emberi ellenőrzés nélkül.
A téma azért marad tartósan fontos, mert az AI már nem csak kutatási vagy nagyvállalati eszköz. Szöveges asszisztensek, képgenerátorok, beszédfelismerők, ajánlórendszerek és fejlesztői eszközök jelennek meg a mindennapi szoftverekben. Az Európai Unió szabályozása közben fokozatosan alkalmazandóvá vált: az Európai Bizottság jelenlegi tájékoztatása szerint az AI Act fő kerete 2026. augusztus 2-től alkalmazandó, de egyes tilalmak, általános célú modellekre vonatkozó kötelezettségek és magas kockázatú rendszerek eltérő határidőkhöz kötődnek.
Fontos példa: a cikkben szereplő „DunaKert” egy képzeletbeli kis webáruház. Nem valódi ügyfél, nem beszámoló és nem teszt eredménye. Azért használjuk, hogy látható legyen, hogyan lehet egy AI-eszköz előnyeit és korlátait a gyakorlatban mérlegelni.
A mesterséges intelligencia olyan szoftveres rendszerek gyűjtőneve, amelyek adatokból mintázatokat tanulnak, majd előrejelzést, osztályozást, ajánlást vagy új tartalmat állítanak elő. A generatív AI ennek az a csoportja, amely például szöveget, képet, hangot, videót vagy programkódot hoz létre. A rendszer nem úgy „gondolkodik”, mint egy ember, még akkor sem, ha a válasz stílusa beszélgetésre emlékeztet.
A gyakorlati különbség fontos. Egy nyelvi modell a kapott utasítás és a tanult minták alapján valószínűsíti, milyen szöveg következzen. Emiatt képes jól átfogalmazni, rendszerezni és magyarázni, de ettől még nem garantálja, hogy minden állítása igaz, naprakész vagy az adott helyzetre alkalmazható. A NIST generatív AI-kockázati profilja külön is megnevezi a magabiztosan előadott, de hibás tartalom kockázatát; ezt gyakran hallucinációnak vagy konfabulációnak nevezik.
| Feladat | Amiben segíthet | Amit ellenőrizni kell |
|---|---|---|
| Szövegírás és szerkesztés | Vázlat, címötlet, összefoglaló, egyszerűbb megfogalmazás, hangnemváltás | Tények, célközönség, stílus, szerzői jog és a végső üzenet pontossága |
| Fordítás és nyelvtanulás | Első fordítás, kifejezések magyarázata, gyakorló párbeszéd, hibajavítás | Szakkifejezések, jogi vagy hivatalos szöveg, kulturális árnyalatok |
| Információfeldolgozás | Hosszú jegyzetek, saját dokumentumok vagy értekezletek rendszerezése | Hogy a forrás valóban szerepel-e a dokumentumban, és nem került-e bele kitalált részlet |
| Képek, hang és videó | Vázlat, illusztráció, felirat, átirat, kreatív koncepció | Engedélyek, személyiségi jogok, megtévesztő tartalom és a látható részletek pontossága |
| Programozás | Kódmagyarázat, hibakeresési ötlet, tesztvázlat, dokumentáció | Biztonsági hibák, függőségek, licenc, teljesítmény és tényleges futtatási eredmény |
| Ügyfélszolgálat és automatizálás | Gyakori kérdések első megválaszolása, jegyosztályozás, munkafolyamatok indítása | Helyes átadás embernek, jogosultságok, naplózás és téves műveletek elleni védelem |
Igen, ha a cél az első vázlat, a szerkezet kialakítása vagy egy nehezen megfogalmazott szöveg átdolgozása. Például a képzeletbeli DunaKert kérhetne három változatot egy termékleírásból, majd kiválaszthatná a legjobb irányt. A végső szöveget azonban annak kell ellenőriznie, aki ismeri a terméket, az árakat, a garanciális feltételeket és a vásárlóknak tett ígéretet. Az AI ne találjon ki műszaki adatot, készletinformációt vagy eredményt.
Segíthet fogalmak egyszerű magyarázatában, kérdések készítésében, tanulási terv felépítésében és egy ismert szöveg szerkezetének áttekintésében. Kutatásnál azonban az AI-válasz kiindulópont, nem önmagában bizonyíték. A forrás címét, szerzőjét, dátumát és állítását külön kell ellenőrizni. Ha a rendszer nem ad ellenőrizhető hivatkozást, vagy a hivatkozás nem található meg, a mondatot nem szabad tényként továbbadni.
A kódasszisztens gyorsíthatja a sablonok elkészítését, magyarázhat egy hibaüzenetet, és javasolhat teszteket. A működőnek látszó kód még lehet sebezhető, hibás vagy a projekt követelményeivel összeegyeztethetetlen. A fejlesztőnek helyben kell futtatnia a teszteket, át kell néznie a függőségeket, és nem szabad titkos kulcsot vagy ügyféladatot bemásolnia egy ismeretlen szolgáltatásba.
Általában akkor, ha a feladat világos, az esetleges hiba könnyen észrevehető, és a végső eredmény emberi ellenőrzésen megy át. Jó kezdő feladat lehet egy hosszú szöveg pontokba rendezése, alternatív címek kérése, egy egyszerű e-mail udvariasabb megfogalmazása, egy tanulási terv vázlata vagy egy táblázat oszlopainak értelmezése.
A jó használat nem pusztán abból áll, hogy valaki beír egy rövid kérdést. Érdemes megadni a célt, a célközönséget, a terjedelmet, a kívánt formátumot és a bizonytalanság kezelését. Például: „Készíts vázlatot kezdő olvasóknak, külön jelöld, mit kell hivatalos forrásból ellenőrizni, és ne találj ki hiányzó adatot.” Ez nem teszi hibátlanná a választ, de csökkenti a félreértés esélyét.
Egészségügyi, jogi, pénzügyi, munkajogi és biztonsági kérdésekben az AI legfeljebb tájékoztató vagy előkészítő eszköz lehet. Egy tünet összefoglalása segíthet az orvosi konzultáció előtt, de nem helyettesíti a diagnózist. Egy szerződés vázlatos magyarázata felhívhatja a figyelmet kérdésekre, de nem teszi feleslegessé a jogi ellenőrzést. Egy befektetési ötlet összegyűjthet szempontokat, de nem garantál hozamot és nem ismeri automatikusan a felhasználó kockázatvállalását.
Különösen óvatosnak kell lenni, ha a rendszer más ember jogait, hozzáférését vagy megélhetését befolyásoló döntésben vesz részt. A felvételi szűrés, hitelbírálat, oktatási értékelés, egészségügyi döntéstámogatás vagy szociális jogosultság vizsgálata nem kezelhető egyszerű „gyorsításként”. Az EU AI Act kockázatalapú rendszere az ilyen területek egy részét magas kockázatúként kezeli, és dokumentációt, emberi felügyeletet, nyomon követhetőséget és kockázatkezelést vár el az alkalmazandó szabályok szerint.
A generatív modell célja gyakran a koherens, hasznosnak tűnő kimenet létrehozása, nem pedig egy klasszikus adatbázis-lekérdezés eredményének visszaadása. Ha a kérdés homályos, a modell tudása nem naprakész, a forrás hiányos, vagy több fogalom hasonló, a rendszer összekapcsolhat részleteket és hibás állítást alkothat. A magabiztos hangnem nem bizonyíték a pontosságra.
A hiba más formát is ölthet: elfogult lehet egy csoporttal szemben, nem megfelelően kezelheti a többértelmű nyelvet, bizalmas adatot fedhet fel egy rosszul kialakított folyamatban, vagy szerzői jogi és licencproblémát okozhat. A NIST 2024-ben kiadott generatív AI-profilja a konfabuláció mellett adatvédelmi, információsértetlenségi, kiberbiztonsági, torzítási, szellemi tulajdonhoz kapcsolódó és környezeti kockázatokat is felsorol.
Ne másolj be automatikusan személyi igazolványt, egészségügyi dokumentumot, jelszót, banki adatot, belső szerződést, üzleti titkot vagy olyan ügyféladatot, amelynek továbbítása nincs engedélyezve. A szolgáltató adatkezelési és megőrzési feltételei eszközönként eltérhetnek, ezért a „nem használom betanításra” állítás önmagában nem válasz minden adatvédelmi kérdésre. A szervezetnek azt is meg kell határoznia, ki használhat AI-t, milyen adatokkal, milyen célra és milyen naplózással.
A képzeletbeli DunaKert például összefoglalhatna egy nyilvános termékleírást, de nem tölthetne fel egy teljes ügyféllistát csak azért, hogy az AI „szebben írjon” egy marketingüzenetet. Először anonimizálni kellene az adatokat, ellenőrizni a jogalapot és kiválasztani a szervezet által jóváhagyott eszközt.
Az EU AI Act nem egyetlen „AI-engedély”, hanem kockázatalapú jogi keret. Az Európai Bizottság négy nagy kategóriát mutat be: elfogadhatatlan kockázatú tiltott gyakorlatok, magas kockázatú rendszerek, átláthatósági kötelezettséget érintő rendszerek, valamint minimális vagy csekély kockázatú alkalmazások.
A jelenlegi uniós ütemezés szerint a tiltott gyakorlatokra és az AI-jártasságra vonatkozó szabályok 2025. február 2-től, az általános célú AI-modellekre vonatkozó kötelezettségek 2025. augusztus 2-től alkalmazandók. A fő szabályozási keret és bizonyos átláthatósági követelmények 2026. augusztus 2-től léptek alkalmazási szakaszba. A magas kockázatú, meghatározott területeken használt rendszerekre vonatkozó határidők egy része 2027. december 2., a szabályozott termékekbe beépített rendszereké pedig 2028. augusztus 2. A pontos kötelezettség mindig a rendszer szerepétől, céljától és az érintett szervezettől függ.
Ezért egy magánszemélynek nem kell minden hétköznapi AI-használatot jogi projektként kezelnie, de tudnia kell, mikor lép át egy szervezet magasabb felelősségi szintre. Egy chatbotnál fontos lehet jelezni, hogy a felhasználó géppel beszél. Egy álláspályázatok rangsorolására használt rendszer esetében már jóval szigorúbb elvárások és emberi felügyelet merülhetnek fel.
A mesterséges intelligencia ma hasznos munkatárs lehet a szövegek, képek, hangok, adatok és kódok első feldolgozásában. Különösen akkor értékes, amikor nagy mennyiségű információt kell rendszerezni, több változatot kell előállítani, vagy egy ismétlődő feladatot kell gyorsítani. A jó eredményhez azonban világos cél, megfelelő adat, ellenőrizhető forrás és felelős ember szükséges.
A legjobb kérdés nem az, hogy „kiváltja-e az embert”, hanem az, hogy melyik részfeladatot végezheti gyorsabban úgy, hogy a hibák és következmények még kezelhetők maradjanak. A képzeletbeli DunaKert esetében az AI készíthetne termékleírás-vázlatot vagy rendezhetné a gyakori kérdéseket, de a jogi ígéret, az ár, az ügyféladat és a végleges kommunikáció ellenőrzése továbbra is emberi felelősség maradna.
Gyakorlati útmutató kezdőknek tűzifavásárláshoz: eladó ellenőrzése, mennyiség és nedvesség, átvétel, szellős tárolás és biztonságos fűtés.
Mire használható ma a mesterséges intelligencia? Gyakorlati példák, ellenőrzési szabályok, adatvédelmi szempontok és az EU AI Act aktuális ütemezése.
Tekintse át a 2025-ös jelentős Salesforce-kimaradásokat, a meghibásodás okát, a kiválasztott incidensek időtartamát, és a gyakorlatban alkalmazható rugalmassági tanulságokat, amelyeket a csapatok alkalmazhatnak.
Készítsen egy praktikus Salesforce leállás-folytonossági tervet hatáselemzéssel, RTO/RPO célokkal, manuális megkerülő megoldásokkal, integrációs vezérlőkkel és helyreállítási ellenőrzésekkel.
Ismerje meg, hogyan veheti fel a kapcsolatot a Salesforce ügyfélszolgálatával nagyobb kimaradás esetén: ellenőrizze a megbízhatósági állapotot, válassza ki a megfelelő csatornát, nyisson egy erős esetet, és kövesse nyomon a helyreállítást.
Elháríthatja a Salesforce Workbench bejelentkezés, REST Explorer, időtúllépés, 503-as hiba és API-verzió hibáit, és korlátozhatja a leállás során fellépő hibákat egy praktikus diagnosztikai ellenőrzőlista segítségével.
A StoreForce problémák megzavarhatják az ütemezést, az időbeosztást és az alkalmazottak munkafolyamatait. Ismerje meg, hogyan értékelheti a hatásokat, hogyan tarthatja fenn az üzletek működését, hogyan ellenőrizheti a helyreállítást, és mikor kell eszkalálni.
Ismerje meg a széles körű felhőszolgáltatás-leállások fő okait, a hibák kaszkádszerű terjedését, a legfontosabb ellenőrzési szempontokat, és a rugalmasabb helyreállítási terv kidolgozásának módját.
Ha a Datorama vagy a Marketing Cloud Intelligence működési zavart mutat, használja ezt a bizonyítékokon alapuló ellenőrzőlistát a kimaradás ellenőrzésére, a jelentéskészítés minőségének védelmére, és annak megállapítására, hogy mikor megbízhatóak ismét az adatok.
Gyakorlati áttekintés arról, hogyan befolyásolhatják a Heroku leállásai a telepített alkalmazásokat, a dinamométereket, az útvonaltervezést, az adatbázisokat, a telepítéseket, a Heroku Connectet, a naplókat és a helyreállítást.







