Hjem
» New Trends
»
Smart automatisering i Industri 4.0: Et praktisk rammeverk for maksimal effektivitet med minimal inngripen
Smart automatisering i Industri 4.0: Et praktisk rammeverk for maksimal effektivitet med minimal inngripen
Oppdatert september 2026. Smart automatisering i Industri 4.0 handler ikke om å fjerne folk fra fabrikken. Det handler om å designe produksjonssystemer som kan registrere forhold, ta rutinemessige beslutninger, koordinere utstyr og gjenopprette fra vanlige variasjoner uten å vente på konstant menneskelig innspill – samtidig som folk har full kontroll over sikkerhet, kvalitet, retningslinjer og uvanlige unntak.
Det praktiske målet er derfor minimal unødvendig inngripen , ikke null inngripen. En godt designet smart fabrikk lar deterministiske kontroller håndtere det som er forutsigbart, bruke analyser og AI der de tilfører verdi, og eskalere til operatører når usikkerhet, risiko eller forretningsskjønn overstiger definerte grenser.
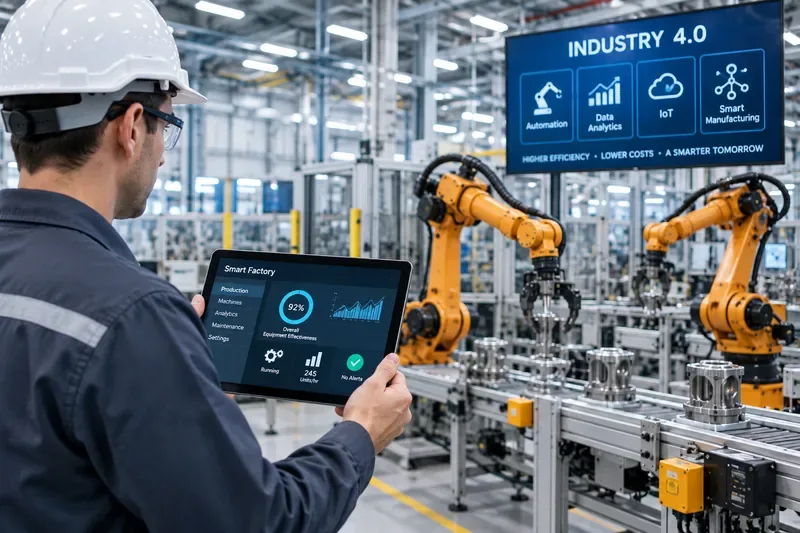
En fabrikkingeniør overvåker robotisert produksjonsutstyr og et produksjonsdashbord, og illustrerer kombinasjonen av automatisering, driftsdata og menneskelig tilsyn i et Industri 4.0-miljø.
Hurtigreferanse: Hva bør automatiseres, og hva bør forbli menneskekontrollert?
Lastplanlegging, standby-moduser, optimalisering av forsyningskapasitet innenfor grensene
Sikkerhetskritiske nedstengninger, avveininger mellom produksjon og energi
Energi per vareenhet, toppbehov, tomgangsforbruk
Start med riktig definisjon av smart automatisering
NIST beskriver smart produksjon som et cyberfysisk miljø der sensorer, kontroller, produksjonsprogramvare, analyser og bedriftssystemer utveksler informasjon for å forbedre hvordan produksjonssystemer designes og drives. Programmet deres for design og analyse av smarte produksjonssystemer vektlegger standarder, protokoller, målevitenskap, sanntidskontroll og analyser på tvers av bedriften.
Det skillet er viktig. Å kjøpe roboter, legge til sensorer eller sende maskindata til skyen skaper ikke automatisk en smart fabrikk. Smart automatisering krever en lukket informasjonssløyfe:
Observer prosessen med pålitelige data.
Tolke nåværende tilstand og relevant kontekst.
Avgjør om det er nødvendig med tiltak.
Handle gjennom en kontrollert, autorisert mekanisme.
Bekreft resultatet.
Eskaler når resultatet faller utenfor forventede grenser.
Når et ledd i den kjeden er svakt, kan det å legge til mer autonomi rett og slett føre til at feil skjer raskere.
En praktisk Industri 4.0-arkitektur
1. Hold deterministisk kontroll tett inntil den fysiske prosessen
Programmerbare logiske kontrollere (PLS-er), distribuerte kontrollsystemer (DCS), robotkontrollere, drivenheter, sikkerhetskontrollere og innebygde enheter bør fortsette å håndtere funksjoner som krever forutsigbare responstider og velprøvd kontrolllogikk. Hard sanntidskontroll og sikkerhetsatferd bør ikke avhenge av en fjern analysetjeneste eller en internettforbindelse.
Dette er en av de viktigste designreglene for automatisering med minimal inngripen: avansert intelligens kan optimalisere prosessen, men den grunnleggende prosessen må forbli stabil og sikker uten den.
2. Bygg et pålitelig datalag før du legger til AI
Analyse kan ikke kompensere for manglende tidsstempler, inkonsistente tagnavn, defekte sensorer, udokumenterte enheter eller maskiner som rapporterer tilstand annerledes. Før du distribuerer prediktive modeller, må du etablere:
Navngivningskonvensjoner for eiendeler og tagger.
Pålitelige tidsstempler og tidssynkronisering.
Enheter, ingeniørbaner og kvalitetsflagg.
Aktivahierarki og produksjonskontekst.
Historisk lagring for prosess-, alarm-, vedlikeholds- og kvalitetshendelser.
3. Bruk åpne informasjonsmodeller for å redusere tilpasset integrasjon
En grunn til at smart produksjonsprosjekter blir dyre, er antallet proprietære grensesnitt mellom maskiner, historikere, SCADA-systemer, MES/MOM-plattformer og forretningsapplikasjoner.
OPC Unified Architecture (OPC UA) tilbyr et plattformuavhengig rammeverk for informasjonsmodellering og sikker informasjonsutveksling på tvers av industrielle systemer. OPC Foundation beskriver OPC UA som anvendelig fra sensorer og kontrollsystemer via MES, ERP, IIoT og skytilkoblede miljøer. Per september 2026 er den nåværende OPC UA del 1-utgivelsen som er oppført av Foundation versjon 1.05.06, publisert sent i 2025; individuelle spesifikasjonsdeler kan ha senere revisjoner.
Den praktiske fordelen er ikke bare tilkoblingsmuligheter. Semantiske modeller hjelper systemer med å forstå hva en verdi representerer, ikke bare hvor den skal leses.
4. Skill anleggsdriften fra bedriftsplanleggingen, men integrer dem bevisst
ISA -95-serien , også tilknyttet IEC 62264, gir en teknologiuavhengig referanse for å integrere produksjonskontrollaktiviteter med forretningssystemer. ISA lister for tiden ANSI/ISA-95.00.01-2025 for del 1, Modeller og terminologi.
I praksis bidrar modellen til å tydeliggjøre ansvarsområder:
Maskiner og kontrollsystemer utfører fysiske operasjoner.
SCADA og overvåkingssystemer overvåker og koordinerer prosesser.
MES/MOM styrer produksjonsutførelse, kvalitet, sporbarhet og arbeidskontekst.
ERP- og planleggingssystemer håndterer forretningsplanlegging, logistikk, bestillinger og økonomi.
Moderne arkitekturer kan være mer distribuerte enn et strengt hierarki, men tydelig eierskap mellom disse funksjonene forhindrer fortsatt motstridende kommandoer og duplisert logikk.
5. Plasser edge computing der responstid, robusthet eller båndbredde teller
Kantsystemer er nyttige når analyse må fortsette under et WAN-brudd, når det er dyrt å overføre kontinuerlig sensordata med høy hastighet, eller når en modell må reagere i nærheten av maskinen. Typiske arbeidsbelastninger ved kanten inkluderer synsinferens, vibrasjonsanalyse, lokal bufring, protokollkonvertering og begrenset optimalisering.
Skyplattformer er bedre egnet til analyse på tvers av lokasjoner, modelltrening på flåtenivå, langsiktig lagring, sentralisert styring og beregningsintensive arbeidsbelastninger som ikke er en del av en sikkerhetskritisk kontrollsløyfe.
En hybriddesign fungerer vanligvis bedre enn å prøve å tvinge all arbeidsmengde inn i enten fabrikkgulvet eller skyen.
Der AI tilfører reell verdi
NISTs veikart for smart produksjon i 2026 fremhever industriell stordataanalyse, avansert sensorikk og persepsjon, autonome systemer, digitale tvillinger, robotikk, optimalisering av forsyningskjeden og bærekraftig produksjon som hovedområder for AI og maskinlæring. Disse funksjonene er mest nyttige når de er knyttet til en klart definert driftsbeslutning.
Prediktivt og tilstandsbasert vedlikehold
Modeller kan kombinere vibrasjon, temperatur, strøm, trykk, driftstimer og historiske feildata for å identifisere unormal oppførsel. Automatiseringen bør ikke bare produsere en anomaliscore. Den bør koble funnet til en driftsmessig arbeidsflyt: inspisere, planlegge vedlikehold, redusere belastning eller eskalere.
Den viktigste målingen er ikke hvor mange avvik modellen finner. Det er hvor mange nyttige advarsler den produserer tidlig nok til at vedlikeholdsteamet kan handle uten å skape overdreven høy falsk alarm.
Maskinvisjon og automatisert kvalitetsscreening
Visjonssystemer kan inspisere deler kontinuerlig og konsekvent, spesielt for repeterbare visuelle defekter. Men automatisert avvisning bør valideres mot de økonomiske og kvalitetsmessige konsekvensene av falske positiver og falske negative resultater. Vanskelige eller nye tilfeller kan sendes til menneskelig gjennomgang i stedet for å tvinge modellen til å ta en ubegrunnet beslutning.
Adaptiv prosessoptimalisering
AI kan anbefale eller justere prosessparametere når forholdene er ikke-lineære eller for komplekse for enkle regler. En sikker implementering begrenser modellen til validerte driftskonvolutter. Optimaliseringslaget skal ikke kunne omgå utstyrsforriglinger eller sikkerhetssystemer.
Produksjonsplanlegging og materialorkestrering
Planleggingsmotorer kan reagere raskere på maskintilgjengelighet, materialmangel, arbeidsbegrensninger, omstillinger og forfallsdatoer enn manuell planlegging. Det nyttige designmønsteret er automatisert omplanlegging for rutinemessige forstyrrelser med menneskelig godkjenning for større avveininger knyttet til kunder, kostnader eller retningslinjer.
Digitale tvillinger
En digital tvilling kan kombinere en digital representasjon av et aktivum eller en prosess med gjeldende driftsdata for å støtte simulering, diagnostikk, igangkjøring og optimalisering. Verdien kommer fra en vedlikeholdt forbindelse til det virkelige systemet og validerte modeller – ikke bare fra en visuelt imponerende 3D-representasjon.
Bruk en automatiseringsstige i stedet for å hoppe direkte til autonomi
Følgende stige er et praktisk ingeniørrammeverk, ikke en formell industristandard. Den hjelper team med å øke autonomien først etter at det forrige nivået er stabilt.
Nivå
Systemoppførsel
Menneskelig rolle
Observere
Samler inn data og visualiserer tilstanden
Tolker og handler
Anbefale
Oppdager tilstander og foreslår en handling
Gjennomgår og utfører
Vedta
Forbereder handlingen automatisk
Godkjenner eller avviser
Lukket sløyfe i rekkverk
Fungerer automatisk innenfor validerte grenser
Overvåker unntak og kan overstyre
Koordinert autonomi
Flere systemer optimaliserer sammen på tvers av utstyr eller produksjonsområder
Setter policy, begrensninger, mål og håndtering av unntak
Ikke forfrem et brukstilfelle til et høyere nivå bare fordi modellen presterer bra i et laboratorium. Produksjonsautonomi krever også sikker feilatferd, tilgangskontroll, overvåking, endringshåndtering, tilbakerulling og en ansvarlig eier.
Nettsikkerhet må skaleres med automatisering
Hver ny sensorgateway, fjernvedlikeholdsbane, API, kantdatamaskin og skyintegrasjon utvider angrepsflaten for operativ teknologi. Økt autonomi øker også den potensielle effekten av en feil eller ondsinnet kommando.
Som et minimum bør et smart automatiseringsprogram inkludere:
En nøyaktig oversikt over eiendeler, programvare, tilkoblinger og dataflyter.
Nettverkssegmentering og kontrollerte veier mellom OT- og IT-miljøer.
Sterk identitet, autentisering og tilgang med minst mulig rettigheter.
Administrerte sertifikater og legitimasjon for maskin-til-maskin-kommunikasjon.
Kontrollert fjerntilgang med logging og eksplisitt autorisasjon.
Prosedyrer for sikkerhetskopiering, gjenoppretting og gjenoppretting testet mot reelle driftsbehov.
Oppdaterings- og sårbarhetsprosesser tilpasset produksjonsbegrensninger.
Uavhengige nødstopp-, forriglings- og sikkerhetsmekanismer der det er nødvendig.
Revisjonslogger for automatiserte beslutninger, modellversjoner, konfigurasjonsendringer og overstyringer.
Hvordan styre AI uten å bremse fabrikken
Industriell AI trenger styring fordi driftsforholdene endrer seg. Sensorer byttes ut, verktøy slites, produkter endres, leverandører bytter materialer og vedlikehold endrer maskinens oppførsel. En modell som fungerte bra for seks måneder siden kan forskyve seg selv om selve programvaren ikke har endret seg.
NISTs rammeverk for risikostyring innen kunstig intelligens er fortsatt en nyttig frivillig referanse for å håndtere risikoer knyttet til kunstig intelligens. Per september 2026 oppgir NIST at AI RMF 1.0 er under revisjon. For industrielle utrullinger er de mest praktiske prinsippene enkle: validere ytelse i den reelle brukskonteksten, gjøre ansvaret eksplisitt, overvåke modellen etter utrulling, og holde menneskelig overstyring tilgjengelig der konsekvensene er betydelige.
For hver modell, registrer:
Avgjørelsen den påvirker.
Inndataene og forventede områder.
Perioder for opplærings- og valideringsdata.
Kjente feilmoduser.
Terskler og tillitsregler.
Hvem eier modellen driftsmessig?
Hva utløser omskolering, tilbakerulling eller pensjonering.
Målinger som viser om automatisering faktisk fungerer
Ikke evaluer smart automatisering bare ved å telle tilkoblede maskiner eller distribuerte modeller. Sammenlign resultater mot en representativ grunnlinje før automatisering og spor både driftsytelse og automatiseringskvalitet.
Objektiv
Eksempelberegninger
Gjennomstrømning
Gode enheter per time, syklustid, begrensningsutnyttelse
Intervensjonsrate er spesielt nyttig. Hvis en angivelig autonom prosess fortsatt krever hyppig operatørkorrigering, er problemet ofte dårlig prosesstabilitet, svake data, uklar unntakslogikk eller overdrevent aggressiv automatisering – ikke utilstrekkelig bemanning.
Vanlige feilmønstre
Automatisering av en ødelagt prosess
Hvis prosessen er ustabil, dårlig dokumentert eller svært avhengig av stammekunnskap, har automatisering en tendens til å kode inn denne ustabiliteten. Standardiser arbeidet og identifiser feilmoduser først.
Samle alt uten å ta avgjørelser
En stor historiker er ikke en strategi. Start med avgjørelsen du ønsker å forbedre, og identifiser deretter minimumsberegningen av pålitelige data som trengs for å støtte den.
Setter AI direkte inn i kontrollbanen for tidlig
Begynn med rådgivningsmodus. Mål prediksjonskvalitet, operatøraksept og kanttilfeller. Gå bare over til automatisk handling etter at responsen har sikre grenser og en pålitelig reserve.
Ignorerer eierskap på tvers av OT, IT, ingeniørfag og drift
Smart automatisering krysser organisasjonsgrenser. Enhver automatisert beslutning trenger en eier som forstår både prosessens konsekvens og den støttende teknologien.
Optimalisering av én maskin samtidig som det skader linjen
En maskin kan forbedre sin lokale utnyttelse samtidig som den øker nedstrøms køer, energiforbruk eller tap ved omstilling. Optimaliser mot systemnivåmål, ikke isolerte utstyrsmålinger.
Implementeringssjekkliste
Før du øker autonomien, bekreft følgende:
Prosessen er stabil nok til å automatiseres, og dens normale driftsramme er dokumentert.
Sikkerhetsfunksjoner og nødsituasjonsatferd er ikke avhengige av eksperimentell analyse.
Kritiske sensorer er pålitelige, kalibrerte der det er nødvendig og tidssynkroniserte.
Maskin- og prosessdata har definert betydning, enheter og kvalitetsindikatorer.
Automatiseringen har en tydelig eier og en dokumentert manuell reserve.
Operatører kan forstå hvorfor en alarm, anbefaling eller automatisk handling oppstod.
Nettverks- og identitetskontroller er passende for OT-risiko.
Modell- og konfigurasjonsendringer er versjonerte og kan revideres.
Ytelse måles mot en reell grunnlinje i stedet for en leverandørdemo.
Unntak blir sendt til riktig person i stedet for å bli ignorert i stillhet.
Hvis svarene er svake når det gjelder sikkerhet, reserve, datakvalitet, eierskap eller cybersikkerhet, er det riktige neste steget vanligvis ikke mer autonomi. Det er å styrke fundamentet.
Hvordan «minimal intervensjon» bør se ut i praksis
Et modent Industri 4.0-system er stille når alt er normalt. Operatører bruker ikke skiftene sine på å bekrefte lavverdialarmer, legge inn de samme dataene i flere systemer eller manuelt koordinere utstyr som kan koordinere seg selv.
I stedet definerer mennesker mål og grenser, automatisering utfører forutsigbart arbeid, analyser forutser problemer, og systemet eskalerer bare når det virkelig er behov for dømmekraft. Det beste resultatet er ikke en fabrikk uten mennesker. Det er en fabrikk der menneskelig oppmerksomhet er reservert for sikkerhet, forbedring, innovasjon og unntak som fortjener menneskelig ekspertise.
Det er den praktiske betydningen av smart automatisering: mindre rutinemessig inngripen, mer pålitelige beslutninger og autonomi som forblir observerbar, styrbar og reversibel.