Hjem
» New Trends
»
Nettsikkerhet i FinTech-æraen: Beskyttelse av finansielle data mot moderne trusler
Nettsikkerhet i FinTech-æraen: Beskyttelse av finansielle data mot moderne trusler
En kunde rapporterer et påloggingsvarsel de ikke kjenner igjen. Samtidig begynner et betalings-API å returnere feil, svindelteamet ser uvanlige overføringer, og en skyleverandør rapporterer en tjenestehendelse. For et moderne FinTech-selskap er ikke dette separate problemer. Identitet, betalinger, API-er, mobilapper, leverandører og alltid på infrastruktur er tett forbundet, slik at én svak kontroll kan bli et finansielt datainnbrudd, kontoovertakelse eller driftsstans i løpet av minutter.
Det er det praktiske cybersikkerhetsproblemet i FinTech-æraen: hastighet og tilkobling skaper kundeverdi, men de utvider også angrepsflaten. Den mest nyttige responsen er ikke å kjøpe et enkelt «AI-sikkerhetsprodukt» eller å behandle samsvar som målstreken. Det er å bygge beskyttelse i lag, starte med grunnleggende elementer med høy effekt og bevege seg mot arkitektur, robusthet og styring.
Det er også to bekreftede regulatoriske endringer som er viktige i 2026. EUs lov om digital operasjonell robusthet, eller DORA, har trådt i kraft siden 17. januar 2025, og gir et sterkere fokus på IKT-risikostyring, hendelseshåndtering, robusthetstesting og tredjeparts teknologirisiko for finansielle enheter innenfor rammen. Innen betalinger er PCI DSS v4.0.1 den støttede PCI DSS-versjonen, og de fremtidsdaterte v4.x-kravene trådte i kraft 31. mars 2025. Disse endringene forsterker et bredere poeng: å beskytte økonomiske data inkluderer nå operasjonell robusthet, leverandørrisiko, sikker programvare og bevis som kontrollerer arbeidet i praksis.
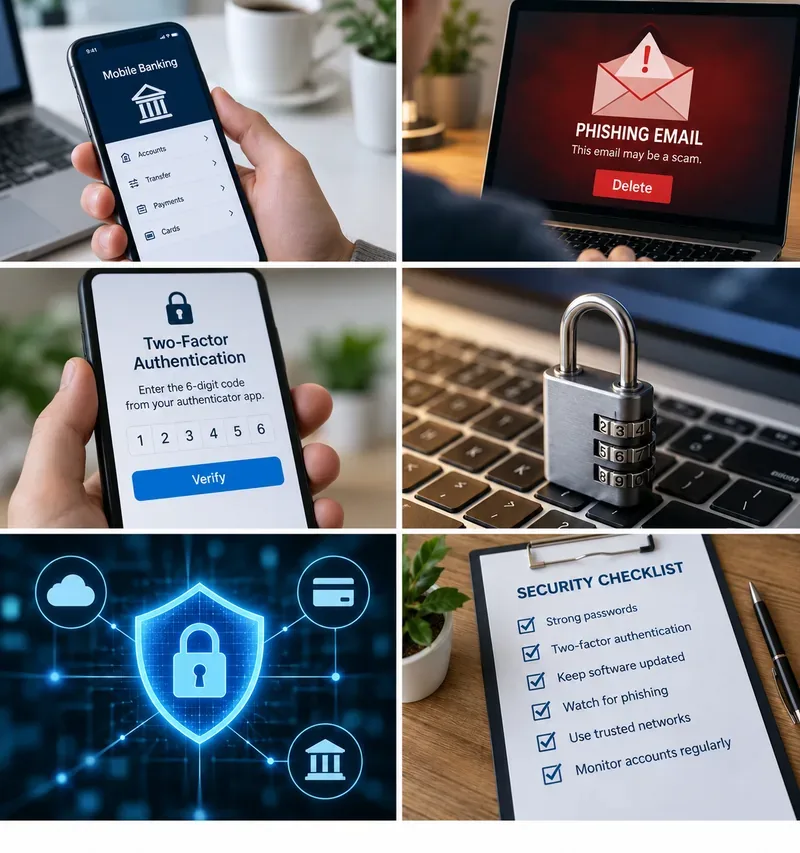
Moderne FinTech-sikkerhet er avhengig av lag: sikrere autentisering, phishing-motstand, beskyttede enheter og nettverk, og kontinuerlig overvåking i stedet for én enkelt defensiv kontroll.
Hvorfor FinTech-systemer tiltrekker seg moderne angripere
FinTech kombinerer flere egenskaper som angripere verdsetter: pengebevegelser, identitetsdata, betalingslegitimasjon, høy transaksjonshastighet, internett-rettede API-er, mobilapper, skyinfrastruktur og integrasjoner med banker, prosessorer, KYC-leverandører, analysetjenester og SaaS-plattformer. Et vellykket kompromittering kan gi umiddelbar økonomisk gevinst eller verdifulle data for senere svindel.
Trusselbildet er ikke begrenset til klassiske «hackere som stjeler en database». ENISAs trussellandskap 2025 fant at DDoS var den dominerende hendelsestypen på tvers av EUs datasett, og at løsepengevirus fortsatt var blant de mest effektive truslene. ENISA rapporterte også phishing og utnyttelse av sårbarheter som ledende tilgangspunkter for inntrenging. Deres dedikerte trussellandskap for finanssektoren beskriver betydelig press fra DDoS, datarelaterte angrep, løsepengevirus og økonomisk motiverte aktører.
For en FinTech-operatør betyr dette fem tilbakevendende risikofamilier: stjålne identiteter og kontoovertakelse; usikre API-er og applikasjoner; ransomware eller destruktiv inntrenging; tjenesteavbrudd som DDoS; og kompromittering gjennom en tredjepart eller programvareforsyningskjede.
Start med de enkleste kontrollene med høy verdi: identitet og tilgang
Det enkleste stedet å redusere risiko på er autentisering. Gjenbruk av passord, phishing, informasjonskapsler for stjålne økter, svak kontogjenoppretting og overprivilegerte interne kontoer er fortsatt farlige fordi de kan omgå dyre nettverksforsvar.
Krev flerfaktorautentisering for ansatte, administratorer, sensitive kundehandlinger og gjenopprettingsflyter for kontoer med høy risiko. Der det er praktisk mulig, flytt privilegert tilgang og tilgang for arbeidsstyrken til phishing-resistente metoder som FIDO/WebAuthn. CISAs MFA-veiledning anbefaler eksplisitt phishing-resistent MFA som mål og identifiserer FIDO/WebAuthn som den allment tilgjengelige phishing-resistente tilnærmingen.
MFA alene er ikke nok. Et sterkt identitetslag inkluderer også kortvarige økter for sensitive operasjoner, reautentisering for overføringer med høy verdi eller profilendringer, enhets- og risikosignaler, hastighetsgrenser, sikker gjenoppretting og tilgang med minst mulig rettigheter for ansatte og tjenester.
Praktisk sjekk: Spør om en angriper som stjeler et passord kan tilbakestille MFA, legge til en ny mottaker, opprette en API-nøkkel eller endre en utbetalingskonto uten en andre uavhengig verifisering. Hvis svaret er ja, er det svake punktet transaksjons- og gjenopprettingsdesignet, ikke bare innloggingsskjermen.
Reduser mengden økonomiske data du eksponerer
Kryptering er viktig, men dataminimering er ofte det sterkeste første steget. Data som aldri samles inn, eller som slettes når de ikke lenger trengs, kan ikke stjeles fra produksjonsdatabasen din senere.
Klassifiser kunde- og betalingsdata etter sensitivitet. Skill autentiseringshemmeligheter, kortinnehaverdata, identitetsdokumenter, bankkontoinformasjon, transaksjonshistorikk og interne risikosignaler. Krypter sensitive data under overføring og inaktive data ved hjelp av administrerte nøkkelsystemer, men begrens også hvem og hva som kan dekryptere dem. Tokenisering kan redusere direkte eksponering av betalingsdata i systemer som ikke trenger den opprinnelige verdien.
For organisasjoner som håndterer kortinnehaverdata, bruk det nåværende dokumentbiblioteket fra PCI Security Standards Council for å bekrefte gjeldende PCI DSS v4.0.1-krav i stedet for å stole på en gammel sjekkliste. PCI SSC oppgir at v4.0.1 er den støttede revisjonen, og at de tidligere fremtidsdaterte kravene trådte i kraft 31. mars 2025.
Praktisk sjekk: Spor ett kortnummer eller en bankkontoidentifikator fra kunderegistrering til hver database, logg, kø, sikkerhetskopi, analysesystem, støtteverktøy og leverandør. Hvis du ikke kan kartlegge hvor den befinner seg, kan du ikke trygt beskytte eller slette den.
Sikre API-er som om alle klienter er fiendtlige
FinTech-produkter er API-tunge i sin design. Mobilapper, integrasjoner med selgere, tilkoblinger for åpen bankvirksomhet, svindelmotorer, interne mikrotjenester og partnerplattformer utveksler alle sensitive data gjennom API-er. Det gjør autorisasjonsfeil spesielt farlige.
OWASP API Security Top 10 2023 fremhever ødelagt autorisasjon på objektnivå og ødelagt autentisering blant sentrale API-risikoer. Enkelt sagt må ikke et API anta at fordi en bruker er autentisert, har de tilgang til enhver konto, transaksjon, dokument eller objektidentifikator de kan sende inn.
Håndhev autorisasjon på serversiden for alle sensitive objekter og handlinger. Ikke stol på konto-ID-er, kunde-ID-er, rolleverdier, priser eller overføringsgrenser levert av klienten. Bruk skjemavalidering, hastighetsbegrensning, avspillingsbeskyttelse der det er relevant, kortvarig legitimasjon, sikker hemmelig lagring og sterk tjeneste-til-tjeneste-identitet. Hold administrative og interne API-er unna det offentlige internett med mindre eksponering virkelig er nødvendig.
NISTs veiledning for nulltillitsarkitektur er nyttig her fordi den flytter tilliten bort fra nettverksplassering og mot eksplisitt autentisering og autorisasjon av brukere, enheter, tjenester og ressurser.
Praktisk sjekk: Endre konto- eller transaksjonsidentifikatoren i en autentisert API-forespørsel i et testmiljø. Hvis serveren returnerer et annet kundeobjekt, er problemet autorisasjonslogikk, selv om forespørselen brukte et gyldig token.
Gå fra forebygging til kontinuerlig deteksjon
Ingen forebyggende kontroll er perfekt, spesielt ikke i finansielle systemer der legitim aktivitet kan ligne svindel. Deteksjon må derfor kombinere telemetri for cybersikkerhet med transaksjons- og identitetskontekst.
Sentraliser logger for autentisering, administratorhandlinger, API-gatewayer, skykontrollplaner, endepunktsikkerhet, betalingsflyter, tilgang til hemmeligheter og kundehendelser med høy risiko. Korreler hendelser som en ny enhet, umulig reise, tilbakestilling av passord, opprettelse av mottaker, stor overføring, opprettelse av API-nøkler og uvanlig dataeksport.
Deteksjon bør ikke avhenge av en enkelt statisk terskel. Bruk atferdsmessige grunnlinjer og risikoscoring der de er forklarbare og testede, men behold deterministiske kontroller for klart uakseptable handlinger. Maskinlæring kan bidra til å prioritere avvik; det bør ikke erstatte revisjonsspor, tilgangskontroller eller hendelsesrespons.
Praktisk sjekk: Velg tre angrepsscenarier – stjålet administratorlegitimasjon, kompromittert kundekonto og lekket tjenestetoken – og bekreft at overvåkingen din oppretter et handlingsrettet varsel før materiell skade oppstår.
Harden programvarelevering og patchhåndtering
Raske utgivelsessykluser er en fordel med FinTech, men de kan også raskt presse sårbarheter inn i produksjon. Sikkerhet må være en del av bygge- og distribusjonsprosessen snarere enn en endelig penetrasjonstest før lansering.
Oppretthold en oversikt over internettrettede systemer, API-er, biblioteker, containere, skyressurser og programvareavhengigheter. Skann avhengigheter og bilder, beskytt CI/CD-pipelinen, gjennomgå sensitive kodebaner, signer eller verifiser byggeartefakter der det er aktuelt, og roter legitimasjonsinformasjon som vises i kildekode eller logger. Prioriter sårbarheter basert på utnyttbarhet, eksponering, privilegier og forretningspåvirkning i stedet for å behandle alle CVE-er som like presserende.
Praktisk sjekk: Velg et kritisk bibliotek som brukes i en betalingstjeneste og still fire spørsmål: Hvor er det distribuert? Hvilken versjon kjører? Hvem eier tjenesten? Hvor raskt kan du erstatte den? Hvis disse svarene krever dager med manuell søking, er sårbarhetshåndteringsprosessen for treg for en finansiell plattform som alltid er på.
Behandle tredjepartsrisiko som en del av din egen angrepsflate
En FinTech-bedrift kan ha utmerkede interne kontroller og fortsatt mislykkes fordi en KYC-leverandør, betalingsbehandler, skyplattform, kundestøtteverktøy, analyse-SDK eller administrert tjeneste er kompromittert eller utilgjengelig.
Dette er én av grunnene til at DORA er viktig. Det offisielle sammendraget av EUR-Lex DORA forklarer at forskriften omhandler IKT-risikostyring, hendelsesrapportering, robusthetstesting og IKT-tredjepartsrisiko. Ikke alle FinTech-selskaper er automatisk omfattet av virkeområdet, så den juridiske anvendeligheten avhenger av enhetstype, aktiviteter og jurisdiksjon. Den operative lærdommen er bredere: kritiske leverandører trenger målbare sikkerhets- og robusthetskrav.
Vedlikehold et kart over tjenesteavhengighet, identifiser konsentrasjonsrisiko, definer sikkerhetsforpliktelser i kontrakter, gjennomgå leverandørtilgang og planlegg alternativer for kritiske tjenester. «Leverandøren er i samsvar» bør ikke være den eneste kontrollen. Spør hvordan et driftsavbrudd eller kompromiss vil påvirke kundene dine og hva du kan gjøre uten den leverandøren.
Praktisk sjekk: Simuler tapet av én kritisk leverandør i 24 timer. Hvis teamet ikke kan identifisere berørte produkter, dataflyter, reserveprosedyrer og kundekommunikasjon, er ikke tredjeparts robusthet moden nok.
Bygg for disrupsjon: ransomware, DDoS og driftsrobusthet
Finansiell sikkerhet er også et tilgjengelighetsproblem. En tjeneste kan beskytte konfidensialitet og fortsatt svikte kunder hvis angripere eller tekniske hendelser gjør betalinger, autentisering eller kontotilgang utilgjengelig.
Bruk lagdelt DDoS-beskyttelse, autoskalering der det er aktuelt, hastighetskontroller, beskyttede administrative stier, nettverkssegmentering og testet failover for kritiske komponenter. Behold offline eller logisk isolerte sikkerhetskopier for systemer som trenger gjenoppretting, og test gjenoppretting i stedet for bare å sjekke at sikkerhetskopieringsjobber rapporterer suksess.
Hendelsesresponsplaner bør definere hvem som kan isolere systemer, tilbakekalle tokener, deaktivere overføringer, kontakte regulatorer eller partnere, bevare bevis og kommunisere med kunder. Bordøvelser er verdifulle fordi de avdekker beslutningshull før en reell krise.
Praktisk sjekk: Kjør en tidsbestemt øvelse der ransomware påvirker et internt identitetssystem mens et offentlig API er under DDoS-press. Mål hvor lang tid det tar å oppdage, begrense, ta forretningsbeslutninger, gjenopprette kritiske funksjoner og kommunisere eksternt.
Sett styring over verktøyene
Det vanskeligste nivået er ikke teknisk; det er organisatorisk. Sikkerhetsinvesteringer konkurrerer med produkthastighet, kundeopplevelse, inntekter og kostnader. Uten styring kan team kjøpe mange kontroller, samtidig som de viktigste risikoene forblir uløste.
NIST Cybersecurity Framework 2.0 , publisert i 2024 og fortsatt gjeldende i 2026, organiserer cybersikkerhet rundt seks funksjoner: Styring, Identifisering, Beskyttelse, Oppdaging, Respondering og Gjenoppretting. Tilføyelsen av Styring er spesielt relevant for FinTech fordi cybersikkerhet bør behandles som bedriftsrisiko, ikke bare som et ingeniørproblem.
Definer risikoeiere, godkjente risikotoleranser, sikkerhetsmålinger, unntaksprosesser, hendelseseskalering og rapportering fra styret eller ledelsen. Knytt regulatoriske forpliktelser til faktiske tekniske kontroller og bevis. Et policydokument bør kunne spores til systemkonfigurasjoner, testresultater, logger og ansvarlige eiere.
Hva endres når AI går inn i trusselmodellen?
AI kan gjøre det raskere å produsere innhold basert på sosial manipulasjon og kan hjelpe angripere med å automatisere forskning, men organisasjoner bør være forsiktige med dramatiske påstander om helt nye angrepsklasser. De underliggende kontrollfeilene er ofte kjente: svak identitetsverifisering, overdreven privilegium, usikker gjenoppretting, sårbar programvare og dårlig overvåking.
Det tryggere svaret er å styrke verifiseringen i stedet for å prøve å «oppdage AI» i hver e-post eller samtale. For høyrisikohandlinger, bruk autentiserte kanaler, uavhengig bekreftelse, transaksjonsrisikokontroller og phishing-resistente identitetsmetoder. Behandle AI-genererte meldinger som en annen grunn til ikke å basere tillit på skrivestil, innringerens tillit eller tilsynelatende fortrolighet.
FinTech-cybersikkerhet: en egensjekk du kan kjøre
Område
Bevis på en sunn kontroll
Varselskilt
Identitet
Phishing-resistent MFA for privilegert tilgang; sikker gjenoppretting; minste privilegium
Passord pluss SMS er den eneste hindringen for kritiske administratorhandlinger
Sikkerhetskopier finnes, men gjenoppretting er ikke testet
Styring
Risikoeiere, målinger, unntak, ledelsens tilsyn
Samsvarsrapporter behandles som sikkerhetsstrategien
Slik vet du om sikkerhetsprogrammet ditt forbedres
Ikke bedøm suksess bare etter antall verktøy som er implementert eller beståtte revisjoner. Mål resultatene. Kan organisasjonen forhindre vanlige kontoovertakelsesbaner? Kan den raskt oppdage mistenkelig privilegert aktivitet? Kan den identifisere hvor sensitive data befinner seg? Kan den oppdatere en eksponert kritisk tjeneste innen en avtalt tidsramme? Kan den holde kjernebetalingsfunksjoner i gang under en leverandørsvikt? Kan den gjenopprette systemer fra rene sikkerhetskopier? Kan ledere se hvilke risikoer som fortsatt er aksepterte, og hvorfor?
Et modent FinTech-sikkerhetsprogram kan svare på disse spørsmålene med bevis, ikke optimisme. Målet er ikke perfekt forebygging; det er urealistisk. Målet er å redusere sjansen for kompromittering, begrense eksplosjonsradiusen når noe går galt, oppdage misbruk tidlig, beskytte økonomiske data gjennom hele livssyklusen og gjenopprette uten å miste kundenes tillit.