Etusivu
» New Trends
»
Cybersecurity in the FinTech Era: Protecting Financial Data Against Modern Threats
Cybersecurity in the FinTech Era: Protecting Financial Data Against Modern Threats
A customer reports a login alert they do not recognize. At the same time, a payment API starts returning errors, the fraud team sees unusual transfers, and a cloud provider posts a service incident. For a modern FinTech company, these are not separate problems. Identity, payments, APIs, mobile apps, vendors, and always-on infrastructure are tightly connected, so one weak control can become a financial-data breach, account takeover, or outage within minutes.
That is the practical cybersecurity problem in the FinTech era: speed and connectivity create customer value, but they also widen the attack surface. The most useful response is not to buy a single “AI security” product or to treat compliance as the finish line. It is to build protection in layers, starting with high-impact basics and moving toward architecture, resilience, and governance.
There are also two verified regulatory changes that matter in 2026. The EU’s Digital Operational Resilience Act, or DORA, has applied since January 17, 2025, bringing a stronger focus on ICT risk management, incident handling, resilience testing, and third-party technology risk for in-scope financial entities. In payments, PCI DSS v4.0.1 is the supported PCI DSS version, and the future-dated v4.x requirements became effective on March 31, 2025. Those changes reinforce a broader point: protecting financial data now includes operational resilience, supplier risk, secure software, and evidence that controls work in practice.
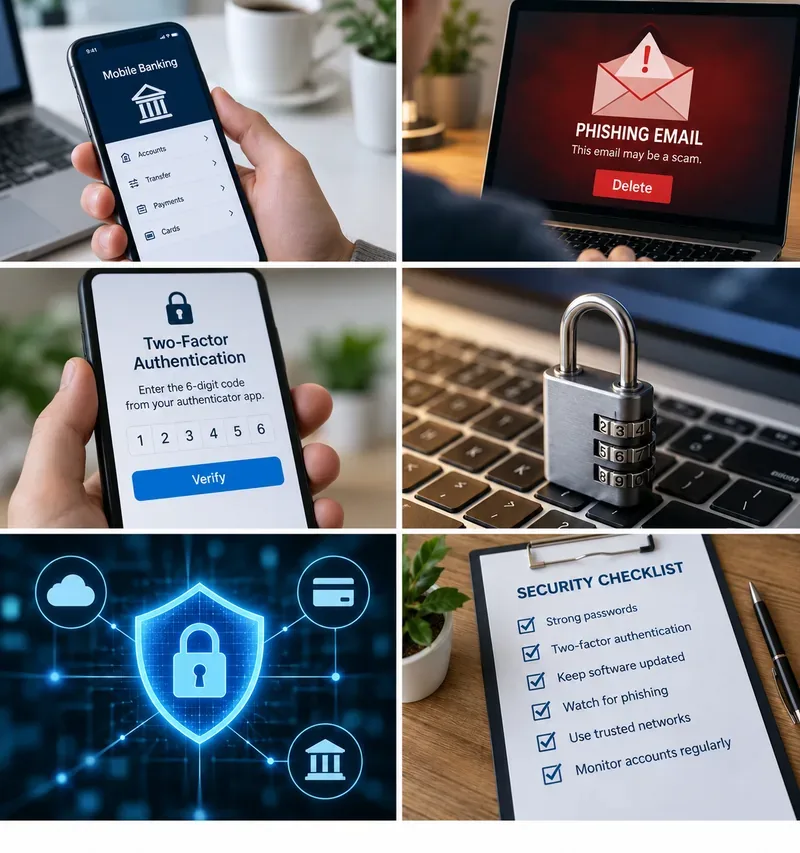
Modern FinTech security depends on layers: safer authentication, phishing resistance, protected devices and networks, and continuous monitoring rather than a single defensive control.
Why FinTech systems attract modern attackers
FinTech combines several characteristics attackers value: money movement, identity data, payment credentials, high transaction velocity, internet-facing APIs, mobile apps, cloud infrastructure, and integrations with banks, processors, KYC vendors, analytics services, and SaaS platforms. A successful compromise can produce immediate financial gain or valuable data for later fraud.
The threat picture is not limited to classic “hackers stealing a database.” The ENISA Threat Landscape 2025 found DDoS to be the dominant incident type across the EU dataset and ransomware to remain among the most impactful threats. ENISA also reported phishing and vulnerability exploitation as leading intrusion access points. Its dedicated finance-sector threat landscape describes significant pressure from DDoS, data-related attacks, ransomware, and financially motivated actors.
For a FinTech operator, that translates into five recurring risk families: stolen identities and account takeover; insecure APIs and applications; ransomware or destructive intrusion; service disruption such as DDoS; and compromise through a third party or software supply chain.
Start with the easiest high-value controls: identity and access
The simplest place to reduce risk is authentication. Password reuse, phishing, stolen session cookies, weak account recovery, and overprivileged internal accounts remain dangerous because they can bypass expensive network defenses.
Require multifactor authentication for employees, administrators, sensitive customer actions, and high-risk account recovery flows. Where practical, move privileged and workforce access toward phishing-resistant methods such as FIDO/WebAuthn. CISA’s MFA guidance explicitly recommends phishing-resistant MFA as the target and identifies FIDO/WebAuthn as the widely available phishing-resistant approach.
MFA alone is not enough. A strong identity layer also includes short-lived sessions for sensitive operations, reauthentication for high-value transfers or profile changes, device and risk signals, rate limits, secure recovery, and least-privilege access for staff and services.
Practical check: Ask whether an attacker who steals a password can reset MFA, add a new beneficiary, create an API key, or change a payout account without a second independent verification. If the answer is yes, the weak point is the transaction and recovery design, not just the login screen.
Reduce the amount of financial data you expose
Encryption is essential, but data minimization is often the stronger first move. Data that is never collected, or is deleted when no longer needed, cannot be stolen from your production database later.
Classify customer and payment data by sensitivity. Separate authentication secrets, cardholder data, identity documents, bank-account information, transaction histories, and internal risk signals. Encrypt sensitive data in transit and at rest using managed key systems, but also restrict who and what can decrypt it. Tokenization can reduce direct exposure of payment data in systems that do not need the original value.
For organizations handling cardholder data, use the current PCI Security Standards Council document library to confirm the applicable PCI DSS v4.0.1 requirements instead of relying on an old checklist. PCI SSC states that v4.0.1 is the supported revision and that the previously future-dated requirements became effective March 31, 2025.
Practical check: Trace one card number or bank-account identifier from customer entry to every database, log, queue, backup, analytics system, support tool, and vendor. If you cannot map where it travels, you cannot confidently protect or delete it.
Secure APIs as if every client is hostile
FinTech-tuotteet ovat lähtökohtaisesti API-painotteisia. Mobiilisovellukset, kauppiaiden integraatiot, avoimen pankkitoiminnan yhteydet, petosmoottorit, sisäiset mikropalvelut ja kumppanialustat vaihtavat kaikki arkaluonteista tietoa API-rajapintojen kautta. Tämä tekee valtuutusvirheistä erityisen vaarallisia.
OWASP API Security Top 10 2023 -listalla nostetaan esiin API-rajapintojen ydinriskeistä rikkinäiset objektitason valtuutukset ja rikkinäiset todennukset. Yksinkertaisesti sanottuna API ei saa olettaa, että käyttäjän todennuksen ansiosta hänellä on oikeus käyttää mitä tahansa lähettämäänsä tiliä, tapahtumaa, dokumenttia tai objektitunnistetta.
Pakota palvelimen puolen valtuutus kaikkiin arkaluonteisiin objekteihin ja toimintoihin. Älä luota asiakkaan toimittamiin tilitunnuksiin, asiakastunnuksiin, rooliarvoihin, hintoihin tai siirtorajoituksiin. Käytä tarvittaessa skeeman validointia, nopeusrajoituksia, toiston suojausta, lyhytikäisiä tunnistetietoja, turvallista salaista tallennustilaa ja vahvaa palveluiden välistä identiteettiä. Pidä hallinnolliset ja sisäiset API:t poissa julkisesta internetistä, ellei niiden näkyvyys ole todella välttämätöntä.
NIST:n nollaluottamusarkkitehtuuria koskevat ohjeet ovat tässä hyödyllisiä, koska ne siirtävät luottamuksen pois verkon sijainnista kohti käyttäjien, laitteiden, palveluiden ja resurssien eksplisiittistä todennusta ja valtuutusta.
Käytännön tarkistus: Muuta testiympäristössä todennetussa API-pyynnössä tilin tai tapahtuman tunnistetta. Jos palvelin palauttaa toisen asiakkaan objektin, ongelma on valtuutuslogiikassa, vaikka pyynnössä olisi käytetty kelvollista tunnusta.
Siirry ennaltaehkäisystä jatkuvaan havaitsemiseen
Mikään ennaltaehkäisevä valvonta ei ole täydellinen, varsinkaan rahoitusjärjestelmissä, joissa laillinen toiminta voi muistuttaa petosta. Siksi havaitsemisessa on yhdistettävä kyberturvallisuuden telemetria tapahtumien ja identiteetin kontekstiin.
Keskitä lokit todennukselle, järjestelmänvalvojan toimille, API-yhdyskäytäville, pilvihallintatasoille, päätepisteiden suojaukselle, maksuvirroille, salaisuuksien käyttöoikeuksille ja korkean riskin asiakastapahtumille. Korreloi tapahtumia, kuten uusi laite, mahdoton matka, salasanan vaihto, edunsaajan luominen, suuri siirto, API-avaimen luominen ja epätavallinen tiedon vienti.
Havaitsemisen ei tulisi riippua yhdestä staattisesta kynnysarvosta. Käytä käyttäytymiseen liittyviä perustasoja ja riskipisteytystä, jos ne ovat selitettävissä ja testattavissa, mutta säilytä deterministiset kontrollit selvästi sopimattomille toimille. Koneoppiminen voi auttaa poikkeavuuksien priorisoinnissa; sen ei tulisi korvata tarkastuslokeja, käyttöoikeuksien hallintaa tai tapauksiin reagointia.
Käytännön tarkistus: Valitse kolme hyökkäysskenaariota – varastetut järjestelmänvalvojan tunnistetiedot, vaarantunut asiakastili ja vuotanut palvelutunnus – ja varmista, että valvontasi luo toimenpiteitä edellyttävän hälytyksen ennen kuin aineellisia vahinkoja tapahtuu.
Harden-ohjelmistojen toimitus ja korjauspäivitysten hallinta
Nopeat julkaisusyklit ovat FinTech-etu, mutta ne voivat myös siirtää haavoittuvuuksia nopeasti tuotantoon. Tietoturvan on oltava osa rakennus- ja käyttöönottoprosessia eikä lopullista penetraatiotestiä ennen julkaisua.
Ylläpidä luetteloa internetiin kytkeytyvistä järjestelmistä, API-rajapinnoista, kirjastoista, säilöistä, pilviresursseista ja ohjelmistoriippuvuuksista. Skannaa riippuvuudet ja levykuvat, suojaa CI/CD-prosessi, tarkista arkaluontoiset koodipolut, allekirjoita tai tarkista koontiartefaktit tarvittaessa ja kierrätä lähdekoodissa tai lokeissa näkyviä tunnistetietoja. Priorisoi haavoittuvuudet hyödynnettävyyden, altistumisen, käyttöoikeuksien ja liiketoimintavaikutusten perusteella sen sijaan, että käsittelisit jokaista CVE-uhkaa yhtä kiireellisenä.
Käytännön tarkistus: Valitse maksupalvelussa käytettävä kriittinen kirjasto ja kysy neljä kysymystä: Missä se on käytössä? Mikä versio on käynnissä? Kuka omistaa palvelun? Kuinka nopeasti se voidaan korvata? Jos näihin vastauksiin tarvitaan päivien manuaalista hakua, haavoittuvuuksien hallintaprosessi on liian hidas aina päällä olevalle rahoitusalustalle.
Käsittele kolmannen osapuolen riskiä osana omaa hyökkäyspintaasi
FinTech-yrityksellä voi olla erinomaiset sisäiset kontrollit, mutta se voi silti epäonnistua, koska KYC-palveluntarjoaja, maksujen käsittelijä, pilvialusta, asiakastukityökalu, analytiikka-SDK tai hallinnoitu palvelu on vaarantunut tai ei ole käytettävissä.
Tämä on yksi syy siihen, miksi DORA on tärkeä. EUR-Lexin virallisessa DORA-yhteenvedossa selitetään, että asetus käsittelee ICT-riskienhallintaa, häiriöraportointia, sietokykytestausta ja ICT-riskiä kolmansille osapuolille. Kaikki FinTech-yritykset eivät automaattisesti kuulu asetuksen piiriin, joten oikeudellinen sovellettavuus riippuu yhteisön tyypistä, toiminnasta ja lainkäyttöalueesta. Operatiivinen opetus on laajempi: kriittisten toimittajien on käytettävä mitattavia turvallisuus- ja sietokykyvaatimuksia.
Ylläpidä palveluriippuvuuskarttaa, tunnista keskittymäriski, määrittele sopimuksiin sisältyvät turvallisuusvelvoitteet, tarkista toimittajien käyttöoikeudet ja suunnittele vaihtoehtoja kriittisille palveluille. "Toimittaja noudattaa vaatimuksia" ei saisi olla ainoa kontrollitekijä. Kysy, miten käyttökatkos tai vaarantuminen vaikuttaisi asiakkaisiisi ja mitä voit tehdä ilman kyseistä toimittajaa.
Käytännön tarkistus: Simuloi yhden kriittisen toimittajan menetystä 24 tunnin ajan. Jos tiimi ei pysty tunnistamaan tuotteita, tietovirtoja, varamenettelyjä ja asiakasviestintää, kolmannen osapuolen vikasietoisuus ei ole riittävän kypsä.
Varaudu häiriöihin: kiristyshaittaohjelmat, palvelunestohyökkäykset ja toiminnan sietokyky
Taloudellinen turvallisuus on myös saatavuusongelma. Palvelu voi suojata luottamuksellisuutta ja silti kaataa asiakkaita, jos hyökkääjät tai tekniset ongelmat estävät maksut, todennuksen tai tilin käytön.
Käytä kerrostettua DDoS-suojausta, tarvittaessa automaattista skaalausta, nopeusrajoituksia, suojattuja hallintapolkuja, verkon segmentointia ja testattua vikasietoisuutta kriittisille komponenteille. Pidä offline-tilassa tai loogisesti erillään varmuuskopioita järjestelmistä, jotka tarvitsevat palautetta, ja testaa palautusta sen sijaan, että tarkistaisit vain, raportoivatko varmuuskopiointityöt onnistumisesta.
Häiriötilanteisiin varautumiseen liittyvissä suunnitelmissa tulisi määritellä, kuka voi eristää järjestelmiä, peruuttaa tokeneita, estää siirtoja, ottaa yhteyttä sääntelyviranomaisiin tai kumppaneihin, säilyttää todisteita ja kommunikoida asiakkaiden kanssa. Pöytäharjoitukset ovat arvokkaita, koska ne paljastavat päätöksentekoaukkoja ennen todellista kriisiä.
Käytännön harjoitus: Suorita ajastettu harjoitus, jossa kiristyshaittaohjelma vaikuttaa sisäiseen identiteettijärjestelmään samalla kun julkinen API on palvelunestohyökkäyksen paineen alla. Mittaa, kuinka kauan kestää havaita, eristää, tehdä liiketoimintapäätöksiä, palauttaa kriittiset toiminnot ja kommunikoida ulkoisesti.
Aseta hallinto työkalujen edelle
Vaikein taso ei ole tekninen; se on organisatorinen. Tietoturvainvestoinnit kilpailevat tuotteen nopeuden, asiakaskokemuksen, tulojen ja kustannusten kanssa. Ilman hallintoa tiimit saattavat ostaa monia suojauskeinoja jättäen samalla tärkeimmät riskit ratkaisematta.
Vuonna 2024 julkaistu ja edelleen vuonna 2026 ajankohtainen NIST Cybersecurity Framework 2.0 järjestää kyberturvallisuuden kuuden toiminnon ympärille: hallinta, tunnistaminen, suojaaminen, havaitseminen, reagointi ja palautuminen. Hallinnan lisääminen on erityisen tärkeää FinTech-alalla, koska kyberturvallisuutta tulisi käsitellä yritysriskinä, ei pelkästään teknisenä ongelmana.
Määrittele riskien omistajat, hyväksytyt riskien sietokyvyt, tietoturvamittarit, poikkeusprosessit, tapausten eskalointi sekä hallituksen tai johdon raportointi. Yhdistä sääntelyyn liittyvät velvoitteet todellisiin teknisiin valvontatoimiin ja näyttöön. Käytäntöasiakirjan tulee olla jäljitettävissä järjestelmäkokoonpanoihin, testituloksiin, lokeihin ja vastuullisiin omistajiin.
Mitä muuttuu, kun tekoäly tulee mukaan uhkamalliin?
Tekoäly voi nopeuttaa sosiaalisen manipuloinnin sisällön tuottamista ja auttaa hyökkääjiä automatisoimaan tutkimusta, mutta organisaatioiden tulisi olla varovaisia dramaattisten väitteiden kanssa täysin uusista hyökkäystyypeistä. Taustalla olevat valvontaongelmat ovat usein tuttuja: heikko henkilöllisyyden varmennus, liialliset käyttöoikeudet, turvaton palautus, haavoittuva ohjelmisto ja huono valvonta.
Turvallisempi ratkaisu on vahvistaa varmennusta sen sijaan, että yritettäisiin "havaita tekoälyä" jokaisessa sähköpostissa tai puhelussa. Korkean riskin toimissa käytä todennettuja kanavia, riippumatonta vahvistusta, tapahtumariskien hallintaa ja tietojenkalastelulta suojattuja tunnistusmenetelmiä. Pidä tekoälyn luomia viestejä yhtenä syynä olla perustamatta luottamusta kirjoitustyyliin, soittajan luottamukseen tai näennäiseen tuttuuteen.
FinTech-kyberturvallisuus: itsetarkistus, jonka voit suorittaa
Varmuuskopioita on olemassa, mutta palautusta ei ole testattu
Hallinto
Riskien omistajat, mittarit, poikkeukset, johdon valvonta
Vaatimustenmukaisuusraportteja käsitellään turvallisuusstrategiana
Näin tiedät, paraneeko tietoturvaohjelmasi
Älä arvioi menestystä pelkästään käyttöönotettujen työkalujen tai läpäistyjen auditointien määrän perusteella. Mittaa tuloksia. Pystyykö organisaatio estämään yleisiä tilin haltuunottopolkuja? Pystyykö se havaitsemaan epäilyttävää etuoikeutettua toimintaa nopeasti? Pystyykö se tunnistamaan, missä arkaluonteiset tiedot sijaitsevat? Pystyykö se korjaamaan alttiina olevan kriittisen palvelun sovitussa aikataulussa? Pystyykö se pitämään keskeiset maksutoiminnot käynnissä palveluntarjoajan vian aikana? Pystyykö se palauttamaan järjestelmät puhtaista varmuuskopioista? Näkevätkö johtajat, mitkä riskit ovat edelleen hyväksyttyjä ja miksi?
Kypsä FinTech-tietoturvaohjelma voi vastata näihin kysymyksiin todisteilla, ei optimismilla. Tavoitteena ei ole täydellinen ehkäisy; se on epärealistista. Tavoitteena on vähentää tietomurron mahdollisuutta, rajoittaa hyökkäyksen sädettä, kun jokin menee pieleen, havaita väärinkäytökset varhain, suojata taloustietoja koko niiden elinkaaren ajan ja palauttaa ne menettämättä asiakkaiden luottamusta.