Etusivu
» New Trends
»
AI Fraud Detection in Real-Time Payments: The Tradeoffs Banks Must Manage
AI Fraud Detection in Real-Time Payments: The Tradeoffs Banks Must Manage
Real-time fraud detection is not a single model that decides whether a payment is “good” or “bad.” In production, financial institutions usually combine several layers: deterministic rules, machine-learning risk scores, identity and device signals, relationship or graph analysis, network-level intelligence, and an orchestration layer that decides whether to approve, decline, hold, or step up authentication. The best design is the one that meets the institution’s loss tolerance and customer-experience goals within the time budget of the payment rail.
That tradeoff matters more as payment speed increases. An instant transfer can move before a human investigator has time to review it, so the risk decision has to happen before or during authorization. At the same time, blocking too aggressively creates false declines, customer complaints, abandoned purchases, and expensive manual reviews. AI helps widen the set of signals that can be evaluated quickly, but it does not eliminate the need for rules, human oversight, or clear risk limits.
What actually happens before a transaction is approved?
A typical real-time decision flow starts when the institution receives a transaction or payment instruction. The system enriches it with context such as account history, recent transaction velocity, device or session characteristics, merchant or beneficiary information, location, authentication events, and known relationships between entities. Rules and models then produce signals or scores. A decision engine combines those outputs with policy: low-risk activity may pass, medium-risk activity may trigger additional authentication or review, and high-risk activity may be declined or stopped when the payment scheme and applicable rules allow it.
That layered design is consistent with how major payment networks describe current fraud prevention. Visa says its fraud systems combine real-time analytics, AI-powered scoring, rules, behavioral information, and authorization controls rather than relying on one static blacklist. See Visa’s official AI fraud detection overview. Mastercard likewise describes real-time decisioning that uses transaction context, cardholder behavior, merchant relationships, graph techniques, and AI in its Decision Intelligence documentation.
Which fraud-detection approach is best for which job?
Approach
Where it is strongest
Main tradeoff
Best fit
Rules and thresholds
Known patterns, policy limits, velocity checks, blocked entities
Easy to explain but brittle when attackers change behavior
Baseline controls, instant-payment safeguards, regulatory or policy constraints
Supervised machine learning
Ranking transactions by learned fraud probability
Vahva, kun tunnisteet ovat hyviä; heikompi, kun tunnisteiden viive, ajautuminen tai uudet hyökkäystyypit ovat käytössä.
Kortin valtuutus, kypsät maksuportfoliot, suuren volyymin kanavat
Poikkeavuuksien havaitseminen
Asiakas- tai vertaisryhmästä poikkeavan käyttäytymisen löytäminen
Voi paljastaa uusia uhkia, mutta usein tuottaa enemmän vääriä positiivisia
Yhdistettyjen tilien, laitteiden, kauppiaiden, muuliverkostojen tai koordinoitujen renkaiden havaitseminen
Tehokas konteksti, mutta monimutkaisempi datatekniikka ja latenssien hallinta
Järjestäytynyt petos, synteettiset identiteetit, muuliverkostot, toimijoiden välinen riski
Käyttäytymis- ja laitesignaalit
Epätavallisten kirjautumis-, istunto-, laite-, sijainti- tai vuorovaikutusmallien havaitseminen
Hyödyllinen ennen maksua, mutta yksityisyyttä, suostumusta ja kanavan kattavuutta on hallittava
Digitaalinen pankkitoiminta, tilin haltuunotto, korkean riskin istunnot
Verkko- tai konsortiotiedustelu
Riskien näkeminen, joita yksi instituutio ei voi havaita omasta historiastaan
Laajempi näkyvyys tuo mukanaan kysymyksiä ulkoisista riippuvuuksista, datan jakamisesta ja integraatiosta
Välittömät maksut, uudet edunsaajat, niukka paikallishistoria
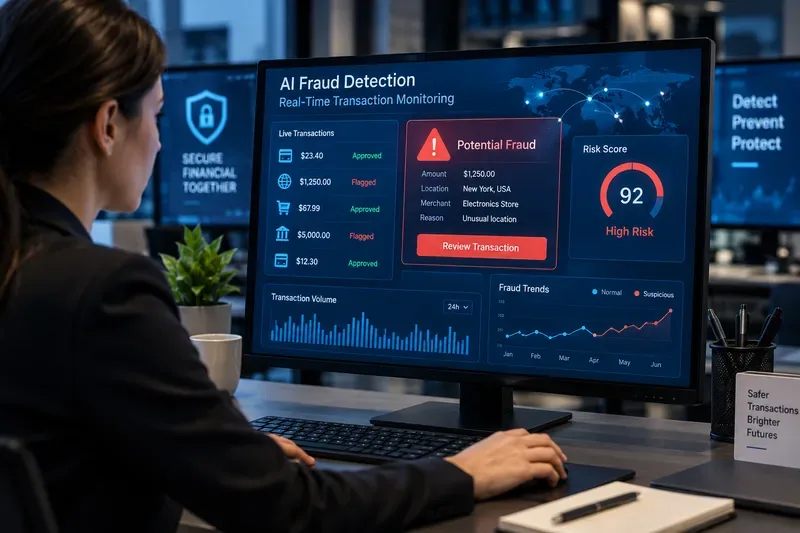
Petosoperaatioiden analyytikko tarkastelee tapahtumasignaaleja ja korkean riskin hälytyksiä reaaliaikaisen valvonnan aikana. Näyttö edustaa yleistä petosten valvonnan työnkulkua pikemminkin kuin tiettyä pankin tai toimittajan käyttöliittymää.
Miksi säännöt ovat edelleen välttämättömiä, jos tekoäly on mukautuvampi?
Säännöt ovat edelleen hyödyllisiä, koska joidenkin kontrollien tulisi olla deterministisiä. Jos tili on vahvistetulla estolistalla, jos tapahtumien nopeus ylittää määritellyn kynnyksen tai jos käytäntö kieltää tietyn toimenpiteen, laitos saattaa haluta ennustettavan lopputuloksen todennäköisyyspistemäärän sijaan. Sääntöjä on myös helpompi tarkastaa ja muuttaa nopeasti aktiivisen petoskampanjan aikana.
Heikkous on ylläpito. Suuret sääntöjoukot voivat kerätä poikkeuksia, olla vuorovaikutuksessa odottamattomilla tavoilla ja tuottaa liikaa hälytyksiä. Ne myös yleensä havaitsevat asioita, joita organisaatio jo tietää. Tästä syystä käytännöllinen arkkitehtuuri yleensä pitää säännöt koville rajoituksille ja ilmeisille kaavoille, mutta käyttää koneoppimista epäselvien keskimmäisten sijoittamiseen.
Yhdysvaltain keskuspankin FedNow-toimintamenettelyt vuodelta 2026 havainnollistavat tätä monikerroksista ajatusta. FedNow tarjoaa osallistujan konfiguroitavia negatiivisia listoja ja tiliaktiviteettikynnyksiä petosten lieventämiseen liittyvinä lisätarkastuksina, mutta ne on nimenomaisesti asetettu työkaluiksi, jotka täydentävät osallistujan omia petoskäytäntöjä. Nykyiset menettelyt ovat saatavilla FedNow- palvelun toimintamenettelyissä, helmikuu 2026, versio 3.5 .
Milloin ohjatusta koneoppimisesta tulee ydinmoottori?
Valvottu koneoppiminen on hyödyllisintä silloin, kun laitoksella on riittävästi edustavia historiallisia tapahtumia ja kohtuullisen luotettavia petostuloksia. Malli voi oppia yhdistelmiä, joita on vaikea ilmaista säännöiksi: esimerkiksi summa, joka on normaali yhdelle asiakkaalle, mutta epätavallinen toiselle, tai tapahtuma, joka vaikuttaa yksinään harmittomalta, mutta on riskialtis ottaen huomioon viimeaikaiset laitemuutokset ja maksunopeuden.
Toiminnallinen haaste on, että petostunnisteet ovat epätäydellisiä ja viivästyvät. Takaisinperinnät, asiakasilmoitukset, huijaustutkimukset ja vahvistetut tilinkaappaustapaukset voivat saapua päiviä tai viikkoja valtuutuksen jälkeen. Tämä tarkoittaa, että eilisen tunnisteilla koulutettu malli saattaa oppia epätäydellisen kuvan. Siksi laitokset tarvitsevat mallin seurantaa, takautuvaa testausta, champion/challenger-testausta ja määriteltyä prosessia ajautumiseen reagoimiseksi sen sijaan, että oletetaan mallin "oppivan jatkuvasti" turvallisesti itsestään.
Missä graafianalytiikka ja verkkoanalytiikka tuovat lisäarvoa?
Transaktiotason mallit vastaavat kysymykseen: "Näyttääkö tämä maksu riskialttiilta?" Graafimallit voivat kysyä toisenlaisen kysymyksen: "Mihin tämä maksu liittyy?" Jaetut laitteet, edunsaajatilit, puhelinnumerot, osoitteet, kauppiaat, IP-alueet tai rahoituslähteet voivat paljastaa koordinoitua toimintaa, jota olisi vaikea nähdä tapahtuma tapahtumalta.
Tämä on erityisen hyödyllistä muuliverkoille ja järjestäytyneille petoksille. Kompromissi on infrastruktuuri. Graafiominaisuudet saattavat vaatia yksiköiden selvittelyä, suhdepäivitysten suoratoistoa ja huolellista valvontaa, jotta estetään vanhentuneiden tai heikkojen yhteyksien saastuminen päätöksiä vastaan. Pienten tapahtumamäärien omaavat laitokset voivat saada enemmän arvoa käyttämällä verkkotietoa maksupalveluntarjoajalta kuin rakentamalla itse suuren graafialustan.
Ajankohtainen esimerkki on Yhdysvaltain keskuspankin FedNow Network Intelligence API, joka lanseerattiin varhaisille käyttöönottajille 28. huhtikuuta 2026. Se tarjoaa lähettäville laitoksille FedNow-palvelun kautta havaittuja vastaanottajan tilitason tietoja täydentämään niiden omia riskinhallinnan prosesseja. Yhdysvaltain keskuspankki kuvaa työkalua virallisessa Network Intelligence API -tiedotteessaan . Tärkeä suunnittelukohta ei ole se, että verkkotiedot korvaavat paikalliset mallit; ne lisäävät tietoa, jota lähettäjällä ei muuten olisi.
Entä poikkeavuuksien havaitseminen ja käyttäytymisanalytiikka?
Poikkeamien havaitseminen on houkuttelevaa, koska se ei vaadi kaikkien petosmallien merkitsemistä etukäteen. Järjestelmä voi verrata maksua asiakkaan normaaliin käyttäytymiseen, vertaiskäyttäytymiseen tai tyypillisen toiminnan opittuun esitykseen. Tämä voi auttaa löytämään uusia hyökkäysmalleja.
Hinta on tarkkuutta. Epätavallinen ei automaattisesti tarkoita petollista. Asiakkaan matkustaminen, kalliin kodinkoneen ostaminen, rahan lähettäminen uudelle perheenjäsenelle tai laitteen vaihtaminen voi näyttää poikkeavalta, vaikka se olisikin laillista. Poikkeamapisteet ovat siksi usein hyödyllisimpiä yhtenä ominaisuutena kokonaisuudessa tai tehostetun todennuksen laukaisijana sen sijaan, että ne olisivat ainoa syy maksun hylkäämiseen.
Pitäisikö generatiivisen tekoälyn tehdä hyväksymis- tai hylkäämispäätöksiä?
Generatiivinen tekoäly voi auttaa petostiimejä tiivistämään tapauksia, hakemaan toisiinsa liittyviä todisteita, selittämään mallisignaaleja analyytikoille ystävällisellä kielellä ja nopeuttamaan tutkintaa. Jotkut kaupalliset petostuotteet ovat myös alkaneet sisällyttää generatiivisia tekniikoita päätöksentekoon; esimerkiksi Mastercard kuvaa generatiivisia komponentteja ja graafitekniikoita nykyisissä Decision Intelligence Pro -materiaaleissaan.
Tämä ei tarkoita, että yleiskäyttöinen kielimalli pitäisi sijoittaa suoraan kriittiseen valtuutuspolkuun. Maksupäätökset edellyttävät rajoitettua latenssia, vakaita tulosteita, toistettavuutta, turvallisuutta ja mitattavia virhemääriä. Useimmille laitoksille turvallisempi malli on käyttää deterministisiä palveluita ja validoituja ennustavia malleja tapahtumapäätöksissä, kun taas analyytikoiden avustamissa työnkuluissa käytetään generatiivisia järjestelmiä, ellei generatiivista komponenttia ole erityisesti suunniteltu, testattu, valvottu ja hallinnoitu kyseistä käyttöä varten.
Miksi pikamaksujen turvaaminen on vaikeampaa?
Perinteiset petosoperaatiot perustuivat usein aikaan: erää voitiin tarkastella, siirtoa pidättää tai epäilyttävää kohdetta tutkia ennen lopullista selvitystä. Pikamaksut lyhentävät tätä aikaikkunaa. Järjestelmän on kerättävä todisteita, arvioitava riskejä ja sovellettava suojatoimia riittävän nopeasti, jotta turvallisuus ei kumoa reaaliaikaisen maksamisen tarkoitusta.
Tämä tekee maksutapahtumaa edeltävistä tarkistuksista tärkeämpiä. Hyödyllinen työkalu voi sisältää edunsaajan varmennuksen, jos se on mahdollista, tilin ja laitteen historian, nopeuden hallinnan, verkkotason signaalit, huijausriskin ilmaisimet ja kohdennetun asiakasvahvistuksen korkeamman riskin siirroille. Päätöksen tulisi olla oikeasuhtainen: kitkan lisääminen jokaiseen maksuun voi vähentää petoksia, mutta se voi tehdä palvelusta käyttökelvottoman.
Myös laajempi uhka on muuttumassa. Visan kevään 2026 uhkaraportissa todettiin, että rikolliset painottavat yhä enemmän huijauksia ja sosiaalista manipulointia, joissa uhri voi valtuuttaa maksun. Tällä on merkitystä, koska maksutapahtuma voi näyttää teknisesti pätevältä, vaikka asiakasta olisi petetty. Katso Visan toukokuun 2026 uhkaraportin tiedote .
Miten eri rahoituslaitosten tulisi valita pino?
Pienemmälle pankille tai luottolaitokselle
Priorisoi hallittua riskipisteytystä, vahvoja sääntöjä, edunsaajien ja laitteiden tarkistuksia, verkon tuottamaa tiedustelutietoa ja pientä joukkoa hyvin viritettyjä tarkistusjonoja. Mukautetun syväoppimis- tai graafialustan rakentaminen ei välttämättä ole perusteltua, jos datamäärä ja asiantuntijahenkilöstö ovat rajalliset. Keskeistä on integraation laatu ja kyky säätää kynnysarvoja laitoksen omille asiakkaille.
Suurelle kortin myöntäjälle
Käytä valvottua koneoppimista keskeisenä pisteytyskerroksena, jota rikastuttavat verkko-ominaisuudet, käyttäytymishistoria, laitesignaalit ja kohdennetut säännöt. Suurilla liikkeeseenlaskijoilla on yleensä riittävästi volyymia segmentoinnin, haastajamallien ja jatkuvan suorituskyvyn seurannan tukemiseen. Haaste siirtyy kysymyksestä "Voimmeko rakentaa mallin?" kysymykseen "Voimmeko pitää virheelliset laskut ja mallin ajautumisen hallinnassa eri salkuissa?".
Pikamaksupalveluntarjoajalle
Korosta maksua edeltäviä signaaleja, nopeuden hallintaa, edunsaajariskiä, verkon älykkyyttä ja orkestrointia, joka pystyy palauttamaan päätöksen tiukkojen viiverajojen sisällä. Graafisignaalit ovat arvokkaita, kun ne voidaan laskea tai hakea riittävän nopeasti. Manuaalinen tarkistus tulisi varata virroille, jotka todella sietävät odotusta.
Nopeasti kasvavalle fintech-yritykselle
Hybridi-toimittaja- ja sisäinen lähestymistapa tarjoaa usein parhaan kompromissin nopeuden ja hallinnan suhteen. Ulkoiset palvelut voivat tarjota laite-, identiteetti- tai verkkotietoa, kun taas sisäiset mallit tallentavat tuotekohtaista käyttäytymistä. Vältä riippuvuuden luomista yhdestä läpinäkymättömästä pisteytyksestä: säilytä oma käytäntökerros, lokikirjaus ja varallaologiikka.
Mistä tiedät, onko järjestelmä oikeasti hyvä?
Pelkkä tarkkuus ei riitä, koska petokset ovat yleensä harvinaisia suhteessa lailliseen toimintaan. Hyödyllisen tuotantotuloskortin tulisi sisältää:
Petosten havaitseminen tai takaisinkutsu: kuinka paljon vahvistettuja petoksia järjestelmä havaitsee.
Tarkkuus: kuinka moni merkitty tapahtuma on todellisuudessa vilpillinen.
Väärien positiivisten ja väärien hylkäysten määrät: kuinka usein laillisten asiakkaiden palvelu keskeytyy.
Hyväksymisprosentti: estävätkö petostentorjuntatoimenpiteet hyviä transaktioita.
Tappioaste: petosten aiheuttamat tappiot suhteessa transaktiomäärään tai -arvoon.
Manuaalisten tarkistusten määrä ja tuotto: kuinka paljon analyytikoiden kapasiteettia käytetään ja kuinka tuottavia nämä tarkistukset ovat.
Päätöksen latenssi: pysyykö järjestelmä johdonmukaisesti maksukiskon aikabudjetin rajoissa, mukaan lukien häntälatenssi pelkkien keskiarvojen sijaan.
Kalibrointi ja vakaus: tarkoittavatko riskipisteytykset suunnilleen samaa asiaa ajan kuluessa ja eri asiakassegmenteissä.
Näitä mittareita tulisi arvioida yhdessä. Malli, joka havaitsee enemmän petoksia kaksinkertaistamalla väärien hylkäysten määrän, voi olla huonompi liiketoiminnalle. Malli, joka parantaa keskimääräistä viivettä, mutta ajoittain aikakatkeaa liikennepiikkien aikana, ei välttämättä sovellu reaaliaikaiseen valtuutukseen. Oikea toimintapiste riippuu tuotteen taloudellisista ominaisuuksista, asiakkaiden odotuksista, maksutyypistä ja laitoksen riskinottohalukkuudesta.
Miten tekoälypetosjärjestelmiä tulisi hallita?
Petosmallit vaikuttavat asiakkaisiin suoraan, joten hallinnon on katettava muutakin kuin mallin suorituskyky. Laitosten tulisi dokumentoida tietolähteet, käyttötarkoitus, kynnysarvot, ohitukset, valvonta, uudelleenkoulutuksen laukaisevat tekijät, tietoturvakontrollit ja inhimilliset eskalointipolut. Selitettävyysvaatimukset voivat vaihdella analyysityökalun ja automatisoidun asiakaskohtaavan hylkäysjärjestelmän välillä, mutta molemmat edellyttävät jäljitettävyyttä.
NIST :n tekoälyriskien hallintakehys on edelleen hyödyllinen toimialarajat ylittävä viitekehys tekoälyriskien hallintaan hallinnon, kartoituksen, mittaamisen ja hallinnan avulla. Syyskuussa 2026 NIST totesi, että tekoälyn RMF 1.0:aa tarkistetaan parhaillaan, joten laitosten tulisi pitää sitä ajantasaisena kehyksenä, jota päivitetään jatkuvasti, eikä jäädytettynä vaatimustenmukaisuusstandardina.
Mitä tekoälypetosten havaitseminen ei yksinään ratkaise?
Tekoäly ei voi muuttaa jokaista riskialtista maksua varmaksi vastaukseksi. Hatara historia, ensikertalaiset edunsaajat, vaarantuneet henkilöllisyydet, synteettiset tilit, viivästyneet tunnisteet, vihamielinen käytös ja laillinen mutta epätavallinen asiakastoiminta luovat kaikki epäselvyyttä. Valtuutetut huijaukset ovat erityisen vaikeita, koska asiakas voi läpäistä todennuksen ja lähettää maksun tahallaan manipuloinnin jälkeen.
Siksi vahva petostentorjunta on järjestelmä, ei malli. Kestävin lähestymistapa yhdistää nopean ennustavan pisteytyksen deterministisiin kontrolleihin, verkkokontekstiin, todennukseen, asiakasviestintään, tapahtuman jälkeiseen tutkimukseen ja palautesilmukoihin. Tavoitteena ei ole maksimoida estettyjen tapahtumien määrää. Sen tarkoituksena on vähentää petosmenetyksiä samalla, kun säilytetään laillinen maksuvirta ja pidetään jokainen automatisoitu päätös selitettävän ja valvotun riskinhallinnan prosessin sisällä.
Lopputulos
Ei ole olemassa universaalisti parasta tekoälyyn perustuvaa petosten havaitsemiseen perustuvaa arkkitehtuuria. Säännöt sopivat parhaiten koville rajoituksille ja tunnetuille kaavoille. Valvottu koneoppiminen on vahvinta, kun korkealaatuisia tunnisteita ja volyymia on olemassa. Poikkeamien havaitseminen auttaa nostamaan esiin epätavallista käyttäytymistä, mutta tarvitsee suojakaiteita. Graafianalytiikka on arvokasta verkottuneiden petosrenkaiden kannalta. Käyttäytymis- ja laitesignaalit parantavat kontekstia tilin haltuunoton ympärillä. Verkkoäly täyttää aukot, joita yksittäinen laitos ei voi nähdä.
Useimmille rahoituslaitoksille käytännön suositus on monikerroksinen järjestelmäpino, jonka keskiössä on käytäntöihin perustuva päätöksentekomoottori. Mittaa petosten havaitsemista, vääriä hylkäyksiä, hyväksymisasteita, tappioita, tarkastusten taakkaa ja viivettä yhdessä. Lisää monimutkaisempaa tekoälyä vain, jos se tuottaa mitattavissa olevan parannuksen näiden rajoitusten puitteissa. Näin reaaliaikaisesta petosten havaitsemisesta tulee luotettava kontrolli pelkän hienostuneen pisteytyksen sijaan.