WhatsApp ei toimi ilta sanomat
WhatsApp ei toimi? Ilta-Sanomien uutisten lisäksi löydät tästä kattavan vianmääritysoppaan, kun WhatsApp lakkaa toimimasta vuonna 2026.
CSRF tai Cross-Site Request Forgery on verkkosivuston haavoittuvuus, jossa hyökkääjä voi aiheuttaa toiminnon uhrin istunnossa toisella verkkosivustolla. Yksi asia, joka tekee CSRF:stä niin suuren riskin, on se, että se ei edes vaadi käyttäjän vuorovaikutusta, vaan uhrin tarvitsee vain tarkastella verkkosivua, jossa on hyväksikäyttö.
Vinkki: CSRF lausutaan yleensä joko kirjain kirjaimelta tai "sea surf".
Kuinka CSRF-hyökkäys toimii?
Hyökkäys tarkoittaa, että hyökkääjä luo verkkosivuston, jolla on menetelmä tehdä pyyntö toiselle verkkosivustolle. Tämä voi vaatia käyttäjän toimia, kuten painikkeen painamista, mutta se voi myös olla vuorovaikutteista. JavaScriptissä on tapoja saada toiminto tapahtumaan automaattisesti. Esimerkiksi nolla kertaa nolla pikselin kuva ei näy käyttäjälle, mutta se voidaan määrittää niin, että sen "src" lähettää pyynnön toiselle verkkosivustolle.
JavaScript on asiakaspuolen kieli, mikä tarkoittaa, että JavaScript-koodia ajetaan selaimessa verkkopalvelimen sijaan. Tämän tosiasian ansiosta CSRF-pyynnön tekevä tietokone on itse asiassa uhrin tietokone. Valitettavasti tämä tarkoittaa, että pyyntö tehdään kaikilla käyttäjällä olevilla käyttöoikeuksilla. Kun hyökkäävä verkkosivusto on huijannut uhrin tekemään CSRF-pyynnön, pyyntöä ei käytännössä voi erottaa tavallisesti pyynnön esittäneestä käyttäjästä.
CSRF on esimerkki "hämmentyneestä sijaishyökkäyksestä" verkkoselainta vastaan, kun hyökkääjä, jolla ei ole näitä oikeuksia, huijataan selaimeen käyttämään sen oikeuksia. Nämä käyttöoikeudet ovat istunto- ja todennustunnuksiasi kohdesivustolle. Selaimesi sisällyttää nämä tiedot automaattisesti kaikkiin pyyntöihinsä.
CSRF-hyökkäykset ovat melko monimutkaisia järjestää. Ensinnäkin kohdesivustolla on oltava lomake tai URL-osoite, jolla on sivuvaikutuksia, kuten tilisi poistaminen. Hyökkääjän on sitten laadittava pyyntö suorittaakseen halutun toiminnon. Lopuksi hyökkääjän on saatava uhri lataamaan verkkosivu, jossa on hyväksikäyttö, kun hän on kirjautunut kohdesivustolle.
CSRF-ongelmien estämiseksi paras asia, jonka voit tehdä, on sisällyttää CSRF-tunnus. CSRF-tunnus on satunnaisesti luotu merkkijono, joka asetetaan evästeeksi. Arvo on sisällytettävä jokaiseen vastaukseen arvon sisältävän pyynnön otsikon ohella. Vaikka CSRF-hyökkäys voi sisältää evästeen, se ei voi mitenkään määrittää CSRF-tunnuksen arvoa otsikon asettamiseen, joten hyökkäys hylätään.
WhatsApp ei toimi? Ilta-Sanomien uutisten lisäksi löydät tästä kattavan vianmääritysoppaan, kun WhatsApp lakkaa toimimasta vuonna 2026.
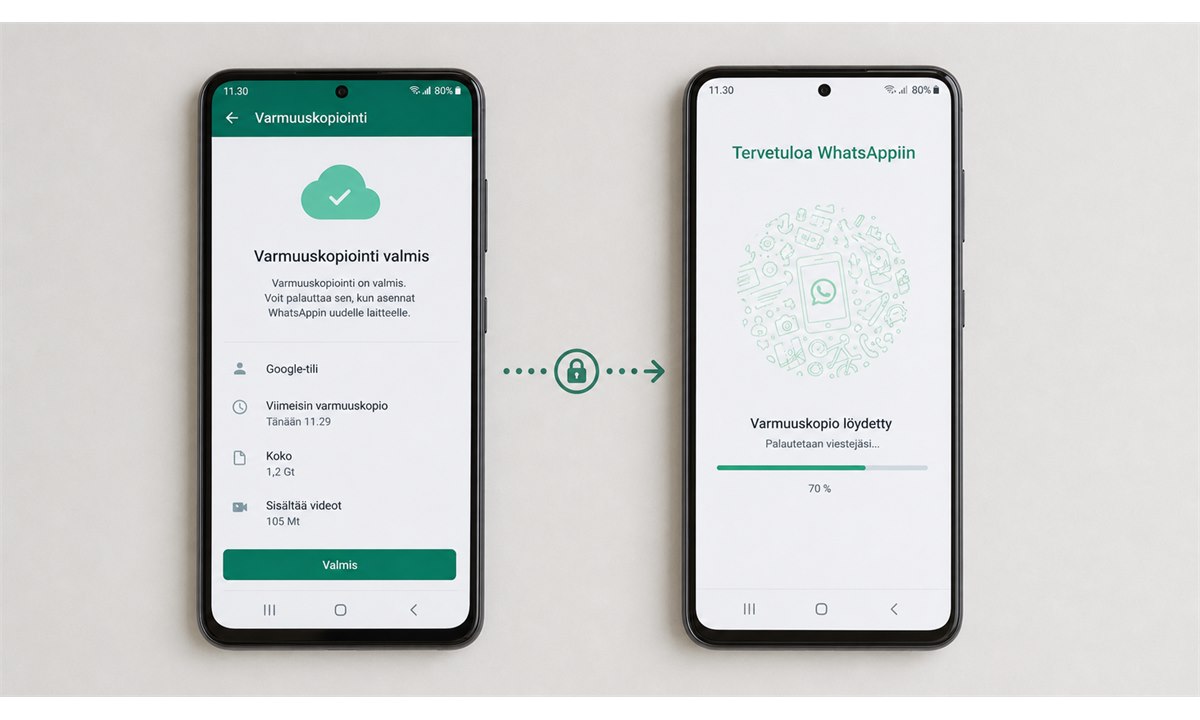
WhatsApp ei toimi uudessa puhelimessa? Tässä oppaassa ohjaamme sinut askel askeleelta varmuuskopioinnista tilisi siirtoon uudelle laitteelle.
Yle Areena ei toimi televisiossa? Löydä parhaat ratkaisut Smart TV-, Apple TV- ja Chromecast-ongelmiin. Korjausohjeet vuodelle 2026.
WhatsApp ei toimi Samsung-puhelimessa? Katso parhaat ratkaisut 2026: päivitykset, välimuistin tyhjennys, verkkoyhteys ja muut korjausvinkit askel askeleelta.
Google TV Yle Areena – näin asennat ja käytät Yle Areenaa Google TV:ssä. Kattava opas asennukseen, vianmääritykseen ja parhaisiin katseluvinkkeihin.
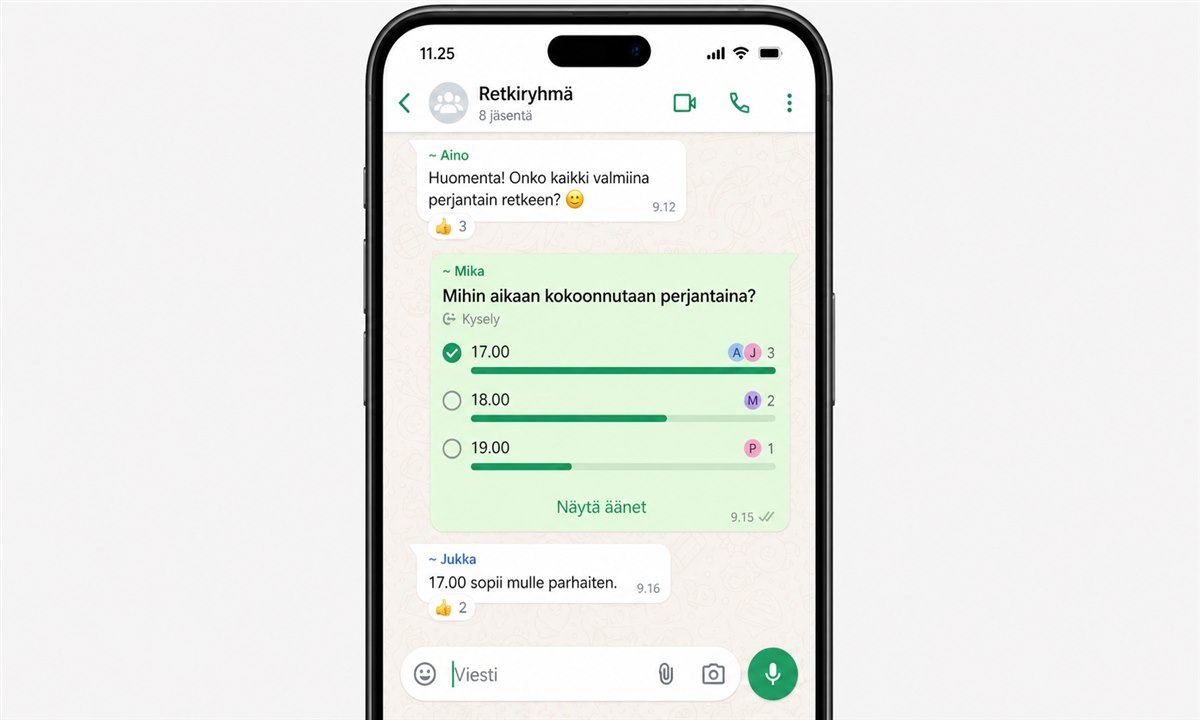
Miten WhatsAppissa tehdään kysely? Opimme luomaan äänestyksen ryhmässä tai kanavalla askel askeleelta – helposti ja nopeasti mobiililla tai tietokoneella.
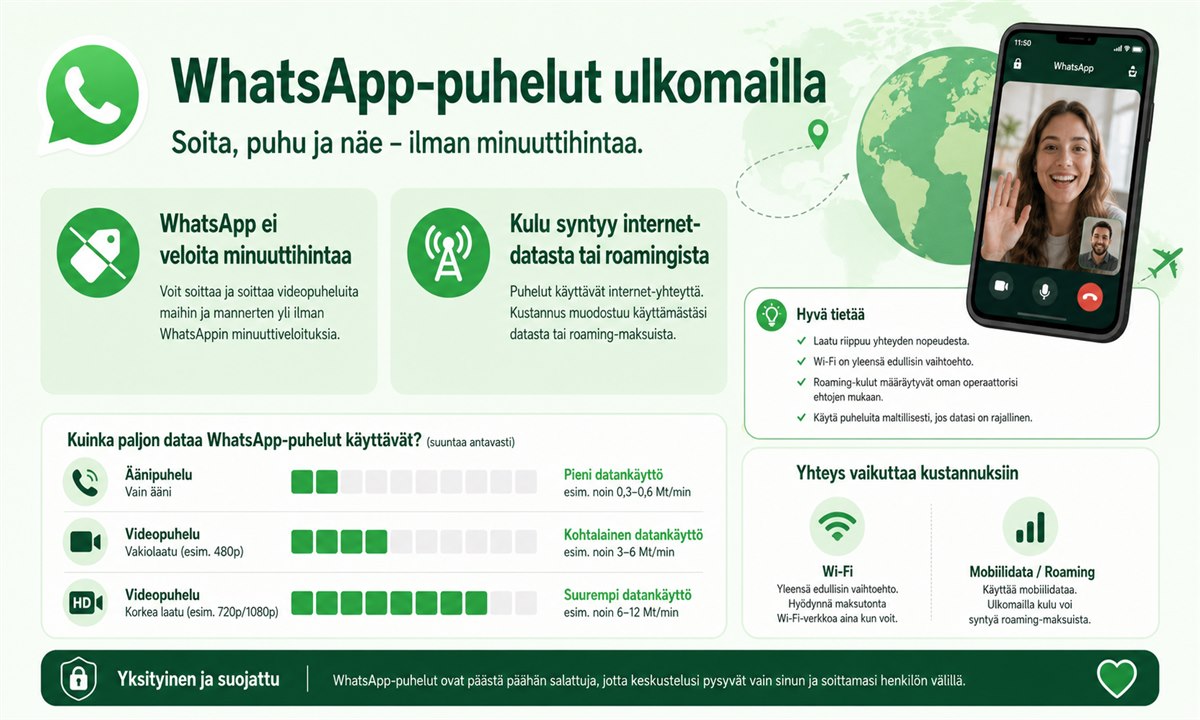
Paljonko WhatsApp-puhelu ulkomaille maksaa? Lue kaikki tarvittava tiedot WhatsApp-puheluiden hinnoittelusta, datankulutuksesta ja vinkeistä vuonna 2026.
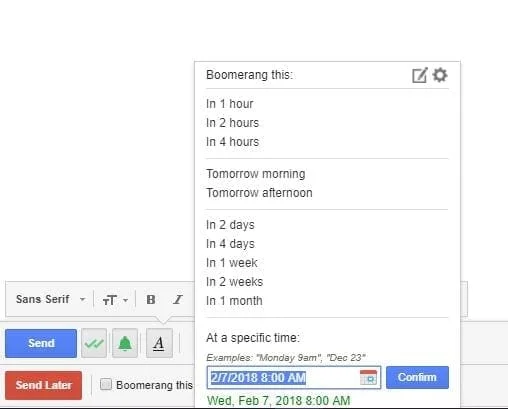
Voit löytää useita laajennuksia Gmailille, jotta sähköpostinhallintasi olisi tuottavampaa. Tässä ovat parhaat Gmail Chrome -laajennukset.
Aseta Chrome tyhjentämään evästeet poistuttaessa parantaaksesi tietoturvaa poistamalla evästeet heti, kun suljet kaikki selainikkunat. Tässä on kuinka se tehdään.
Oikean maksukortin etsiminen taskustasi tai lompakostasi voi olla todellinen vaiva. Viime vuosina useat yritykset ovat kehittäneet ja lanseeranneet lähimaksuratkaisuja.