Hem
» New Trends
»
AI-bedrägeriupptäckt i realtidsbetalningar: Avvägningarna banker måste hantera
AI-bedrägeriupptäckt i realtidsbetalningar: Avvägningarna banker måste hantera
Bedrägeriupptäckt i realtid är inte en enda modell som avgör om en betalning är "bra" eller "dålig". I produktion kombinerar finansinstitut vanligtvis flera lager: deterministiska regler, riskpoäng för maskininlärning, identitets- och enhetssignaler, relations- eller grafanalys, nätverksnivåinformation och ett orkestreringslager som avgör om autentisering ska godkännas, avvisas, spärras eller ökas. Den bästa designen är den som uppfyller institutionens mål för förlusttolerans och kundupplevelse inom betalningssystemets tidsram.
Den avvägningen blir allt viktigare ju snabbare betalningshastigheten blir. En omedelbar överföring kan ske innan en mänsklig utredare hinner granska den, så riskbeslutet måste fattas före eller under auktoriseringen. Samtidigt skapar alltför aggressiv blockering falska avslag, kundklagomål, övergivna köp och dyra manuella granskningar. AI hjälper till att bredda uppsättningen signaler som kan utvärderas snabbt, men det eliminerar inte behovet av regler, mänsklig tillsyn eller tydliga riskgränser.
Vad händer egentligen innan en transaktion godkänns?
Ett typiskt beslutsflöde i realtid startar när institutionen tar emot en transaktion eller betalningsinstruktion. Systemet berikar det med kontext som kontohistorik, senaste transaktionshastighet, enhets- eller sessionsegenskaper, information om handlare eller mottagare, plats, autentiseringshändelser och kända relationer mellan enheter. Regler och modeller producerar sedan signaler eller poäng. En beslutsmotor kombinerar dessa utdata med policy: aktivitet med låg risk kan godkännas, aktivitet med medelhög risk kan utlösa ytterligare autentisering eller granskning, och aktivitet med hög risk kan avvisas eller stoppas när betalningsschemat och tillämpliga regler tillåter det.
Den lager-på-lager-designen överensstämmer med hur stora betalningsnätverk beskriver nuvarande bedrägeriförebyggande åtgärder. Visa säger att deras bedrägerisystem kombinerar realtidsanalys, AI-driven poängsättning, regler, beteendeinformation och auktoriseringskontroller snarare än att förlita sig på en statisk svartlista. Se Visas officiella översikt över AI-bedrägeridetektering . Mastercard beskriver likaså beslutsfattande i realtid som använder transaktionskontext, kortinnehavarens beteende, handlarrelationer, graftekniker och AI i sin dokumentation om beslutsintelligens .
Vilken metod för att upptäcka bedrägerier är bäst för vilket jobb?
Närma sig
Där den är starkast
Huvudsaklig avvägning
Bästa passform
Regler och tröskelvärden
Kända mönster, policygränser, hastighetskontroller, blockerade enheter
Lätt att förklara men sprött när angripare ändrar beteende
Grundläggande kontroller, skyddsåtgärder för omedelbara betalningar, reglerings- eller policybegränsningar
Övervakad maskininlärning
Rangordning av transaktioner efter sannolikhet för inlärd bedrägeri
Stark när etiketterna är bra; svagare under etikettfördröjning, drift eller nya attacktyper
Kortauktorisering, mogna betalningsportföljer, kanaler med hög volym
Avvikelsedetektering
Hitta beteenden som avviker från en kunds eller jämförelsegrupps
Kan avslöja nya hot men skapar ofta fler falska positiva resultat
Identifiera anslutna konton, enheter, handlare, mule-nätverk eller samordnade ringar
Kraftfull kontext, men mer komplex datateknik och latenshantering
Organiserat bedrägeri, syntetiska identiteter, mulenätverk, risk mellan enheter
Beteende- och enhetssignaler
Upptäcka ovanliga inloggnings-, sessions-, enhets-, plats- eller interaktionsmönster
Användbart före betalning, men sekretess, samtycke och kanaltäckning måste hanteras
Digital bankverksamhet, kontoövertagande, högrisksessioner
Nätverks- eller konsortiuminformation
Att se risker som en institution inte kan observera utifrån sin egen historia
Bredare synlighet kommer med externa beroenden, datadelning och integrationsfrågor
Omedelbara utbetalningar, nya förmånstagare, sparsam lokal historia
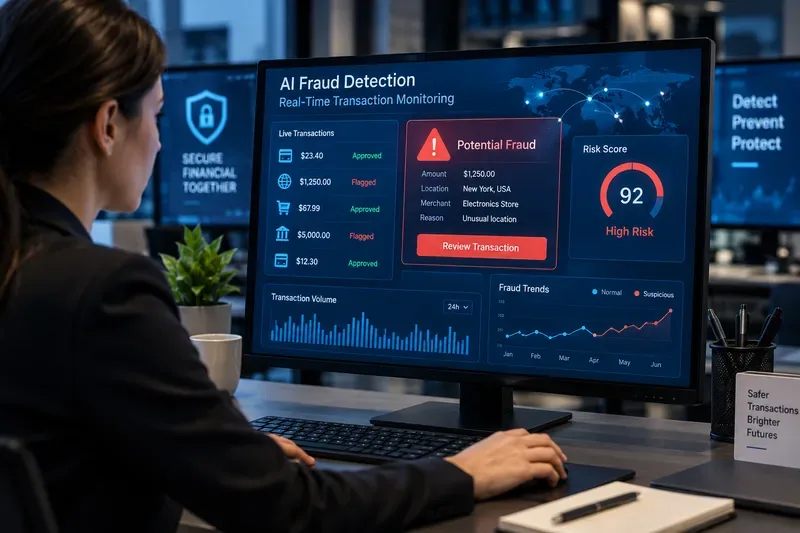
En bedrägerianalytiker granskar transaktionssignaler och en högriskvarning under realtidsövervakning. Skärmen representerar ett generiskt arbetsflöde för bedrägeriövervakning snarare än ett specifikt bank- eller leverantörsgränssnitt.
Varför är regler fortfarande nödvändiga om AI är mer anpassningsbar?
Regler är fortfarande användbara eftersom vissa kontroller bör vara deterministiska. Om ett konto finns på en verifierad nekad lista, om transaktionshastigheten överstiger ett definierat tröskelvärde eller om en policy förbjuder en specifik åtgärd, kan institutionen vilja ha ett förutsägbart resultat snarare än en probabilistisk poäng. Regler är också enklare att granska och ändra snabbt under en aktiv bedrägerikampanj.
Svagheten är underhåll. Stora regeluppsättningar kan ackumulera undantag, interagera på oväntade sätt och generera alltför många varningar. De tenderar också att upptäcka vad institutionen redan vet. Av den anledningen använder en praktisk arkitektur vanligtvis regler för hårda begränsningar och uppenbara mönster samtidigt som den använder maskininlärning för att rangordna den tvetydiga mitten.
Federal Reserves FedNow-operativa procedurer från 2026 illustrerar denna mångfacetterade idé. FedNow tillhandahåller deltagarkonfigurerbara negativa listor och tröskelvärden för kontoaktivitet som ytterligare kontroller för bedrägeribekämpning, samtidigt som de uttryckligen positioneras som verktyg som förstärker en deltagares egna bedrägeripraxis. De nuvarande procedurerna finns tillgängliga i FedNow Service Operating Procedures, februari 2026, version 3.5 .
När blir övervakad maskininlärning kärnmotorn?
Övervakad maskininlärning är mest användbar när en institution har tillräckligt med representativa historiska transaktioner och rimligt tillförlitliga bedrägeriresultat. Modellen kan lära sig kombinationer som är svåra att uttrycka som regler: till exempel ett belopp som är normalt för en kund men ovanligt för en annan, eller en transaktion som verkar ofarlig i sig men är riskabel med tanke på de senaste enhetsändringarna och betalningshastigheten.
Den operativa utmaningen är att bedrägerietiketter är ofullkomliga och försenade. Återkrav, kundrapporter, bedrägeriutredningar och bekräftade kontoövertaganden kan komma dagar eller veckor efter auktorisering. Det innebär att en modell som tränats på gårdagens etiketter kan lära sig en ofullständig bild. Institutioner behöver därför modellövervakning, backtestning, champion/challenger-testning och en definierad process för att reagera på avvikelser snarare än att anta att en modell kommer att "kontinuerligt lära sig" på ett säkert sätt på egen hand.
Var tillför grafanalys och nätverksintelligens värde?
Modeller på transaktionsnivå svarar: ”Ser den här betalningen riskabel ut?” Grafmodeller kan ställa en annan fråga: ”Vad är den här betalningen kopplad till?” Delade enheter, mottagarkonton, telefonnummer, adresser, handlare, IP-intervall eller finansieringskällor kan avslöja samordnat beteende som skulle vara svårt att se transaktion för transaktion.
Detta är särskilt användbart för mulenätverk och organiserade bedrägerier. Avvägningen är infrastruktur. Graffunktioner kan kräva enhetsupplösning, uppdateringar av strömmande relationer och noggranna kontroller för att förhindra att inaktuella eller svaga kopplingar kontaminerar beslut. Institutioner med små transaktionsvolymer kan få mer värde genom att konsumera nätverksinformation från en betalningsleverantör än genom att själva bygga en stor grafplattform.
Ett aktuellt exempel är Federal Reserves FedNow Network Intelligence API, som lanserades för tidiga användare den 28 april 2026. Det förser sändande institutioner med data på mottagarkontonivå som observerats via FedNow-tjänsten för att komplettera deras egna riskprocesser. Federal Reserve beskriver verktyget i sitt officiella tillkännagivande om Network Intelligence API . Den viktiga designpunkten är inte att nätverksdata ersätter lokala modeller; det lägger till information som avsändaren annars kanske inte skulle ha.
Vad sägs om avvikelsedetektering och beteendeanalys?
Avvikelsedetektering är attraktivt eftersom det inte kräver att varje bedrägerimönster märks i förväg. Ett system kan jämföra en betalning med kundens normala beteende, jämnårigas beteende eller en inlärd representation av typisk aktivitet. Det kan hjälpa till att upptäcka nya attackmönster.
Kostnaden är precision. Ovanligt betyder inte automatiskt bedrägeri. En kund som reser, köper en dyr apparat, skickar pengar till en ny familjemedlem eller byter enhet kan se avvikande ut samtidigt som det är legitimt. Avvikelsepoäng är därför ofta mest användbara som en funktion i en ensemble, eller som en utlösare för stegvis autentisering, snarare än som den enda anledningen att avvisa en betalning.
Bör generativ AI fatta beslut om att godkänna eller avvisa?
Generativ AI kan hjälpa bedrägeriteam att sammanfatta fall, hämta relaterade bevis, förklara modellsignaler på ett analytikervänligt språk och påskynda utredningar. Vissa kommersiella bedrägeriprodukter börjar också införliva generativa tekniker i beslutsfattandet; Mastercard beskriver till exempel generativa komponenter och graftekniker i sina nuvarande Decision Intelligence Pro-material.
Det betyder inte att en generell språkmodell ska placeras direkt i den kritiska auktoriseringsvägen. Betalningsbeslut kräver begränsad latens, stabila utdata, reproducerbarhet, säkerhet och mätbara felfrekvenser. För de flesta institutioner är det säkrare att använda deterministiska tjänster och validerade prediktiva modeller för transaktionsbeslutet, samtidigt som generativa system används i analytikerstödda arbetsflöden, såvida inte den generativa komponenten har konstruerats, testats, övervakats och styrts specifikt för den användningen.
Varför är det svårare att säkra omedelbara betalningar?
Traditionella bedrägerioperationer var ofta beroende av tid: en batch kunde granskas, en överföring kunde hållas eller en misstänkt vara kunde utredas innan slutlig avveckling. Omedelbara betalningar komprimerar det tidsfönstret. Systemet måste samla in bevis, poängsätta risker och tillämpa kontroller tillräckligt snabbt för att säkerheten inte omintetgör syftet med realtidsbetalningar.
Detta gör kontroller före transaktioner viktigare. En användbar stapel kan inkludera verifiering av mottagaren där sådan är tillgänglig, konto- och enhetshistorik, hastighetskontroller, signaler på nätverksnivå, indikatorer för bedrägeririsk och riktad kundbekräftelse för överföringar med högre risk. Beslutet bör vara proportionellt: att lägga till friktion i varje betalning kan minska bedrägerier men kan göra tjänsten oanvändbar.
Det bredare hotet förändras också. Visas hotrapport från våren 2026 visade att brottslingar i allt högre grad betonade bedrägerier och social ingenjörskonst, där offret kan godkänna betalningen. Det är viktigt eftersom en transaktion kan se tekniskt giltig ut även när kunden har blivit lurad. Se Visas hotrapport från maj 2026 .
Hur bör olika finansinstitut välja en stack?
För en mindre bank eller kreditförening
Prioritera hanterad riskbedömning, starka regler, kontroller av förmånstagar och enheter, nätverksbaserad information och en liten uppsättning väl avstämda granskningsköer. Att bygga en anpassad djupinlärnings- eller grafplattform kanske inte är motiverat om datavolymen och specialistbemanning är begränsade. Nyckeln är integrationskvalitet och möjligheten att anpassa tröskelvärden till institutionens egna kunder.
För en stor kortutgivare
Använd övervakad maskininlärning som ett centralt poängsättningslager, berikat med nätverksfunktioner, beteendehistorik, enhetssignaler och riktade regler. Stora emittenter har vanligtvis tillräckligt med volym för att stödja segmentering, utmanarmodeller och kontinuerlig prestationsövervakning. Utmaningen skiftar från "Kan vi bygga en modell?" till "Kan vi hålla falska nedgångar och modellavvikelser under kontroll över portföljer?"
För en leverantör av omedelbara betalningar
Betona förbetalningssignaler, hastighetskontroller, mottagarrisk, nätverksintelligens och orkestrering som kan ge ett beslut inom strikta latensgränser. Grafsignaler är värdefulla när de kan beräknas eller hämtas tillräckligt snabbt. Manuell granskning bör reserveras för flöden som faktiskt kan tolerera en spärr.
För ett snabbt växande fintech-företag
En hybrid leverantör-plus-intern metod ger ofta den bästa avvägningen mellan snabbhet och kontroll. Externa tjänster kan tillhandahålla enhets-, identitets- eller nätverksinformation medan interna modeller fångar produktspecifikt beteende. Undvik att skapa ett beroende av en enda ogenomskinlig poäng: behåll ditt eget policylager, loggning och reservlogik.
Hur vet man om systemet faktiskt är bra?
Noggrannhet ensamt räcker inte eftersom bedrägerier vanligtvis är ovanliga i förhållande till legitim aktivitet. Ett användbart produktionsstyrkort bör innehålla:
Bedrägeriupptäckt eller återkallelse: hur mycket bekräftat bedrägeri systemet fångar.
Precision: hur många flaggade transaktioner som faktiskt är bedrägerier.
Falskt positiva och falskt avvisande frekvenser: hur ofta legitima kunder störs.
Förlustfrekvens: förluster till följd av bedrägerier i förhållande till transaktionsvolym eller värde.
Manuell granskningsfrekvens och avkastning: hur mycket analytikerkapacitet som förbrukas och hur produktiva dessa granskningar är.
Beslutslatens: om systemet konsekvent håller sig inom betalningsskenans tidsbudget, inklusive svansfördröjning snarare än bara medelvärden.
Kalibrering och stabilitet: om riskpoäng betyder ungefär samma sak över tid och över kundsegment.
Dessa mätvärden bör utvärderas tillsammans. En modell som upptäcker fler bedrägerier genom att fördubbla falska avslag kan vara sämre för verksamheten. En modell som förbättrar den genomsnittliga latensen men ibland får timeout under trafiktoppar kan vara olämplig för auktorisering i realtid. Rätt driftspunkt beror på produktekonomi, kundernas förväntningar, betalningstyp och institutionens riskaptit.
Hur bör AI-bedrägerisystem styras?
Bedrägerimodeller påverkar kunder direkt, så styrning måste omfatta mer än modellens prestanda. Institutioner bör dokumentera datakällor, avsedd användning, tröskelvärden, åsidosättningar, övervakning, omskolningsutlösare, säkerhetskontroller och mänskliga eskaleringsvägar. Förklarbarhetskraven kan skilja sig åt mellan ett analysverktyg och ett automatiserat kundorienterat avslag, men båda behöver spårbarhet.
NIST: s ramverk för AI-riskhantering är fortfarande en användbar branschövergripande referens för att hantera AI-risker genom styrning, kartläggning, mätning och hantering. Från och med september 2026 uppger NIST att AI RMF 1.0 revideras, så institutioner bör behandla det som ett aktuellt ramverk med löpande uppdateringar snarare än en fryst efterlevnadsstandard.
Vad kan AI-bedrägeriupptäckt inte lösa på egen hand?
AI kan inte omvandla varje riskabel betalning till ett säkert svar. Sparsam historik, förstagångsmottagare, komprometterade identiteter, syntetiska konton, försenade etiketter, fientligt beteende och legitim men ovanlig kundaktivitet skapar alla tvetydighet. Auktoriserade bedrägerier är särskilt svåra eftersom kunden kan passera autentiseringen och avsiktligt skicka in betalningen efter att ha blivit manipulerad.
Det är därför starkt bedrägeriförebyggande är ett system, inte en modell. Den mest motståndskraftiga metoden kombinerar snabb prediktiv poängsättning med deterministiska kontroller, nätverkskontext, autentisering, kundkommunikation, utredning efter transaktioner och feedback-loopar. Målet är inte att maximera antalet blockerade transaktioner. Det är att minska bedrägeriförluster samtidigt som man bevarar ett legitimt betalningsflöde och håller varje automatiserat beslut inom en förklarlig, övervakad riskprocess.
Slutsats
Det finns ingen universellt bästa AI-arkitektur för bedrägeriupptäckt. Regler är bäst för hårda begränsningar och kända mönster. Övervakad maskininlärning är starkast när det finns högkvalitativa etiketter och volymer. Avvikelsedetektering hjälper till att avslöja okänt beteende men behöver skyddsräcken. Grafanalys är värdefull för sammankopplade bedrägeriringar. Beteende- och enhetssignaler förbättrar sammanhanget kring kontoövertaganden. Nätverksintelligens fyller luckor som en enskild institution inte kan se.
För de flesta finansinstitut är den praktiska rekommendationen en lagerbaserad stack med en policystyrd beslutsmotor i centrum. Mät bedrägeriupptäckt, falska avslag, godkännandegrader, förluster, granskningsbörda och latens tillsammans. Lägg till mer komplex AI endast när den ger en mätbar förbättring under dessa begränsningar. Det är så bedrägeriupptäckt i realtid blir en pålitlig kontroll snarare än bara en sofistikerad poäng.