Zoom aplikácia na stiahnutie pre PC – kompletný návod

Zoom aplikácia na stiahnutie pre PC – stiahnite a nainštalujte Zoom na Windows alebo Mac bezplatne. Podrobný postup krok za krokom.
Ak máte herný počítač so systémom Windows 10 a chcete hrať najnovšie hry, ako napríklad Call of Duty: Black Ops 7 alebo Battlefield 6 , musíte sa uistiť, že máte povolený Trusted Platform Module (TPM) 2.0 a Secure Boot. Tieto funkcie sa stávajú normou kvôli povinnej požiadavke proti podvádzaniu a bez nej sa zobrazí chyba „SecureBoot nie je povolený“ alebo podobná chyba. V tejto príručke načrtnem kroky na dokončenie tejto konfigurácie.
TPM je hardvér, zvyčajne (ale nie vždy) integrovaný do základnej dosky, ktorý poskytuje bezpečné prostredie na ukladanie a ochranu šifrovacích kľúčov pri šifrovaní pevného disku pomocou funkcií, ako je BitLocker. Na druhej strane, Secure Boot je bezpečnostná funkcia firmvéru Unified Extensible Firmware Interface (UEFI) , ktorá umožňuje načítanie iba dôveryhodného softvéru počas spúšťania a chráni pred škodlivým softvérom na úrovni spúšťania (ako sú bootkity, rootkity a v tomto prípade herné cheaty ).
V zriedkavých prípadoch môže povolenie funkcie Secure Boot narúšať starší hardvér alebo operačné systémy iné ako Windows. V takýchto prípadoch ju možno budete musieť dočasne vypnúť. Pre optimálne zabezpečenie sa však vo všeobecnosti odporúča ponechať ju povolenú.
V tejto príručke vás naučím, ako povoliť TPM 2.0 a Secure Boot, aby ste splnili systémové požiadavky na hranie hier v systéme Windows 10.
Upozornenie: Podpora systému Windows 10 už skončila . Ak chcete operačný systém naďalej používať, odporúča sa zaregistrovať zariadenie v programe rozšírených aktualizácií zabezpečenia (ESU) . Odporúča sa však čo najskôr prejsť na Windows 11 .
V systéme Windows 10 môže byť povolenie TPM 2.0 a Secure Boot trochu zložité na vysvetlenie, pretože operačný systém môže bežať na UEFI alebo staršom BIOSe (Basic Input/Output System). Ak ako firmvér používate BIOS, budete musieť pred povolením Secure Boot vykonať ďalšie kroky na prepnutie na UEFI (ak je táto možnosť k dispozícii).
Ak chcete skontrolovať, či váš počítač so systémom Windows 10 používa rozhranie UEFI a Secure Boot, postupujte podľa týchto krokov:
Otvorte Štart .
Vyhľadajte informácie o systéme a kliknutím na prvý výsledok otvorte aplikáciu.
Kliknite na Súhrn systému v ľavej časti okna.
Skontrolujte informácie o režime BIOS a uistite sa, že je nastavený na UEFI . Ak je nastavený na Legacy , zariadenie je nastavené na BIOS, ktorý nie je kompatibilný s funkciou Secure Boot.
Skontrolujte informácie v časti „Stav zabezpečeného spustenia“ a uistite sa, že funkcia je zapnutá . (Ak nie, musíte túto možnosť povoliť manuálne.)
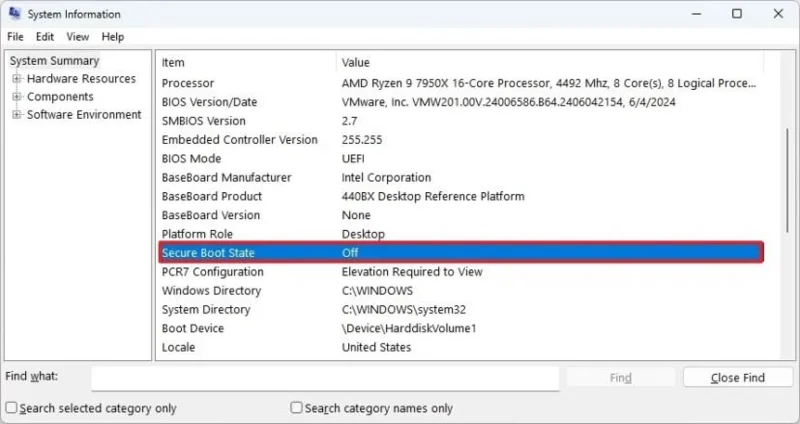
Po dokončení krokov, ak systém používa typ firmvéru UEFI, môžete v počítači povoliť funkciu Secure Boot. Ak používate starší systém BIOS, budete musieť pred prepnutím z BIOSu na UEFI a následným povolením funkcie Secure Boot previesť disk z MBR na GPT.
Ak chcete zistiť, či je modul TPM povolený pre systém Windows 10, postupujte podľa týchto krokov:
Otvorte Štart .
Vyhľadajte tpm.msc a kliknutím na prvý výsledok otvorte aplikáciu „Správa modulov dôveryhodnej platformy (TPM)“ .
V sekciách „Stav“ a „Informácie o výrobcovi TPM“ potvrďte, že je k dispozícii TPM a jeho verzia.
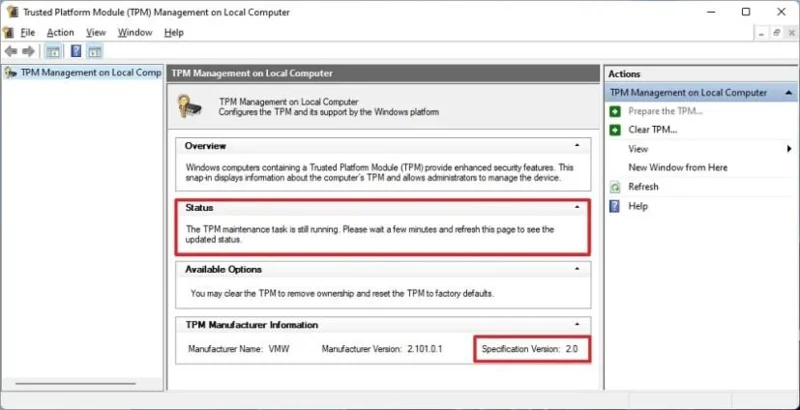
Ak počítač obsahuje čip TPM, zobrazia sa informácie o hardvéri a jeho stav. V opačnom prípade, ak sa zobrazí hlásenie „Kompatibilný čip TPM sa nenašiel“, čip je v rozhraní UEFI vypnutý alebo zariadenie nemá kompatibilný modul Trusted Platform Module.
Ak počítač používa rozhranie UEFI, môžete na povolenie bezpečnostných funkcií TPM 2.0 a Secure Boot použiť tieto kroky:
Otvorte Nastavenia .
Kliknite na Aktualizácia a zabezpečenie .
Kliknite na stránku Obnovenie .
Kliknite na tlačidlo Reštartovať teraz v časti „Rozšírené spustenie“.
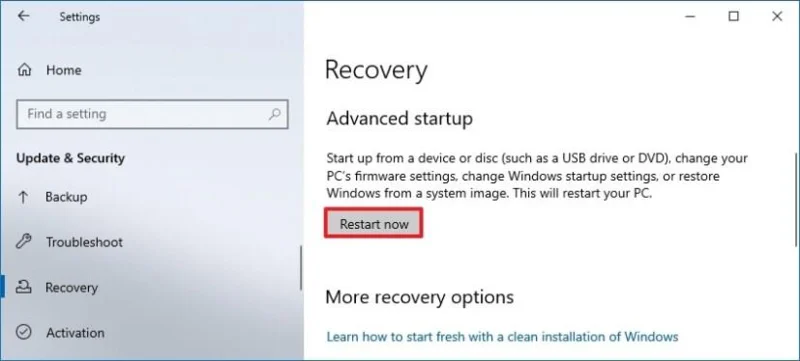
Kliknite ešte raz na tlačidlo Reštartovať teraz .
Kliknite na Riešenie problémov .
Kliknite na Rozšírené možnosti .
Kliknite na možnosť „Nastavenia firmvéru UEFI“ .
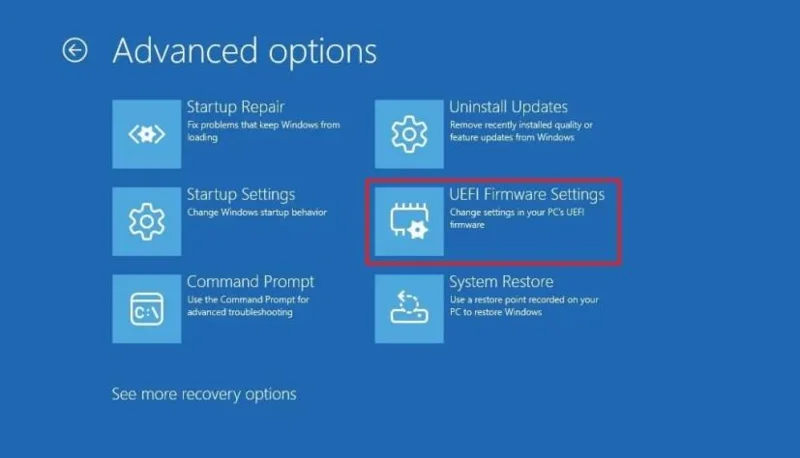
Kliknite na tlačidlo Reštartovať .
Otvorte stránku s rozšírenými nastaveniami , nastaveniami zabezpečenia alebo nastaveniami zavádzania v závislosti od základnej dosky.
Vyberte možnosť „Bezpečné spustenie“ a potom vyberte možnosť „Povolené“ .
Po dokončení týchto krokov by ste teraz mali byť schopní bez problémov spustiť počítačové hry (ako napríklad Call of Duty: Black Ops 7 a Battlefield 6).
Ak základná doska nemá čip TPM, ale máte systém s procesorom AMD, modul môže byť zabudovaný v procesore a táto možnosť sa zobrazí ako „fTPM“ (firmvérový TPM 2.0) alebo „prepínač AMD fTPM“. V systéme s procesorom Intel je TPM 2.0 dostupný ako technológia Platform Trust Technology (PTT) .
Ak používate starší systém BIOS, budete musieť pred prepnutím z BIOSu na UEFI a povolením TPM 2.0 a Secure Boot v systéme Windows 10 previesť štýl rozdelenia disku z hlavného zavádzacieho záznamu (MBR) na GPT (tabuľka rozdelenia GUID).
Pri vykonávaní týchto krokov upravíte štruktúru úložiska. Po prepnutí na štýl GPT sa váš počítač už nespustí, pokiaľ neprepnete typ firmvéru na UEFI. Ak si nie ste istí, či vaše zariadenie podporuje prepínanie typu firmvéru, odporúča sa pred pokračovaním skontrolovať webovú stránku podpory výrobcu (vyhľadajte online značku a model vášho zariadenia).
Upozornenie: Úprava štýlu oddielu môže spôsobiť vážne problémy, ak sa vykoná nesprávne. Predpokladá sa, že viete, čo robíte, a že ste si pred pokračovaním vytvorili zálohu systému .
Ak chcete skontrolovať štýl oddielu disku v systéme Windows 10, postupujte podľa týchto krokov:
Otvorte Štart .
Vyhľadajte Správa diskov a kliknutím na prvý výsledok otvorte aplikáciu.
Kliknite pravým tlačidlom myši na disk (nie na oddiel) a potom vyberte položku Vlastnosti .
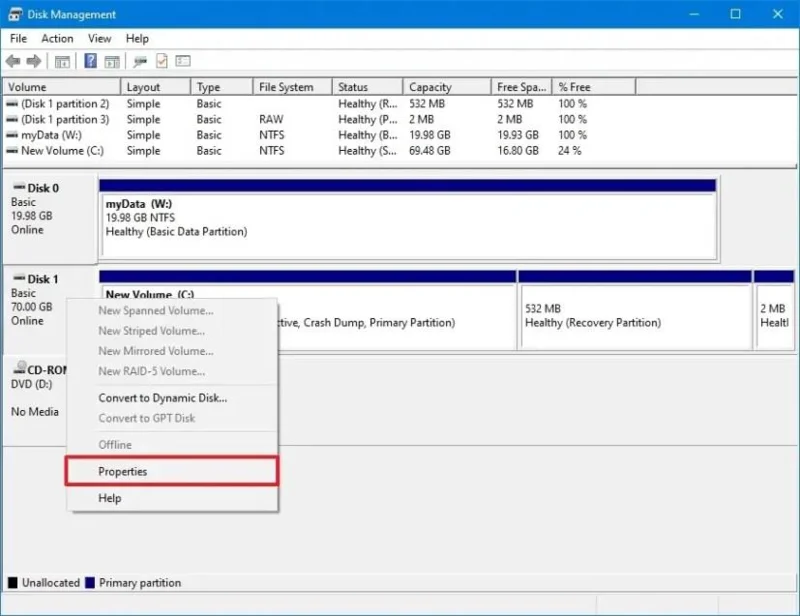
Kliknite na kartu Zväzky .
Začiarknite pole „Štýl oddielu“ a overte, či je disk naformátovaný pomocou štýlu „Master Boot Record (MBR)“ alebo „GUID Partition Table (GPT)“ .
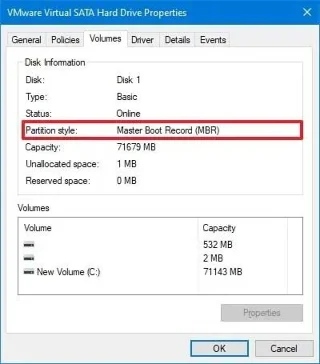
Po dokončení krokov potvrdíte štýl oddielu v aktuálnej konfigurácii.
Je dôležité poznamenať, že typ oddielu GPT zvyčajne nemožno použiť na systéme, ktorý na bootovanie používa tradičný starší systém BIOS. Ak váš systém používa starší firmvér, je pravdepodobné, že oddiel je už nastavený na MBR a je potrebná konverzia.
Krok 2: Prevod oddielu MBR na štýl GPT
Ak chcete previesť štýl oddielu z MBR na GPT v systéme Windows 10, postupujte podľa týchto krokov:
Otvorte Nastavenia .
Kliknite na Aktualizácia a zabezpečenie .
Kliknite na Obnovenie .
Kliknite na tlačidlo Reštartovať teraz v časti „Rozšírené spustenie“.
Kliknite na Riešenie problémov .
Kliknite na Rozšírené možnosti .
Kliknite na možnosť Príkazový riadok .
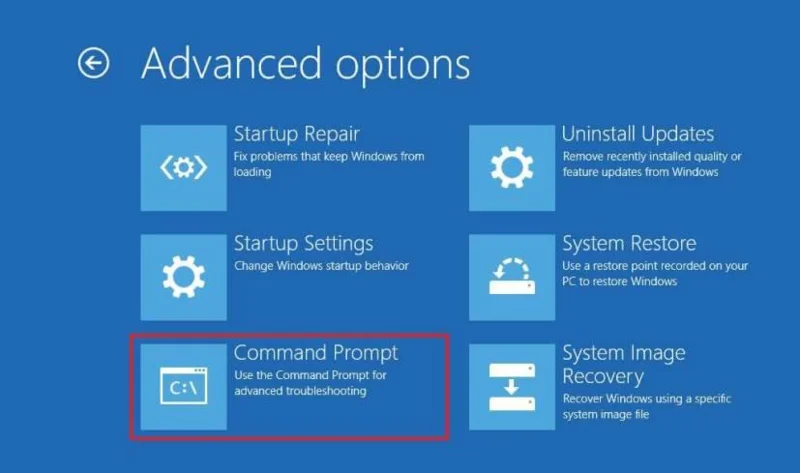
Vyberte si svoj administrátorský účet a prihláste sa pomocou svojich prihlasovacích údajov (podľa potreby).
Zadajte nasledujúci príkaz na overenie, či je možné disk konvertovať, a stlačte kláves Enter :
mbr2gpt /validate
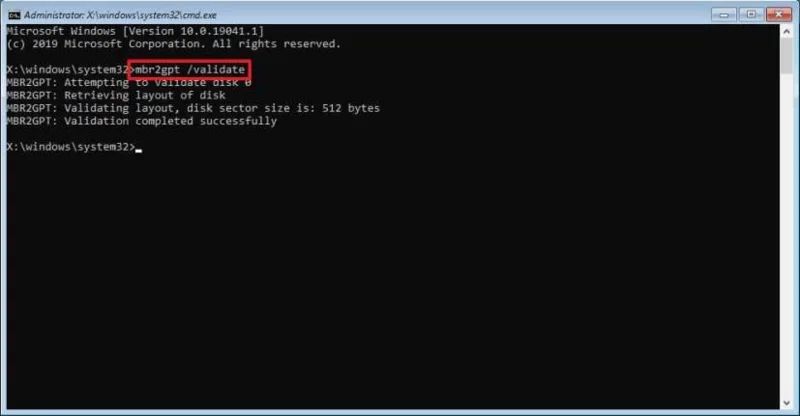
Zadajte nasledujúci príkaz na konverziu systémovej jednotky z MBR na GPT a stlačte kláves Enter :
mbr2gpt /konvertovať
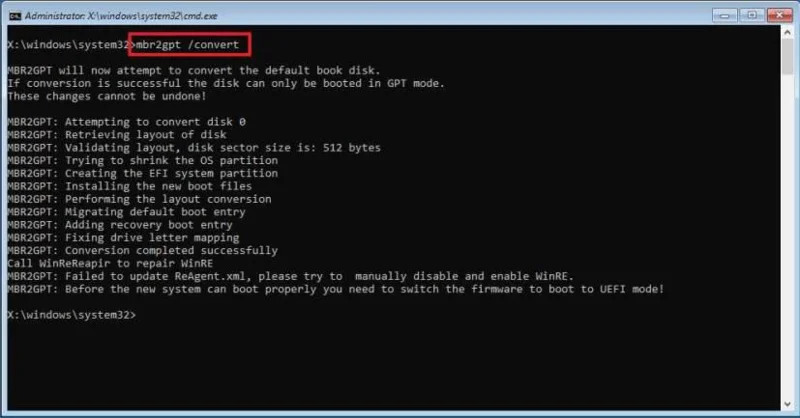
Zadajte nasledujúci príkaz na zatvorenie konzoly a stlačte kláves Enter :
VÝCHOD
Kliknite na možnosť Vypnúť počítač .
Pri použití nástroja príkazového riadka mbr2gpt sa na GPT skonvertuje iba systémová jednotka, pokiaľ príkaz nezmeníte a neurčíte, ktoré jednotky sa majú konvertovať.
Krok 3: Prepnite z BIOSu na UEFI
Ak chcete prepnúť z BIOSu na UEFI na hernom počítači so systémom Windows 10, postupujte podľa týchto krokov:
Zapnite napájanie a spustite firmvér.
Stručná poznámka: Postup prístupu a úpravy nastavení firmvéru sa líši v závislosti od výrobcu a modelu počítača. Odporúča sa navštíviť webovú stránku podpory výrobcu zariadenia, kde nájdete podrobnejšie informácie. K firmvéru sa však zvyčajne dostanete počas bootovania stlačením klávesu Delete , Esc alebo jedného z funkčných klávesov.
Prejdite na stránku s nastaveniami bootovania , rozšírených nastavení alebo nastavení bootovania v závislosti od vašej základnej dosky.
Vypnite starší systém BIOS a povoľte režim UEFI .
Uložte nastavenia
Vypnite počítač.
Po dokončení krokov je posledným krokom povolenie funkcie Secure Boot vo firmvéri.
Krok 4: Povoľte zabezpečené spustenie v rozhranie UEFI
Ak chcete povoliť zabezpečené spustenie v rámci UEFI pre systém Windows 10, postupujte podľa týchto krokov:
Zapnite a znova naštartujte firmvér.
V závislosti od základnej dosky prejdite na stránku s rozšírenými možnosťami , možnosťami zabezpečenia alebo spúšťania .
Vyberte možnosť „Bezpečné spustenie“ a potom vyberte možnosť „Povolené“ .
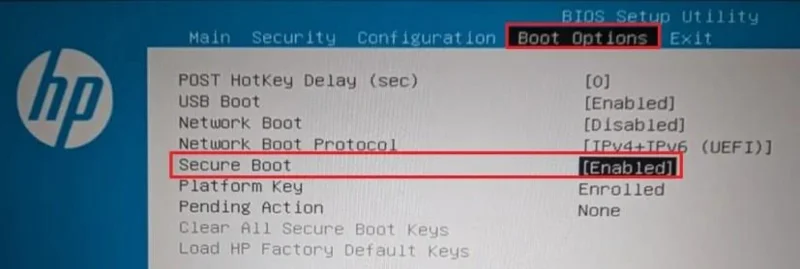
Vyberte možnosť „ TPM 2.0“ a potom vyberte možnosť „Povolené“ .
Uložte nastavenia
Reštartujte počítač.
Po dokončení krokov by sa mal počítač správne spustiť s povoleným TPM 2.0 a Secure Boot, čím by sa splnili požiadavky na ochranu pred podvádzaním pre hranie počítačových hier v systéme Windows 10.
Zoom aplikácia na stiahnutie pre PC – stiahnite a nainštalujte Zoom na Windows alebo Mac bezplatne. Podrobný postup krok za krokom.
Adobe Acrobat download for free: zistite, ako stiahnuť Adobe Acrobat Reader zadarmo na Windows aj Mac, a využívať všetky funkcie na prezeranie a úpravu PDF súborov.
Projekt Helix by mohol premeniť Xbox na hernú platformu pre Windows, ktorá by spojila jednoduchosť konzoly s rozsiahlym ekosystémom hier a aplikácií pre PC.
Ak chcete povoliť zobrazenie percenta batérie na paneli úloh v systéme Windows 11, otvorte Nastavenia > Systém > Napájanie a batéria a zapnite prepínač Percento batérie
Teraz si môžete stiahnuť ISO súbor Windows 11 24H2 Tiny11 a vykonať čistú inštaláciu alebo aktualizáciu na mieste bez bloatwaru alebo nepotrebných funkcií.
Ak chcete skontrolovať, či je nainštalovaný systém Windows 11 25H2, otvorte Nastavenia > Systém > Informácie a potvrďte číslo verzie. Alebo použite príkaz winver.
PowerShell môžete použiť so starším modrým pozadím v termináli systému Windows – tu je návod, ako používať používateľské rozhranie nastavení a súbor settings.json.
Ak chcete čistú inštaláciu systému Windows 11 25H2, stiahnite si súbor ISO, vytvorte bootovacie USB zariadenie, spustite inštaláciu, vyberte možnosť Inštalovať systém Windows 11 a dokončite OOBE.
Zostava 26200.5722 (KB5062669) pre Windows 11 25H2 v kanáli Dev s novými funkciami, zmenami a opravami. Verzia 24H2 získava zostavu 26120.5722.
Spoločnosť Microsoft vydáva aktualizáciu Patch Tuesday z augusta 2025 so zmenami a opravami pre systém Windows 10.






