Domov
» New Trends
»
Kybernetická bezpečnosť v ére FinTech: Ochrana finančných údajov pred modernými hrozbami
Kybernetická bezpečnosť v ére FinTech: Ochrana finančných údajov pred modernými hrozbami
Zákazník nahlási upozornenie na prihlásenie, ktoré nepozná. Zároveň platobné API začne vracať chyby, tím pre boj proti podvodom zaznamená nezvyčajné prevody a poskytovateľ cloudu nahlási servisný incident. Pre modernú FinTech spoločnosť to nie sú samostatné problémy. Identita, platby, API, mobilné aplikácie, dodávatelia a infraštruktúra s trvalým prístupom sú úzko prepojené, takže jedna slabá kontrola sa môže v priebehu niekoľkých minút stať únikom finančných údajov, prevzatím kontroly nad účtom alebo výpadkom.
To je praktický problém kybernetickej bezpečnosti v ére FinTech: rýchlosť a konektivita vytvárajú hodnotu pre zákazníka, ale zároveň rozširujú povrch útoku. Najužitočnejšou reakciou nie je kúpiť si jeden produkt „zabezpečenia umelej inteligencie“ alebo považovať dodržiavanie predpisov za cieľovú rovinu. Ide o budovanie ochrany vo vrstvách, počnúc základnými prvkami s vysokým dopadom a postupujúc smerom k architektúre, odolnosti a riadeniu.
V roku 2026 sú tiež dôležité dve overené regulačné zmeny. Zákon EÚ o digitálnej operačnej odolnosti (DORA) sa uplatňuje od 17. januára 2025 a prináša silnejšie zameranie na riadenie rizík v oblasti IKT, riešenie incidentov, testovanie odolnosti a riziká technológií tretích strán pre finančné subjekty v rozsahu pôsobnosti. V oblasti platieb je podporovanou verziou PCI DSS v4.0.1 a požiadavky verzie 4.x s budúcou aktualizáciou nadobudli účinnosť 31. marca 2025. Tieto zmeny posilňujú širší aspekt: ochrana finančných údajov teraz zahŕňa operačnú odolnosť, riziko dodávateľa, bezpečný softvér a dôkazy o fungovaní kontrolných mechanizmov v praxi.
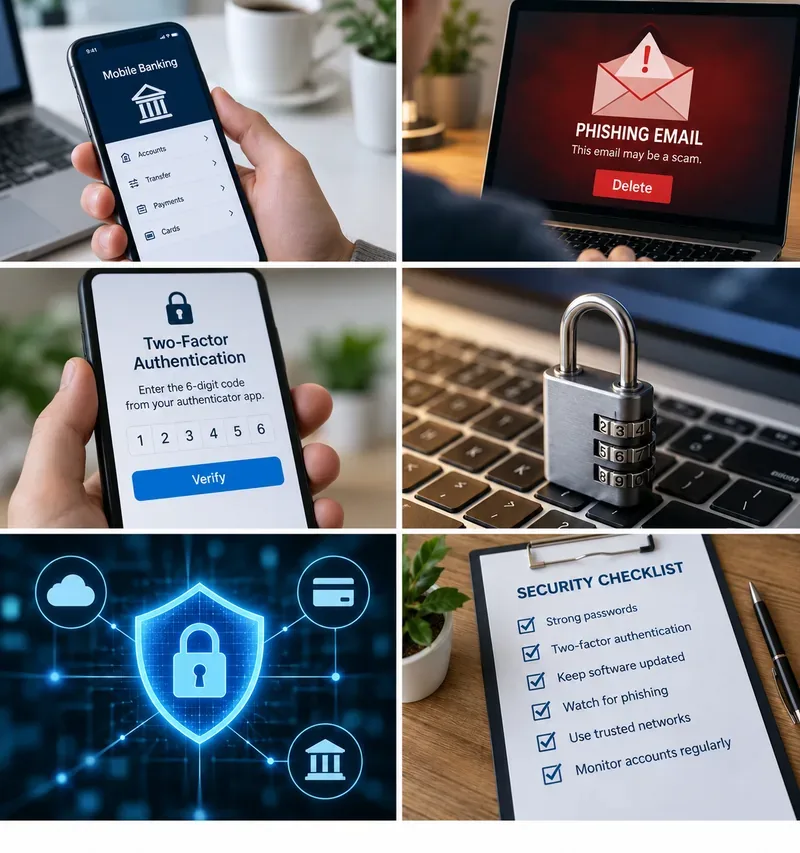
Moderná bezpečnosť FinTech firiem závisí od vrstiev: bezpečnejšie overovanie, odolnosť voči phishingu, chránené zariadenia a siete a nepretržité monitorovanie, a nie od jedinej obrannej kontroly.
Prečo FinTech systémy priťahujú moderných útočníkov
FinTech kombinuje niekoľko charakteristík, ktoré si útočníci cenia: pohyb peňazí, identifikačné údaje, platobné poverenia, vysokú rýchlosť transakcií, internetové API, mobilné aplikácie, cloudovú infraštruktúru a integrácie s bankami, spracovateľmi, dodávateľmi KYC, analytickými službami a platformami SaaS. Úspešný kompromitujúci útok môže priniesť okamžitý finančný zisk alebo cenné údaje pre neskoršie podvody.
Obraz hrozieb sa neobmedzuje len na klasických „hackerov kradnúcich databázu“. Správa ENISA Threat Landscape 2025 zistila, že DDoS je dominantným typom incidentu v rámci dátového súboru EÚ a ransomvér zostáva medzi najvplyvnejšími hrozbami. ENISA tiež uviedla phishing a zneužívanie zraniteľností ako hlavné prístupové body k narušeniu. Jej špecializovaná správa o hrozbách pre finančný sektor opisuje značný tlak zo strany DDoS, útokov súvisiacich s údajmi, ransomvéru a finančne motivovaných aktérov.
Pre FinTech operátora sa to premieta do piatich opakujúcich sa skupín rizík: odcudzenie identít a prevzatie účtu; nezabezpečené API a aplikácie; ransomvér alebo deštruktívny prienik; narušenie služieb, ako je DDoS; a kompromitácia prostredníctvom tretej strany alebo dodávateľského reťazca softvéru.
Začnite s najjednoduchšími kontrolami s vysokou hodnotou: identita a prístup
Najjednoduchším spôsobom, ako znížiť riziko, je autentifikácia. Opätovné použitie hesla, phishing, ukradnuté súbory cookie relácie, slabá obnova účtu a nadmerne privilegované interné účty zostávajú nebezpečné, pretože dokážu obísť drahé sieťové obrany.
Vyžadovať viacfaktorové overovanie pre zamestnancov, administrátorov, citlivé akcie zákazníkov a postupy obnovy účtov s vysokým rizikom. Ak je to praktické, presuňte privilegovaný prístup a prístup pracovnej sily smerom k metódam odolným voči phishingu, ako je napríklad FIDO/WebAuthn. Pokyny CISA pre viacfaktorové overovanie (MFA) výslovne odporúčajú viacfaktorové overovanie odolné voči phishingu ako cieľ a identifikujú FIDO/WebAuthn ako široko dostupný prístup odolný voči phishingu.
Samotná MFA nestačí. Silná vrstva identity zahŕňa aj krátkodobé relácie pre citlivé operácie, opätovnú autentifikáciu pre prevody s vysokou hodnotou alebo zmeny profilu, signály zariadení a rizík, limity rýchlosti, bezpečnú obnovu a prístup s najnižšími oprávneniami pre zamestnancov a služby.
Praktická kontrola: Opýtajte sa, či útočník, ktorý ukradne heslo, môže resetovať viacúčelovú overovaciu faktúru (MFA), pridať nového príjemcu, vytvoriť kľúč API alebo zmeniť výplatný účet bez druhého nezávislého overenia. Ak je odpoveď áno, slabou stránkou je návrh transakcie a obnovy, nielen prihlasovacia obrazovka.
Znížte množstvo zverejňovaných finančných údajov
Šifrovanie je nevyhnutné, ale minimalizácia dát je často tým najsilnejším prvým krokom. Dáta, ktoré sa nikdy nezhromažďujú alebo sa vymažú, keď už nie sú potrebné, sa neskôr nedajú ukradnúť z vašej produkčnej databázy.
Klasifikujte údaje o zákazníkoch a platbách podľa citlivosti. Oddeľte overovacie tajomstvá, údaje o držiteľoch kariet, doklady totožnosti, informácie o bankových účtoch, históriu transakcií a interné signály rizika. Šifrujte citlivé údaje počas prenosu aj v pokoji pomocou systémov spravovaných kľúčov, ale zároveň obmedzte, kto a čo ich môže dešifrovať. Tokenizácia môže znížiť priame vystavenie platobných údajov v systémoch, ktoré nepotrebujú pôvodnú hodnotu.
Organizácie, ktoré spracovávajú údaje o držiteľoch kariet, by mali na overenie platných požiadaviek štandardu PCI DSS v4.0.1 použiť aktuálnu knižnicu dokumentov Rady pre bezpečnostné štandardy PCI namiesto spoliehania sa na starý kontrolný zoznam. PCI SSC uvádza, že verzia 4.0.1 je podporovaná revízia a že predchádzajúce požiadavky s budúcim dátumom nadobudli účinnosť 31. marca 2025.
Praktická kontrola: Sledujte jedno číslo karty alebo identifikátor bankového účtu od vstupu zákazníka až po každú databázu, protokol, front, zálohu, analytický systém, podporný nástroj a dodávateľa. Ak nedokážete zmapovať, kam sa údaje pohybujú, nemôžete ich s istotou chrániť ani vymazať.
Zabezpečené API, akoby bol každý klient nepriateľský
Produkty FinTech sú svojou konštrukciou zamerané na rozhrania API. Mobilné aplikácie, integrácie obchodníkov, prepojenia s otvoreným bankovníctvom, systémy na detekciu podvodov, interné mikroslužby a partnerské platformy si vymieňajú citlivé údaje prostredníctvom rozhraní API. To robí chyby pri autorizácii obzvlášť nebezpečnými.
Rebríček OWASP API Security Top 10 2023 medzi kľúčovými rizikami API vyzdvihuje narušenú autorizáciu na úrovni objektov a narušenú autentifikáciu. Jednoducho povedané, API nesmie predpokladať, že keďže je používateľ overený, má prístup k akémukoľvek účtu, transakcii, dokumentu alebo identifikátoru objektu, ktorý môže odoslať.
Vynucujte autorizáciu na strane servera pre každý citlivý objekt a akciu. Nedôverujte ID účtov, ID zákazníkov, hodnotám rolí, cenám ani limitom prenosu poskytnutým klientom. V prípade potreby aplikujte overovanie schémy, obmedzovanie rýchlosti, ochranu pred opakovaním, krátkodobé prihlasovacie údaje, zabezpečené tajné úložisko a silnú identitu medzi službami. Udržujte administratívne a interné API mimo verejného internetu, pokiaľ nie je odhalenie skutočne nevyhnutné.
Usmernenie NIST k architektúre nulovej dôvery je v tomto prípade užitočné, pretože presúva dôveru od sieťového umiestnenia k explicitnému overovaniu a autorizácii používateľov, zariadení, služieb a zdrojov.
Praktická kontrola: V testovacom prostredí zmeňte identifikátor účtu alebo transakcie v overenej požiadavke API. Ak server vráti objekt iného zákazníka, problémom je logika autorizácie, aj keď požiadavka použila platný token.
Prechod od prevencie k nepretržitej detekcii
Žiadna preventívna kontrola nie je dokonalá, najmä vo finančných systémoch, kde sa legitímna činnosť môže podobať podvodu. Detekcia preto musí kombinovať telemetriu kybernetickej bezpečnosti s kontextom transakcií a identity.
Centralizujte protokoly pre autentifikáciu, akcie správcu, API brány, cloudové riadiace roviny, zabezpečenie koncových bodov, platobné toky, prístup k tajomstvám a udalosti zákazníkov s vysokým rizikom. Korelujte udalosti, ako sú nové zariadenie, nemožné cestovanie, obnovenie hesla, vytvorenie príjemcu, veľký prevod, vytvorenie API kľúča a nezvyčajný export údajov.
Detekcia by nemala závisieť od jediného statického prahu. Používajte behaviorálne východiskové hodnoty a hodnotenie rizika tam, kde sú vysvetliteľné a otestované, ale zachovajte deterministické kontroly pre jasne neprijateľné akcie. Strojové učenie môže pomôcť pri uprednostňovaní anomálií; nemalo by nahrádzať audítorské záznamy, kontroly prístupu ani reakciu na incidenty.
Praktická kontrola: Vyberte si tri scenáre útoku – ukradnuté prihlasovacie údaje správcu, napadnutý zákaznícky účet a únik servisného tokenu – a overte, či vaše monitorovanie vygeneruje akčné upozornenie skôr, ako dôjde k materiálnym škodám.
Zlepšenie dodávok softvéru a správy záplat
Rýchle cykly vydávania sú výhodou FinTech, ale môžu tiež rýchlo preniesť zraniteľnosti do produkčného prostredia. Bezpečnosť musí byť súčasťou procesu zostavovania a nasadzovania, a nie finálnym penetračným testom pred spustením.
Udržiavajte inventár internetových systémov, API, knižníc, kontajnerov, cloudových zdrojov a závislostí softvéru. Skenujte závislosti a obrazy, chráňte kanál CI/CD, kontrolujte citlivé cesty kódu, podpisujte alebo overujte artefakty zostavenia podľa potreby a rotujte prihlasovacie údaje, ktoré sa zobrazujú v zdrojovom kóde alebo protokoloch. Uprednostňujte zraniteľnosti na základe zneužiteľnosti, expozície, privilégií a obchodného dopadu namiesto toho, aby ste každé CVE považovali za rovnako naliehavé.
Praktická kontrola: Vyberte si kritickú knižnicu používanú v platobnej službe a položte štyri otázky: Kde je nasadená? Ktorá verzia beží? Kto vlastní službu? Ako rýchlo ju môžete nahradiť? Ak si tieto odpovede vyžadujú dni manuálneho vyhľadávania, proces správy zraniteľností je pre neustále dostupnú finančnú platformu príliš pomalý.
Zaobchádzajte s rizikom tretích strán ako so súčasťou vlastného útočného priestoru
FinTech spoločnosť môže mať vynikajúce interné kontroly a napriek tomu zlyhať, pretože poskytovateľ KYC, spracovateľ platieb, cloudová platforma, nástroj zákazníckej podpory, analytická SDK alebo spravovaná služba sú ohrozené alebo nedostupné.
Toto je jeden z dôvodov, prečo je DORA dôležitá. Oficiálne zhrnutie EUR-Lex DORA vysvetľuje, že nariadenie sa zaoberá riadením rizík v oblasti IKT, hlásením incidentov, testovaním odolnosti a rizikom tretích strán v oblasti IKT. Nie každá spoločnosť FinTech automaticky spadá do rozsahu pôsobnosti, takže právna uplatniteľnosť závisí od typu subjektu, činností a jurisdikcie. Prevádzkové ponaučenie je širšie: kritickí dodávatelia potrebujú merateľné požiadavky na bezpečnosť a odolnosť.
Udržiavajte mapu závislostí služieb, identifikujte riziko koncentrácie, definujte bezpečnostné povinnosti v zmluvách, kontrolujte prístup dodávateľov a plánujte alternatívy pre kritické služby. „Dodávateľ je v súlade s predpismi“ by nemalo byť jediným kontrolným kritériom. Opýtajte sa, ako by výpadok alebo ohrozenie ovplyvnilo vašich zákazníkov a čo môžete urobiť bez tohto dodávateľa.
Praktická kontrola: Simulujte stratu jedného kľúčového poskytovateľa počas 24 hodín. Ak tím nedokáže identifikovať postihnuté produkty, toky údajov, záložné postupy a komunikáciu so zákazníkmi, odolnosť tretích strán nie je dostatočne zrelá.
Vytvorte systém pre narušenie: ransomvér, DDoS a operačná odolnosť
Finančná bezpečnosť je tiež problémom dostupnosti. Služba môže chrániť dôvernosť a napriek tomu zlyhať pri poskytovaní služieb zákazníkom, ak útočníci alebo technické incidenty znemožnia platby, overovanie alebo prístup k účtu.
Používajte viacvrstvovú ochranu proti DDoS útokom, automatické škálovanie tam, kde je to vhodné, riadenie rýchlosti, chránené administratívne cesty, segmentáciu siete a testované záložné prepnutie pre kritické komponenty. Uchovávajte offline alebo logicky izolované zálohy pre systémy, ktoré potrebujú obnoviteľnosť, a testujte obnovu, namiesto toho, aby ste len kontrolovali, či úlohy zálohovania hlásia úspech.
Plány reakcie na incidenty by mali definovať, kto môže izolovať systémy, zrušiť tokeny, zablokovať prevody, kontaktovať regulačné orgány alebo partnerov, uchovávať dôkazy a komunikovať so zákazníkmi. Simulované cvičenia sú cenné, pretože odhaľujú medzery v rozhodovaní ešte pred skutočnou krízou.
Praktická kontrola: Spustite časovo obmedzené cvičenie, v ktorom ransomvér ovplyvňuje interný systém identity, zatiaľ čo verejné API je pod tlakom DDoS. Zmerajte, ako dlho trvá detekcia, obmedzenie, prijímanie obchodných rozhodnutí, obnovenie kritických funkcií a komunikácia navonok.
Uprednostnite riadenie pred nástrojmi
Najťažšia úroveň nie je technická, ale organizačná. Investície do bezpečnosti konkurujú rýchlosti produktu, zákazníckej skúsenosti, príjmom a nákladom. Bez riadenia si tímy môžu kúpiť veľa kontrolných mechanizmov, pričom najdôležitejšie riziká nechajú nevyriešené.
Rámec kybernetickej bezpečnosti NIST 2.0 , publikovaný v roku 2024 a stále aktuálny v roku 2026, organizuje kybernetickú bezpečnosť okolo šiestich funkcií: riadenie, identifikácia, ochrana, detekcia, reakcia a obnova. Pridanie riadenia je obzvlášť dôležité pre finančné technológie (FinTech), pretože kybernetická bezpečnosť by sa mala považovať za podnikové riziko, nielen za technický problém.
Definujte vlastníkov rizík, schválené tolerancie rizík, bezpečnostné metriky, procesy výnimiek, eskaláciu incidentov a podávanie správ predstavenstvu alebo vedeniu. Priraďte regulačné povinnosti k skutočným technickým kontrolám a dôkazom. Dokument politiky by mal byť sledovateľný ku konfiguráciám systému, výsledkom testov, protokolom a zodpovedným vlastníkom.
Čo sa zmení, keď do modelu hrozieb vstúpi umelá inteligencia?
Umelá inteligencia dokáže urýchliť tvorbu obsahu sociálneho inžinierstva a útočníkom pomôcť automatizovať výskum, ale organizácie by si mali dávať pozor na dramatické tvrdenia o úplne nových triedach útokov. Základné zlyhania kontroly sú často známe: slabé overovanie identity, nadmerné privilégiá, nezabezpečená obnova, zraniteľný softvér a slabé monitorovanie.
Bezpečnejšou reakciou je posilniť overovanie, než sa snažiť „odhaliť umelú inteligenciu“ v každom e-maile alebo hovore. Pri vysoko rizikových akciách používajte overené kanály, nezávislé potvrdenie, kontroly transakčných rizík a metódy identity odolné voči phishingu. Správy generované umelou inteligenciou berte ako ďalší dôvod, prečo nezakladať dôveru na štýle písania, sebavedomí volajúceho alebo zdanlivej známosti.
Kybernetická bezpečnosť FinTech: samokontrola, ktorú si môžete spustiť
Oblasť
Dôkaz zdravej kontroly
Výstražné znamenie
Identita
MFA odolná voči phishingu pre privilegovaný prístup; bezpečné obnovenie; minimálne privilégiá
Heslo plus SMS je jedinou prekážkou pre kritické administrátorské akcie
Dáta
Mapa toku dát, šifrovanie, limity uchovávania, riadené dešifrovanie
Citlivé údaje sa zobrazujú v protokoloch alebo systémoch bez jasného vlastníka
API
Autorizácia na úrovni objektov, limity rýchlosti, silná identita služby, testy
ID alebo roly poskytnuté klientom určujú prístup bez kontrol na strane servera
Detekcia
Udalosti identity, cloudu, API a transakcií sú navzájom prepojené
Tímy odhaľujú incidenty najskôr zo sťažností zákazníkov
Softvér
Inventár aktív, prehľadnosť závislostí, testovaný proces záplatovania
Kritické zraniteľnosti nie je možné rýchlo namapovať na spustené služby
Nikto nevie, čo sa stane, ak kľúčový dodávateľ nie je k dispozícii
Odolnosť
Testy obnovy, cvičenia incidentov, plánovanie DDoS, definované rozhodovacie práva
Zálohy existujú, ale obnova nebola testovaná
Riadenie
Vlastníci rizík, metriky, výnimky, výkonný dohľad
Správy o zhode sa považujú za bezpečnostnú stratégiu
Ako zistiť, či sa váš bezpečnostný program zlepšuje
Nehodnoťte úspech iba podľa počtu nasadených nástrojov alebo absolvovaných auditov. Merajte výsledky. Dokáže organizácia zabrániť bežným cestám k prevzatiu kontroly nad účtami? Dokáže rýchlo odhaliť podozrivú privilegovanú aktivitu? Dokáže identifikovať, kde sa nachádzajú citlivé údaje? Dokáže opraviť odhalenú kritickú službu v dohodnutom časovom rámci? Dokáže udržať základné platobné funkcie v chode počas zlyhania poskytovateľa? Dokáže obnoviť systémy z čistých záloh? Dokážu vedúci pracovníci vidieť, ktoré riziká zostávajú akceptované a prečo?
Zrelý bezpečnostný program pre FinTech dokáže odpovedať na tieto otázky dôkazmi, nie optimizmom. Cieľom nie je dokonalá prevencia; to je nereálne. Cieľom je znížiť pravdepodobnosť kompromitácie, obmedziť dosah útoku, keď sa niečo pokazí, včas odhaliť zneužitie, chrániť finančné údaje počas celého ich životného cyklu a obnoviť ich bez straty dôvery zákazníkov.