Domov
» New Trends
»
Detekcia podvodov s využitím umelej inteligencie v platbách v reálnom čase: Kompromisy, ktoré musia banky zvládnuť
Detekcia podvodov s využitím umelej inteligencie v platbách v reálnom čase: Kompromisy, ktoré musia banky zvládnuť
Detekcia podvodov v reálnom čase nie je jediný model, ktorý rozhoduje o tom, či je platba „dobrá“ alebo „zlá“. V produkčnom prostredí finančné inštitúcie zvyčajne kombinujú niekoľko vrstiev: deterministické pravidlá, skóre rizika strojového učenia, signály identity a zariadenia, analýzu vzťahov alebo grafov, inteligenciu na úrovni siete a orchestračnú vrstvu, ktorá rozhoduje o schválení, odmietnutí, pozastavení alebo zvýšení autentifikácie. Najlepší návrh je ten, ktorý spĺňa ciele inštitúcie v oblasti tolerancie strát a zákazníckej skúsenosti v rámci časového rozpočtu platobnej koľajnice.
Tento kompromis je dôležitejší s rastúcou rýchlosťou platieb. Okamžitý prevod sa môže uskutočniť skôr, ako ho ľudský vyšetrovateľ stihne skontrolovať, takže rozhodnutie o riziku musí prebehnúť pred autorizáciou alebo počas nej. Zároveň príliš agresívne blokovanie vytvára falošné odmietnutia, sťažnosti zákazníkov, opustené nákupy a drahé manuálne kontroly. Umelá inteligencia pomáha rozšíriť súbor signálov, ktoré je možné rýchlo vyhodnotiť, ale neodstraňuje potrebu pravidiel, ľudského dohľadu alebo jasných limitov rizika.
Čo sa vlastne deje pred schválením transakcie?
Typický tok rozhodovania v reálnom čase začína, keď inštitúcia prijme transakciu alebo platobný pokyn. Systém ho obohacuje o kontext, ako je história účtu, rýchlosť nedávnych transakcií, charakteristiky zariadenia alebo relácie, informácie o obchodníkovi alebo príjemcovi, poloha, udalosti overovania a známe vzťahy medzi entitami. Pravidlá a modely potom generujú signály alebo skóre. Rozhodovací mechanizmus kombinuje tieto výstupy s politikou: aktivita s nízkym rizikom môže byť úspešná, aktivita so stredným rizikom môže spustiť dodatočné overenie alebo kontrolu a aktivita s vysokým rizikom môže byť odmietnutá alebo zastavená, keď to platobná schéma a príslušné pravidlá umožňujú.
Tento vrstvený dizajn je v súlade s tým, ako hlavné platobné siete opisujú súčasnú prevenciu podvodov. Spoločnosť Visa tvrdí, že jej systémy na detekciu podvodov kombinujú analytiku v reálnom čase, bodovanie založené na umelej inteligencii, pravidlá, informácie o správaní a kontroly autorizácie, namiesto toho, aby sa spoliehali na jeden statický čierny zoznam. Pozrite si oficiálny prehľad spoločnosti Visa o detekcii podvodov pomocou umelej inteligencie . Spoločnosť Mastercard vo svojej dokumentácii Decision Intelligence podobne opisuje rozhodovanie v reálnom čase, ktoré využíva kontext transakcií, správanie držiteľov kariet, vzťahy s obchodníkmi, grafové techniky a umelú inteligenciu .
Ktorý prístup k odhaľovaniu podvodov je najlepší pre ktorú prácu?
Prístup
Kde je najsilnejší
Hlavný kompromis
Najlepšie prispôsobenie
Pravidlá a prahové hodnoty
Známe vzory, limity politík, kontroly rýchlosti, blokované entity
Ľahko vysvetliteľné, ale krehké, keď útočníci zmenia správanie
Základné kontroly, záruky okamžitých platieb, regulačné alebo politické obmedzenia
Strojové učenie s dohľadom
Zoradenie transakcií podľa pravdepodobnosti naučeného podvodu
Silné, keď sú označenia dobré; slabšie pod označeniami oneskorenie, drift alebo nové typy útokov
Autorizácia kariet, zrelé platobné portfóliá, kanály s vysokým objemom transakcií
Detekcia anomálií
Hľadanie správania, ktoré sa odchyľuje od správania zákazníka alebo skupiny rovesníkov
Môže odhaliť nové hrozby, ale často vytvára viac falošne pozitívnych výsledkov
Detekcia prepojených účtov, zariadení, obchodníkov, sietí mulí alebo koordinovaných kruhov
Výkonný kontext, ale komplexnejšie dátové inžinierstvo a správa latencie
Organizovaný podvod, syntetické identity, siete mulíc, riziko medzi subjektmi
Behaviorálne a zariadenia
Detekcia nezvyčajných vzorcov prihlásenia, relácie, zariadenia, polohy alebo interakcie
Užitočné pred platbou, ale je potrebné spravovať súkromie, súhlas a pokrytie kanála
Digitálne bankovníctvo, prevzatie účtu, vysoko rizikové stretnutia
Sieťové alebo konzorciálne spravodajské informácie
Videnie rizika, ktoré jedna inštitúcia nedokáže pozorovať z vlastnej histórie
Širší prehľad prichádza s otázkami týkajúcimi sa externej závislosti, zdieľania údajov a integrácie.
Okamžité platby, noví príjemcovia, riedka miestna história
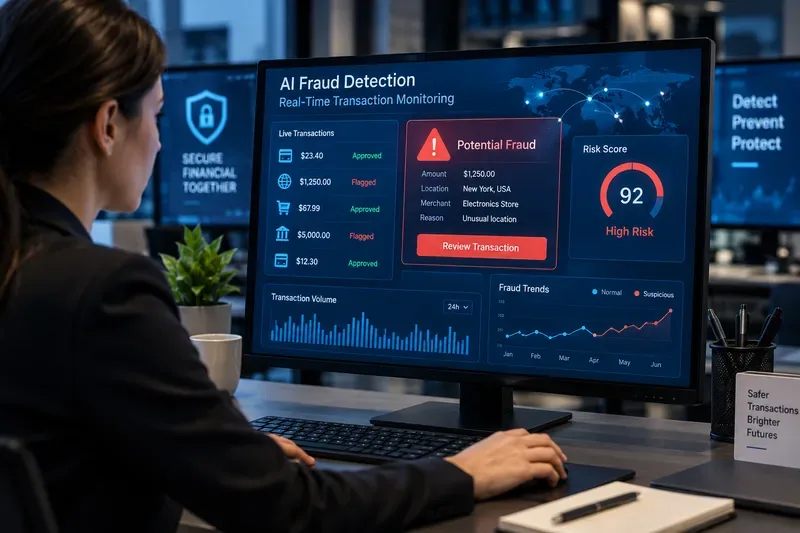
Analytik operácií s podvodmi kontroluje signály transakcií a upozornenie na vysoké riziko počas monitorovania v reálnom čase. Obrazovka predstavuje všeobecný pracovný postup monitorovania podvodov, a nie konkrétne rozhranie banky alebo dodávateľa.
Prečo sú pravidlá stále potrebné, ak je umelá inteligencia adaptívnejšia?
Pravidlá zostávajú užitočné, pretože niektoré kontroly by mali byť deterministické. Ak je účet na overenom zozname zamietnutých účtov, ak rýchlosť transakcií prekročí definovanú prahovú hodnotu alebo ak politika zakazuje konkrétnu akciu, inštitúcia môže chcieť predvídateľný výsledok namiesto pravdepodobnostného skóre. Pravidlá sa tiež ľahšie auditujú a rýchlo menia počas aktívnej podvodnej kampane.
Slabinou je údržba. Veľké súbory pravidiel môžu hromadiť výnimky, interagovať neočakávanými spôsobmi a generovať nadmerné množstvo upozornení. Tiež majú tendenciu odhaľovať to, čo inštitúcia už vie. Z tohto dôvodu praktická architektúra zvyčajne zachováva pravidlá pre prísne obmedzenia a zjavné vzory, pričom na zoradenie nejednoznačného stredu používa strojové učenie.
Prevádzkové postupy FedNow Federálneho rezervného systému z roku 2026 ilustrujú túto viacvrstvovú myšlienku. FedNow poskytuje účastníkmi konfigurovateľné negatívne zoznamy a prahové hodnoty aktivity účtov ako ďalšie kontroly na zmiernenie podvodov, pričom ich explicitne prezentuje ako nástroje, ktoré rozširujú vlastné podvodné praktiky účastníkov. Aktuálne postupy sú k dispozícii v prevádzkových postupoch FedNow Service Operating Procedures, február 2026, verzia 3.5 .
Kedy sa strojové učenie s dohľadom stane hlavným motorom?
Kontrolované strojové učenie je najužitočnejšie, keď má inštitúcia dostatok reprezentatívnych historických transakcií a primerane spoľahlivé výsledky podvodov. Model sa dokáže naučiť kombinácie, ktoré je ťažké vyjadriť ako pravidlá: napríklad suma, ktorá je pre jedného zákazníka bežná, ale pre iného nezvyčajná, alebo transakcia, ktorá sa sama o sebe javí ako neškodná, ale je riskantná vzhľadom na nedávne zmeny zariadení a rýchlosť platieb.
Prevádzkovou výzvou je, že označenia podvodov sú nedokonalé a oneskorené. Vrátenie platieb, hlásenia od zákazníkov, vyšetrovania podvodov a potvrdené prípady prevzatia účtu môžu prísť dni alebo týždne po autorizácii. To znamená, že model trénovaný na včerajších označeniach sa môže učiť neúplný obraz. Inštitúcie preto potrebujú monitorovanie modelu, spätné testovanie, testovanie šampiónov/vyzývateľov a definovaný proces reakcie na posun, namiesto toho, aby predpokladali, že model sa bude „neustále učiť“ bezpečne sám od seba.
Kde prispievajú grafové analýzy a sieťová inteligencia?
Modely na úrovni transakcií odpovedajú na otázku: „Vyzerá táto platba riskantne?“ Grafové modely môžu klásť inú otázku: „S čím je táto platba spojená?“ Zdieľané zariadenia, účty príjemcov, telefónne čísla, adresy, obchodníci, rozsahy IP adries alebo zdroje financovania môžu odhaliť koordinované správanie, ktoré by bolo ťažké vidieť transakciu po transakcii.
Toto je obzvlášť užitočné pre siete „mulov“ a organizované podvody. Kompromisom je infraštruktúra. Funkcie grafov môžu vyžadovať rozlíšenie entít, streamovanie aktualizácií vzťahov a starostlivé kontroly, aby sa zabránilo kontaminácii rozhodnutí zastaranými alebo slabými asociáciami. Inštitúcie s malými objemami transakcií môžu získať väčšiu hodnotu využívaním sieťových informácií od poskytovateľa platieb, než budovaním rozsiahlej grafovej platformy vlastnými silami.
Aktuálnym príkladom je rozhranie FedNow Network Intelligence API od Federálneho rezervného systému, ktoré bolo spustené pre prvých používateľov 28. apríla 2026. Poskytuje odosielajúcim inštitúciám údaje na úrovni účtov príjemcu pozorované prostredníctvom služby FedNow na doplnenie ich vlastných procesov riadenia rizík. Federálny rezervný systém opisuje tento nástroj vo svojom oficiálnom oznámení o rozhraní Network Intelligence API . Dôležitým bodom návrhu nie je to, že sieťové údaje nahrádzajú lokálne modely; pridávajú informácie, ktoré by odosielateľ inak nemusel mať.
A čo detekcia anomálií a behaviorálna analytika?
Detekcia anomálií je atraktívna, pretože nevyžaduje, aby bol každý vzorec podvodu vopred označený. Systém dokáže porovnať platbu s bežným správaním zákazníka, správaním ostatných alebo naučeným znázornením typickej aktivity. To môže pomôcť odhaliť nové vzorce útokov.
Cenou je presnosť. Nezvyčajné neznamená automaticky podvod. Zákazník, ktorý cestuje, kupuje drahý spotrebič, posiela peniaze novému členovi rodiny alebo mení zariadenie, môže vyzerať anomálne, hoci je legitímny. Skóre anomálií je preto často najužitočnejšie ako jeden prvok v súbore alebo ako spúšťač pre vyššie overenie, a nie ako jediný dôvod na odmietnutie platby.
Mala by generatívna umelá inteligencia robiť rozhodnutia o schválení alebo zamietnutí?
Generatívna umelá inteligencia môže pomôcť tímom pre boj proti podvodom zhrnúť prípady, získať súvisiace dôkazy, vysvetliť modelové signály v jazyku zrozumiteľnom pre analytikov a urýchliť vyšetrovanie. Niektoré komerčné produkty pre boj proti podvodom tiež začínajú začleňovať generatívne techniky do rozhodovania; napríklad Mastercard opisuje generatívne komponenty a grafové techniky vo svojich aktuálnych materiáloch Decision Intelligence Pro.
To neznamená, že by mal byť model všeobecného jazyka umiestnený priamo v kritickej autorizačnej ceste. Platobné rozhodnutia vyžadujú obmedzenú latenciu, stabilné výstupy, reprodukovateľnosť, bezpečnosť a merateľnú mieru chybovosti. Pre väčšinu inštitúcií je bezpečnejším vzorom používať deterministické služby a validované prediktívne modely pre rozhodovanie o transakciách, zatiaľ čo v pracovných postupoch s pomocou analytikov sa používajú generatívne systémy, pokiaľ generatívna zložka nebola špeciálne navrhnutá, testovaná, monitorovaná a riadená na toto použitie.
Prečo je ťažšie zabezpečiť okamžité platby?
Tradičné podvodné operácie sa často spoliehali na čas: dávka sa mohla skontrolovať, prevod sa mohol zadržať alebo podozrivá položka sa mohla prešetriť pred konečným vyrovnaním. Okamžité platby toto okno skracujú. Systém musí zhromažďovať dôkazy, hodnotiť riziko a uplatňovať kontroly dostatočne rýchlo, aby zabezpečenie nezmarilo účel platieb v reálnom čase.
Vďaka tomu sú kontroly pred transakciou dôležitejšie. Užitočný balík môže zahŕňať overenie príjemcu, ak je k dispozícii, históriu účtu a zariadenia, kontroly rýchlosti, signály na úrovni siete, indikátory rizika podvodu a cielené potvrdenie zákazníka v prípade prevodov s vyšším rizikom. Rozhodnutie by malo byť proporcionálne: pridanie zložitosti ku každej platbe môže znížiť podvody, ale môže službu urobiť nepoužiteľnou.
Širšia hrozba sa tiež mení. Správa spoločnosti Visa o hrozbách z jari 2026 uviedla, že zločinci čoraz viac zdôrazňujú podvody a sociálne inžinierstvo, kde obeť môže platbu autorizovať. To je dôležité, pretože transakcia sa môže zdať technicky platná, aj keď bol zákazník oklamaný. Pozrite si oznámenie spoločnosti Visa o hrozbách z mája 2026 .
Ako by si mali rôzne finančné inštitúcie vybrať zásobník?
Pre menšiu banku alebo úverovú úniu
Uprednostňujte riadené hodnotenie rizika, prísne pravidlá, kontroly príjemcov a zariadení, sieťové informácie a malú sadu dobre vyladených kontrolných frontov. Vytvorenie vlastnej platformy pre hlboké učenie alebo grafy nemusí byť opodstatnené, ak je objem údajov a počet špecializovaných pracovníkov obmedzený. Kľúčom je kvalita integrácie a schopnosť prispôsobiť prahové hodnoty vlastným zákazníkom inštitúcie.
Pre veľkého vydavateľa kariet
Používajte riadené strojové učenie (ML) ako základnú vrstvu bodovania, obohatenú o sieťové funkcie, históriu správania, signály zariadení a cielené pravidlá. Veľkí emitenti majú zvyčajne dostatočný objem na podporu segmentácie, modelov vyzývateľov a priebežného monitorovania výkonnosti. Výzva sa presúva z „Dokážeme vytvoriť model?“ na „Dokážeme udržať falošné poklesy a posun modelu pod kontrolou naprieč portfóliami?“.
Pre poskytovateľa okamžitých platieb
Zdôraznite signály predplatby, riadenie rýchlosti, riziko príjemcu, sieťovú inteligenciu a orchestráciu, ktorá dokáže vrátiť rozhodnutie v rámci prísnych limitov latencie. Grafové signály sú cenné, keď ich možno vypočítať alebo načítať dostatočne rýchlo. Manuálna kontrola by mala byť vyhradená pre toky, ktoré skutočne tolerujú zadržanie.
Pre rýchlo rastúcu fintech spoločnosť
Hybridný prístup dodávateľa a interného dodávateľa často poskytuje najlepší kompromis medzi rýchlosťou a kontrolou. Externé služby môžu poskytovať informácie o zariadeniach, identite alebo sieti, zatiaľ čo interné modely zachytávajú správanie špecifické pre daný produkt. Vyhnite sa vytváraniu závislosti od jediného nepriehľadného skóre: ponechajte si vlastnú vrstvu politík, protokolovanie a záložnú logiku.
Ako viete, či je systém skutočne dobrý?
Samotná presnosť nestačí, pretože podvody sú zvyčajne zriedkavé v porovnaní s legitímnou činnosťou. Užitočná tabuľka hodnotenia produkcie by mala obsahovať:
Zachytenie alebo stiahnutie podvodov: koľko potvrdených podvodov systém zachytí.
Presnosť: koľko označených transakcií je v skutočnosti podvodných.
Miera falošne pozitívnych výsledkov a miera falošne odmietnutých výsledkov: ako často sú narušení kontakty s legitímnymi zákazníkmi.
Miera schválenia: či kontroly podvodov potláčajú dobré transakcie.
Miera strát: straty z podvodov v pomere k objemu alebo hodnote transakcií.
Miera a výťažnosť manuálnych kontrol: koľko analytickej kapacity sa využíva a aké sú tieto kontroly produktívne.
Latencia rozhodnutia: či systém dôsledne dodržiava časový rozpočet platobnej koľajnice, vrátane latencie chvosta, a nie len priemerov.
Kalibrácia a stabilita: či skóre rizika znamenajú v priebehu času a naprieč segmentmi zákazníkov približne to isté.
Tieto metriky by sa mali hodnotiť spoločne. Model, ktorý odhalí viac podvodov zdvojnásobením falošných odmietnutí, môže byť pre podnikanie horší. Model, ktorý zlepšuje priemernú latenciu, ale občas sa počas špičky v prevádzke prekročí časový limit, môže byť nevhodný pre autorizáciu v reálnom čase. Správny prevádzkový bod závisí od ekonomiky produktu, očakávaní zákazníkov, typu platby a ochoty inštitúcie riskovať.
Ako by sa mali riadiť systémy podvodov s umelou inteligenciou?
Modely podvodov priamo ovplyvňujú zákazníkov, takže riadenie musí zahŕňať viac než len výkonnosť modelu. Inštitúcie by mali dokumentovať zdroje údajov, zamýšľané použitie, prahové hodnoty, prepísania, monitorovanie, spúšťače preškolenia, bezpečnostné kontroly a cesty ľudskej eskalácie. Požiadavky na vysvetliteľnosť sa môžu líšiť medzi analytickým nástrojom a automatizovaným odmietnutím zameraným na zákazníka, ale obe vyžadujú sledovateľnosť.
Rámec NIST pre riadenie rizík v oblasti umelej inteligencie (AI Risk Management Framework) zostáva užitočnou medziodvetvovou referenciou pre riadenie rizík v oblasti umelej inteligencie prostredníctvom riadenia, mapovania, merania a riadenia. K septembru 2026 NIST uvádza, že AI RMF 1.0 sa reviduje, takže inštitúcie by ho mali považovať za aktuálny rámec s priebežnými aktualizáciami, a nie za zmrazený štandard dodržiavania predpisov.
Čo nedokáže detekcia podvodov s využitím umelej inteligencie sama o sebe vyriešiť?
Umelá inteligencia nedokáže premeniť každú riskantnú platbu na isté riešenie. Riedka história, prví príjemcovia, kompromitované identity, syntetické účty, oneskorené označenia, nepriateľské správanie a legitímna, ale nezvyčajná aktivita zákazníkov – to všetko vytvára nejednoznačnosť. Autorizované podvody sú obzvlášť zložité, pretože zákazník môže prejsť overením a úmyselne odoslať platbu po manipulácii.
Preto je silná prevencia podvodov systémom, nie modelom. Najodolnejší prístup kombinuje rýchle prediktívne bodovanie s deterministickými kontrolami, sieťovým kontextom, autentifikáciou, komunikáciou so zákazníkmi, vyšetrovaním po transakcii a spätnou väzbou. Cieľom nie je maximalizovať počet blokovaných transakcií. Ide o zníženie strát spôsobených podvodmi a zároveň zachovať legitímny tok platieb a udržať každé automatizované rozhodnutie v rámci vysvetliteľného a monitorovaného procesu riadenia rizík.
Zrátané a podčiarknuté
Neexistuje univerzálne najlepšia architektúra na detekciu podvodov s umelou inteligenciou. Pravidlá sú najlepšie pre prísne obmedzenia a známe vzory. Kontrolované strojové učenie je najsilnejšie, keď existujú kvalitné označenia a objem. Detekcia anomálií pomáha odhaliť neznáme správanie, ale potrebuje ochranné zábradlia. Grafová analýza je cenná pre prepojené podvodné kruhy. Behaviorálne signály a signály zariadení zlepšujú kontext okolo prevzatia účtu. Sieťová inteligencia vypĺňa medzery, ktoré jedna inštitúcia nevidí.
Pre väčšinu finančných inštitúcií je praktickým odporúčaním viacvrstvový systém s centrálnym rozhodovacím mechanizmom riadeným politikami. Merajte zachytávanie podvodov, falošné zamietnutia, mieru schválenia, straty, záťaž kontroly a latenciu spoločne. Komplexnejšiu umelú inteligenciu pridávajte iba vtedy, keď prinesie merateľné zlepšenie za daných obmedzení. Takto sa detekcia podvodov v reálnom čase stáva spoľahlivou kontrolou, a nie len sofistikovaným skóre.