Hjem
» Nyheter
»
Dataangrep: Slik oppdager og sikrer du kontoene dine – 5. november 2026
Dataangrep: Slik oppdager og sikrer du kontoene dine – 5. november 2026
Sist faktasjekket: 5. november 2026 kl. 07:53 CET (UTC+01:00). Opplysningene bygger på veiledning fra norske myndigheter og BankID. Dette er en generell sikkerhetsguide, ikke en bekreftelse på et bestemt pågående dataangrep.
Et uventet varsel om innlogging, en e-post du ikke har sendt, eller en BankID-forespørsel du aldri startet, kan være tegn på at noen forsøker å overta en konto. Det viktigste er å skille mellom et svindelforsøk og en konto som faktisk er overtatt – og å handle raskt når penger, personlig informasjon eller tilgang til e-post står i fare.
Norske myndigheter advarer mot angrep via telefon, SMS, e-post og falske nettsider. Nkom beskriver hvordan svindlere ofte bruker frykt og tidspress for å få folk til å dele koder eller installere fjernstyringsprogrammer. Du trenger imidlertid ikke vente på en offentlig advarsel: Du kan kontrollere egne kontoer og gjennomføre tiltakene nedenfor med en gang.
Destaques
Se etter avvik: ukjente innlogginger, endret kontaktinformasjon, passordtilbakestillinger og meldinger du ikke har sendt.
Sikre e-posten først: bruk en trygg enhet, bytt passord og avslutt ukjente økter; e-posten kan brukes til å gjenopprette andre kontoer.
Beskytt BankID: avvis forespørsler du ikke selv har startet, og ring banken umiddelbart hvis koder eller passord kan være på avveie.
Bevar dokumentasjon: lagre varsler og transaksjonsopplysninger, kontakt banken ved mulig tap og anmeld svindel eller datakriminalitet til politiet.
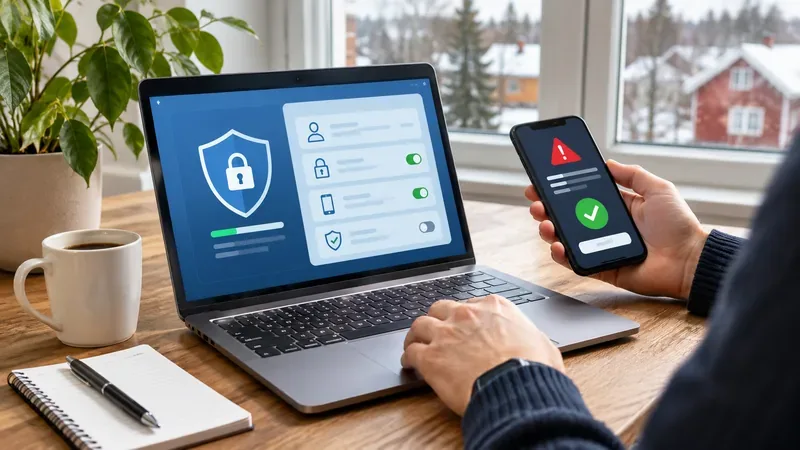
Illustrasjonsbilde: Gjennomgang av innloggingsvarsler og sikkerhetsinnstillinger på PC og mobil. Bildet viser ikke en dokumentert hendelse.
Hva er et dataangrep, og hvordan skiller det seg fra digital svindel?
Et dataangrep er et forsøk på å skaffe uautorisert tilgang, stjele informasjon, forstyrre en tjeneste eller ta kontroll over en digital enhet eller konto. Begrepet kan omfatte alt fra passordangrep og skadelig programvare til løsepengevirus og målrettede innbrudd i virksomheter.
Digital svindel er et bredere begrep som også omfatter at en person blir manipulert til selv å overføre penger eller oppgi hemmeligheter. Phishing foregår ofte gjennom e-post, smishing gjennom SMS og vishing over telefon. Nkom beskriver også svindel med falske QR-koder, såkalt quishing. Ett mistenkelig varsel beviser ikke at et innbrudd har skjedd, men flere uventede hendelser bør undersøkes.
Hvilke tegn tyder på at e-post eller andre kontoer er hacket?
Ukjente innlogginger og endringer i kontoen
Varsler om pålogging fra en enhet eller et sted du ikke kjenner igjen, kan være et signal. Sjekk innloggingshistorikken i tjenestens egne sikkerhetsinnstillinger. Vær samtidig klar over at geografisk plassering i slike varsler kan være upresis, blant annet ved bruk av mobilnett eller VPN.
Andre tegn er at passordet plutselig ikke virker, at gjenopprettingsnummeret er endret, at videresending av e-post er aktivert uten din viten, eller at noen har registrert nye enheter og apper med kontotilgang. Se også etter kjøp, annonser eller meldinger du ikke selv har opprettet.
Uventede koder, BankID-varsler og betalingskrav
En engangskode du ikke har bedt om, kan bety at noen prøver å logge inn. Det betyr ikke automatisk at vedkommende har lyktes. Hvis BankID-appen ber deg godkjenne en innlogging du ikke har startet, skal du avvise den. BankID råder dessuten brukere til aldri å gi fra seg BankID-koder eller passord på telefon, SMS eller e-post.
En melding som truer med kontostenging, viser til et falskt gebyr eller ber deg flytte penger til en «sikker konto», er typiske faresignaler. Avsendernavn og telefonnummer kan manipuleres. Finn derfor riktig nettside eller kundeservicenummer selv, i stedet for å følge lenken eller ringe nummeret i meldingen.
Uvanlig aktivitet på mobil og PC
Ukjente apper, nye nettleserutvidelser, uventede tillatelsesforespørsler, deaktivert sikkerhetsprogramvare eller filer som plutselig blir utilgjengelige, kan være tegn på kompromittering. En treg enhet eller høy batteribruk alene er ikke bevis: Vanlige programfeil og oppdateringer kan gi lignende symptomer.
Hva gjør du først hvis du mistenker et dataangrep?
Avslutt kontakten med avsenderen. Ikke klikk på flere lenker, oppgi koder, betal løsepenger eller installer programvare på oppfordring fra en ukjent person. Kontakt tjenester via deres offisielle kanaler.
Bruk en enhet du stoler på. Dersom PC-en kan ha skadelig programvare eller fjernstyringsverktøy, koble den fra internett og bruk en annen, oppdatert enhet til å sikre kontoene. Ved jobbrelaterte hendelser skal du følge arbeidsgiverens varslingsrutiner og kontakte IT-avdelingen raskt.
Ta tilbake e-postkontoen. Bytt til et nytt, unikt passord, kontroller gjenopprettingsadresse og telefonnummer, fjern ukjente enheter og aktive økter, og undersøk videresendingsregler og tilkoblede apper. Benytt kontoleverandørens offisielle gjenopprettingsfunksjon hvis du er utestengt.
Sikre andre viktige kontoer. Start med bank, offentlige tjenester, skylagring, sosiale medier og nettbutikker. Bytt passord som kan ha vært gjenbrukt, og aktiver tofaktorautentisering. Der tjenesten støtter det, kan sikkerhetsnøkkel eller passnøkkel være et godt alternativ.
Kontroller enheten. Kjør oppdateringer og sikkerhetsskanning fra pålitelig programvare. Ved mistanke om alvorlig skadevare, eller at angriperen fortsatt har tilgang, søk kompetent hjelp før du gjenoppretter enheten; ta vare på viktige bevis.
Dokumenter hendelsen. Ta skjermbilder av relevante varsler, noter tidspunkt, kontoer og eventuelle transaksjoner, og oppbevar e-poster eller meldinger som kan være nyttige ved anmeldelse.
Hvis penger er overført eller BankID kan være kompromittert, skal banken kontaktes straks. Banken kan forsøke å stanse en betaling og sperre BankID. Politiet anbefaler også rask anmeldelse ved bedrageri eller ID-tyveri.
Hva hvis du allerede har trykket på en falsk lenke?
Å åpne en lenke er ikke det samme som at passordet er stjålet. Hva du bør gjøre, avhenger av hva som skjedde videre:
Hva skjedde?
Første fornuftige tiltak
Du åpnet siden, men skrev ikke inn informasjon.
Lukk siden, ikke last ned filer, og oppdater nettleseren. Følg med på uvanlige hendelser.
Du skrev inn brukernavn og passord.
Bytt passord straks fra en trygg enhet, også andre steder der det ble gjenbrukt, og kontroller aktive økter.
Du oppga kortdata eller BankID-hemmeligheter.
Kontakt banken direkte med én gang; be om vurdering av sperring og kontroll av transaksjoner.
Du installerte en app eller ga fjernstyring.
Avslutt forbindelsen, koble enheten fra nettet og få sikkerhetshjelp. Sikre kontoer fra en annen enhet.
Ved en datalekkasje hos en tjeneste er det også viktig å skille mellom eksponerte personopplysninger og bekreftet overtakelse av din konto. Følg informasjonen fra den berørte virksomheten, men verifiser varselet via den offisielle nettsiden før du klikker på noe.
Hvordan beskytter du kontoene dine mot nye angrep?
Bruk unike passord og tofaktorautentisering
Nasjonal sikkerhetsmyndighet (NSM) anbefaler unike passord for hver tjeneste, passordhåndterer og tofaktorautentisering der det tilbys. Lange passordfraser kan være lettere å huske enn korte, kompliserte passord. Gjenbruk er særlig risikabelt fordi ett lekket passord kan prøves mot flere tjenester.
Tofaktorautentisering gir et ekstra sikkerhetslag, men er ikke en garanti mot alle angrep. Godkjenn aldri en innlogging du ikke har startet, selv om du mottar mange gjentatte forespørsler. Kontroller også at du har en trygg metode for å gjenopprette kontoen hvis telefonen forsvinner.
Oppdater enheter og fjern unødvendige tilganger
Hold operativsystem, nettleser, mobilapper og sikkerhetsprogramvare oppdatert. Slå på automatiske sikkerhetsoppdateringer der det passer. Fjern apper og utvidelser du ikke bruker, begrens administratorrettigheter og gå gjennom hvilke tredjepartstjenester som har tilgang til e-post, bilder og dokumenter.
Ta sikkerhetskopier av viktige filer på en måte som gjør at de også er tilgjengelige dersom enheten låses eller blir skadet. For familier kan det være nyttig å avtale hvordan man verifiserer en uventet beskjed om penger eller hjelp, særlig hvis meldingen tilsynelatende kommer fra en man kjenner.
Hvem kontakter du i Norge etter et dataangrep?
Banken: ved ukjente transaksjoner, kortmisbruk eller mistanke om at BankID er kompromittert. Ring nummeret fra bankens egen nettside eller app.
Kontoleverandøren: ved uautorisert innlogging, tap av kontotilgang eller uønskede endringer. Bruk den offisielle hjelpetjenesten.
Politiet: ved bedrageri, ID-tyveri, datainnbrudd, trusler eller utpressing. Politiet tilbyr digital anmeldelse for bedrageri og datakriminalitet og anbefaler å legge ved dokumentasjon.
Arbeidsgiverens IT- eller sikkerhetsteam: straks hvis jobbmail, arbeids-PC eller bedriftsopplysninger kan være berørt. Ikke slett spor eller gjenopprett en jobb-PC uten avtale.
Etter at du har sikret kontoene, bør du følge med på nye påloggingsvarsler, bankbevegelser og meldinger i dagene fremover. Hvor omfattende oppfølgingen bør være, avhenger av hva som faktisk ble eksponert. Hvis identitetsopplysninger kan være misbrukt, kan det være aktuelt å undersøke frivillig kredittsperre hos aktuelle kredittopplysningsforetak.
Ofte stilte spørsmål om dataangrep
Hvordan vet jeg om e-posten min er hacket?
Se etter ukjente innlogginger, videresending du ikke har opprettet, endret gjenopprettingsinformasjon eller meldinger sendt uten din viten. Sikre kontoen fra en trygg enhet og kontakt leverandøren hvis du er utestengt.
Kan noen bruke BankID uten at jeg merker det?
Misbruk kan forsøkes dersom uvedkommende får tak i nødvendig tilgang eller lurer deg til å godkjenne noe. Avvis uventede forespørsler og kontakt banken umiddelbart ved mistanke. Ikke del koder eller passord.
Må jeg anmelde et forsøk på phishing?
Et uønsket svindelforsøk kan meldes til relevant tjeneste. Ved faktisk bedrageri, ID-tyveri eller datakriminalitet anbefaler politiet å anmelde så raskt som mulig og ta vare på dokumentasjon.