Sākums
» Windows
»
Kā parādīt failu paplašinājumus, skatīt failu paplašinājumus operētājsistēmā Windows
Kā parādīt failu paplašinājumus, skatīt failu paplašinājumus operētājsistēmā Windows
Windows failu pārlūks piedāvā daudzas iespējas, kā mainīt failu skatīšanas veidu. Jūs, iespējams, nezināt, ka viena svarīga opcija pēc noklusējuma ir atspējota, lai gan tā ir ļoti svarīga jūsu sistēmas drošībai.
Failu paplašinājumi ir svarīgi
Failu paplašinājumi ir trīs vai četru burtu sufiksi, kas parādās aiz faila nosaukuma pēdējā punkta, piemēram, .txt, .exe vai .pdf. Šie paplašinājumi darbojas kā identifikatori, lai operētājsistēma (un jūs) varētu uzreiz atpazīt, kāda veida fails tas ir.
Windows izmanto failu paplašinājumus, lai noteiktu, kuru lietojumprogrammu palaist, veicot dubultklikšķi uz faila. Piemēram, .exe fails palaidīs lietojumprogrammu, savukārt .docx fails atvērs Word failu programmā Microsoft Word . Daudzas programmas saglabā failus ar noteiktu faila paplašinājumu, kurus pēc tam var atvērt tikai šajā programmā (vai saderīgā trešās puses rīkā).
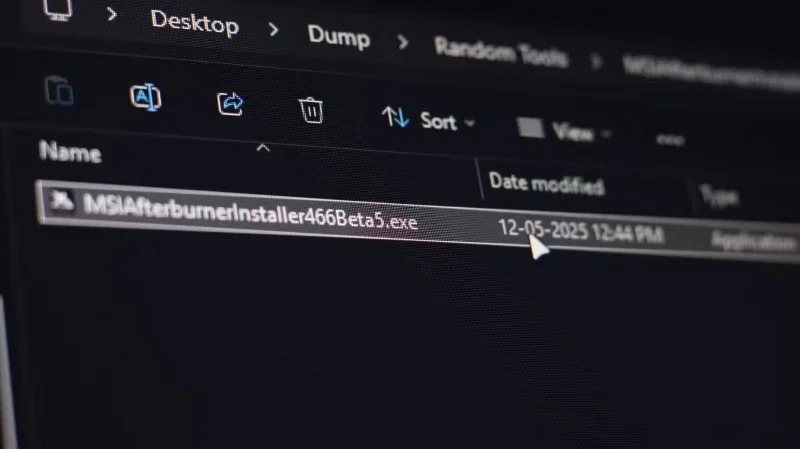
Izpildfails operētājsistēmā Windows
Viena no svarīgām priekšrocībām, ko sniedz iespēja redzēt failu paplašinājumus, ir spēja atklāt potenciāli bīstamus failus. Daži paplašinājumi, piemēram, .exe, .bat, .cmd, .vbs un .scr (cita starpā), var būt ļaunprātīgi faili, kas paredzēti ļaunprātīga koda palaišanai jūsu sistēmā. Šie faili bieži izmanto failu paplašinājumus, ko izmanto likumīgi Windows rīki un programmas, tāpēc to noteikšana var būt diezgan sarežģīta.
Neskatoties uz to nozīmi, failu paplašinājumi pēc noklusējuma ir paslēpti visās modernajās Windows versijās. Tas tiek darīts, lai failu pārlūkā izveidotu tīrāku lietotāja saskarni. Tomēr ļaunprogrammatūras veidotāji bieži izmanto slēptus paplašinājumus, lai maskētu ļaunprātīgus izpildāmos failus kā nekaitīga izskata dokumentus, lai maldinātu lietotājus palaist ļaunprogrammatūru savos datoros, tāpēc vislabāk ir atstāt tos redzamus.
Rādīt failu paplašinājumus operētājsistēmā Windows
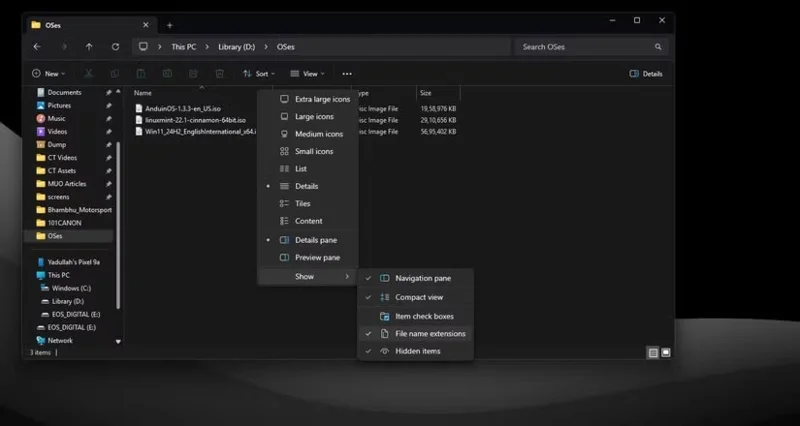
Par laimi, failu paplašinājumu rādīšana operētājsistēmā Windows prasa tikai dažus klikšķus. Operētājsistēmā Windows 11 vienkārši atveriet failu pārlūku , izmantojot Windows taustiņu + E saīsni , augšējā joslā noklikšķiniet uz Skats , novietojiet kursoru virs Rādīt un atlasiet Faila nosaukuma paplašinājumi . Jūs redzēsiet visu datorā saglabāto failu paplašinājumus.
Faila nosaukuma paplašinājumu opcija failu pārlūkā
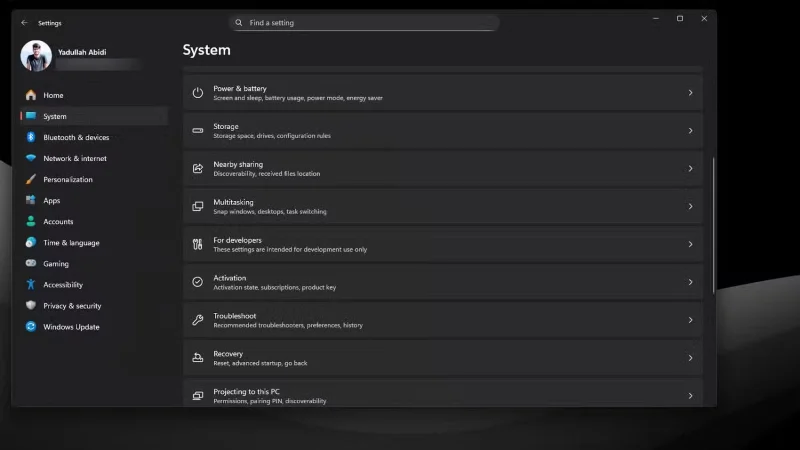
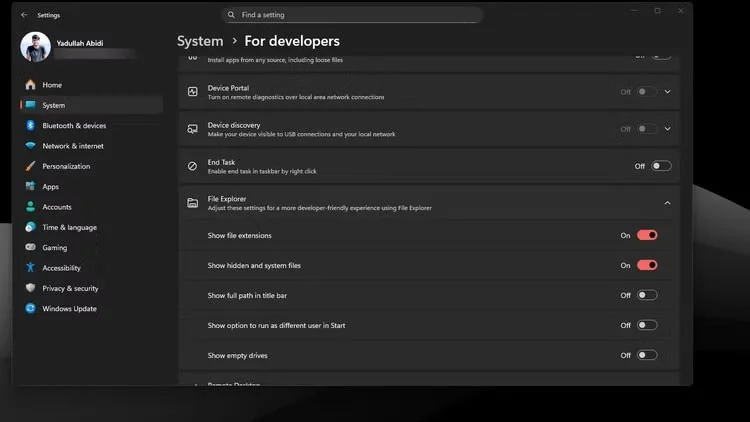
Ja failu pārlūkā neredzat augšējo joslu, failu paplašinājumus varat parādīt arī Windows iestatījumos. Veiciet tālāk norādītās darbības.
Izvērsiet sadaļu Failu pārlūks , noklikšķinot uz tās, un pēc tam pārliecinieties, vai ir ieslēgts slīdnis Rādīt failu paplašinājumus .
Īpaši, ja izmantojat vecāku Windows versiju, vadības panelis ir noderīgs arī failu paplašinājumu attēlošanai:
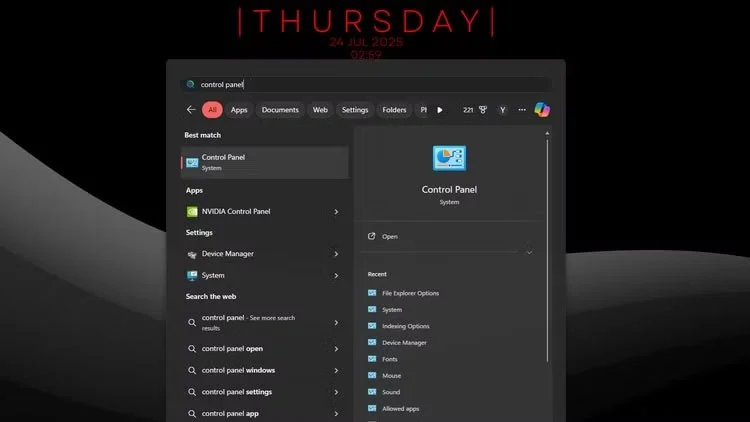
Atveriet izvēlni Sākt un meklējiet Vadības panelis . Noklikšķiniet uz atbilstošās opcijas.
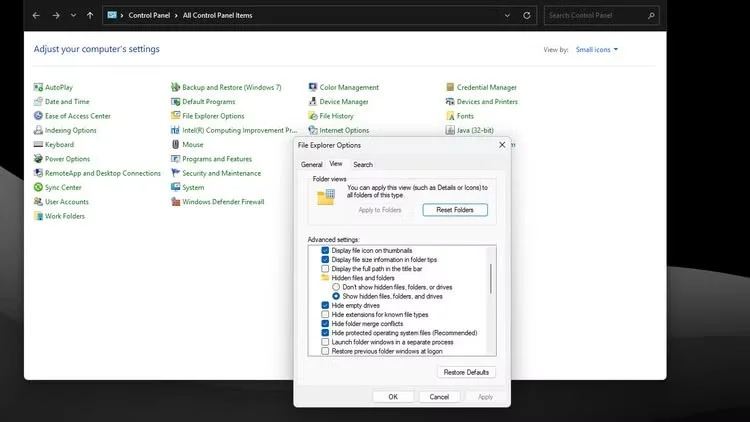
Ja nepieciešams, nomainiet kategoriju uz Mazas ikonas un pēc tam atlasiet Failu pārlūka opcijas .
Cilnē Skats pārliecinieties, vai nav atzīmēta opcija Slēpt zināmo failu tipu paplašinājumus .
Failu paplašinājumus var parādīt arī, veicot nelielas izmaiņas Windows reģistrā, taču no tā vajadzētu izvairīties. Trīs iepriekš minētās metodes darbosies jebkurā Windows versijā, ko izmantojat 2025. gadā, un tās ir daudz mazāk pakļautas kļūdām. Tomēr, ja vēlaties ātri parādīt failu paplašinājumus, vienkārši palaidiet šo komandu Windows terminālī vai PowerShell :
Šī komanda pievienos nepieciešamos ierakstus Windows reģistram, lai norādītu failu pārlūkam sākt rādīt failu paplašinājumus. Atcerieties atsvaidzināt failu pārlūku ar taustiņu F5 , lai redzētu izmaiņas.
Kā uzbrucēji izmanto slēptos failu paplašinājumus
Kā minēts, hakeri operētājsistēmā Windows bieži izmanto slēptus failu paplašinājumus, lai maskētu ļaunprātīgus failus kā nekaitīgus failus. Piemēram, fails ar nosaukumu image.png.exe failu pārlūkā tiks parādīts kā PNG attēla fails ar slēptu faila paplašinājumu, lai gan patiesībā tas ir izpildāms fails, kas palaišanas laikā var palaist ļaunprātīgu kodu vai ļaunprogrammatūru.
Šo paņēmienu sauc par "dubultā paplašinājuma uzbrukumu", un tas ir visizplatītākais failu paplašinājumu uzbrukuma veids. Par laimi, ja vien faila paplašinājums ir iespējots, šos ļaunprātīgos EXE failus ir diezgan viegli pamanīt un no tiem izvairīties. Tomēr šī nav vienīgā metode, kas mēģina izmantot slēptos paplašinājumus, lai jūs apmānītu. Dažas citas izplatītas metodes ir šādas:
Tehnika
Piemēram
Aprakstiet
Pārrakstīšana no labās uz kreiso pusi (RTLO)
image[RTLO]gpj.exe parādās kā image.exe.jpg
Uzbrucējs izmantoja unikoda rakstzīmi U+202E, lai mainītu faila nosaukumu.
Atstarpes papildināšana
dokuments.pdf[ievietot 100 atstarpes].exe
Starp viltoto un īsto faila paplašinājumu var ievietot vairāk atstarpes, lai īstais faila paplašinājums tiktu izspiests no ekrāna, pat ja faila paplašinājums tiek parādīts.
Ikonu manipulācija
Fails document.exe ar PDF ikonu
Šī ir vienkārša metode, kurā noziedznieki maina ļaunprātīgā faila ikonu uz pazīstamāku ikonu, piemēram, PDF vai JPG ikonu.
PIF fails
dokuments.pif
Windows automātiski slēpj PIF faila paplašinājumu, pat ja failu paplašinājumi ir iespējoti. Tomēr PIF faili mūsdienu Windows versijās tiek izmantoti reti.
Kā redzat, uzbrucējs var izmantot vairākus trikus, lai pierunātu jūs palaist ļaunprātīgu izpildāmo failu, ko jūs varētu uzskatīt par attēlu. Tomēr, veltot tikai dažas sekundes failu paplašinājumu attēlošanai operētājsistēmā Windows, jūs varat iekrist šajā trikā, pirms nejauši palaižat ļaunprātīgu programmatūru savā datorā.
Failu paplašinājumi palīdz noteikt faila veidu, ar kuru jūs strādājat, taču Microsoft noklusējuma prakse tos paslēpt failu pārlūkā rada iespēju ļaunprātīgiem failiem maskēties kā ļaunprātīgiem. Neļaujieties šiem trikiem! Parādiet failu paplašinājumus un vienmēr pārbaudiet failu pirms tā atvēršanas, it īpaši, ja tas ir no interneta vai jūs to nelūdzāt.