Sākums
» New Trends
»
Mākslīgā intelekta krāpšanas atklāšana reāllaika maksājumos: kompromisi, kas bankām jārisina
Mākslīgā intelekta krāpšanas atklāšana reāllaika maksājumos: kompromisi, kas bankām jārisina
Krāpšanas atklāšana reāllaikā nav viens modelis, kas izlemj, vai maksājums ir “labs” vai “slikts”. Ražošanā finanšu iestādes parasti apvieno vairākus slāņus: deterministiskus noteikumus, mašīnmācīšanās riska rādītājus, identitātes un ierīču signālus, attiecību vai grafu analīzi, tīkla līmeņa intelektu un orķestrācijas slāni, kas izlemj, vai apstiprināt, noraidīt, aizturēt vai pastiprināt autentifikāciju. Vislabākais dizains ir tas, kas atbilst iestādes zaudējumu tolerances un klientu pieredzes mērķiem maksājumu sliedes laika budžeta ietvaros.
Šis kompromiss kļūst svarīgāks, palielinoties maksājumu ātrumam. Tūlītējs pārskaitījums var tikt veikts, pirms cilvēkam ir laiks to pārskatīt, tāpēc lēmums par risku ir jāpieņem pirms autorizācijas vai tās laikā. Tajā pašā laikā pārāk agresīva bloķēšana rada viltus atteikumus, klientu sūdzības, pamestus pirkumus un dārgas manuālas pārskatīšanas. Mākslīgais intelekts palīdz paplašināt signālu kopumu, ko var ātri novērtēt, taču tas neizslēdz nepieciešamību pēc noteikumiem, cilvēku uzraudzības vai skaidriem riska ierobežojumiem.
Kas īsti notiek pirms darījuma apstiprināšanas?
Tipiska reāllaika lēmumu plūsma sākas, kad iestāde saņem darījumu vai maksājuma norādījumu. Sistēma to bagātina ar kontekstu, piemēram, konta vēsturi, neseno darījumu ātrumu, ierīces vai sesijas raksturlielumiem, tirgotāja vai saņēmēja informāciju, atrašanās vietu, autentifikācijas notikumiem un zināmām attiecībām starp vienībām. Pēc tam noteikumi un modeļi ģenerē signālus vai rādītājus. Lēmumu pieņemšanas mehānisms apvieno šos rezultātus ar politiku: zema riska darbība var tikt apstiprināta, vidēja riska darbība var izraisīt papildu autentifikāciju vai pārskatīšanu, un augsta riska darbība var tikt noraidīta vai apturēta, ja to atļauj maksājumu shēma un piemērojamie noteikumi.
Šis slāņveida dizains atbilst tam, kā lielākie maksājumu tīkli apraksta pašreizējo krāpšanas novēršanu. Visa apgalvo, ka tās krāpšanas sistēmas apvieno reāllaika analītiku, mākslīgā intelekta nodrošinātu vērtēšanu, noteikumus, uzvedības informāciju un autorizācijas kontroli, nevis paļaujas uz vienu statisku melno sarakstu. Skatiet Visa oficiālo mākslīgā intelekta krāpšanas atklāšanas pārskatu . Arī Mastercard savā lēmumu intelekta dokumentācijā apraksta reāllaika lēmumu pieņemšanu, kas izmanto darījumu kontekstu, kartes turētāja uzvedību, tirgotāju attiecības, grafiku metodes un mākslīgo intelektu .
Kura krāpšanas atklāšanas pieeja ir vispiemērotākā konkrētam darbam?
Pieeja
Kur tas ir spēcīgākais
Galvenais kompromiss
Vispiemērotākā
Noteikumi un sliekšņi
Zināmi modeļi, politikas ierobežojumi, ātruma pārbaudes, bloķētās vienības
Viegli izskaidrojams, bet nestabils, kad uzbrucēji maina uzvedību
Pamata kontrole, tūlītēju maksājumu drošības pasākumi, normatīvie vai politikas ierobežojumi
Uzraudzīta mašīnmācīšanās
Darījumu klasificēšana pēc apgūtās krāpšanas varbūtības
Spēcīgs, ja etiķetes ir labas; vājāks, ja etiķetes ir aizkaves, dreifa vai jaunu uzbrukuma veidu gadījumā
Kartes autorizācija, nobrieduši maksājumu portfeļi, liela apjoma kanāli
Anomāliju noteikšana
Atrast uzvedību, kas atšķiras no klienta vai vienaudžu grupas uzvedības
Var atklāt jaunus draudus, bet bieži vien rada vairāk viltus pozitīvu rezultātu
Neparastu pieteikšanās, sesijas, ierīces, atrašanās vietas vai mijiedarbības modeļu noteikšana
Noderīgi pirms maksājuma veikšanas, taču ir jāpārvalda privātums, piekrišana un kanāla pārklājums.
Digitālā banku darbība, kontu pārņemšana, augsta riska sesijas
Tīkla vai konsorcija izlūkošana
Redzot risku, ko viena iestāde nevar novērot no savas vēstures
Plašāka pārskatāmība ir saistīta ar jautājumiem par ārējo atkarību, datu koplietošanu un integrāciju.
Tūlītēji maksājumi, jauni saņēmēji, skopa vietējā vēsture
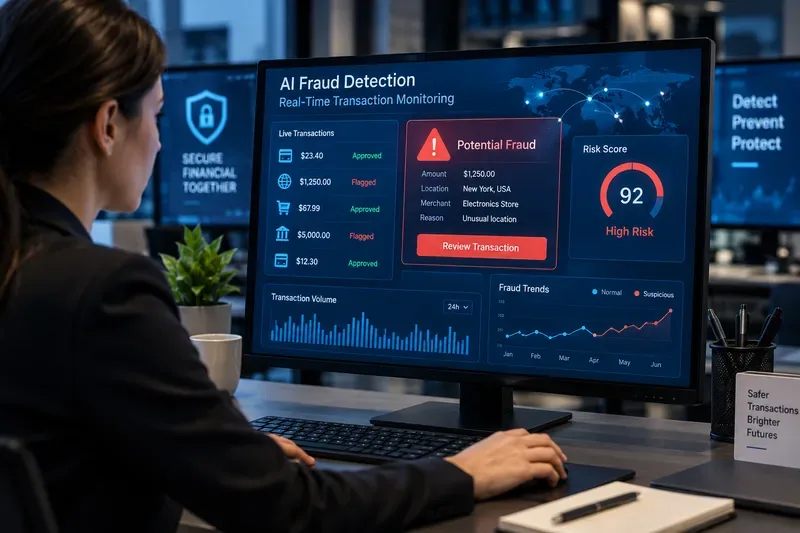
Krāpšanas operāciju analītiķis reāllaika uzraudzības laikā pārskata darījumu signālus un augsta riska brīdinājumu. Ekrāns atspoguļo vispārīgu krāpšanas uzraudzības darbplūsmu, nevis konkrētu bankas vai piegādātāja saskarni.
Kāpēc noteikumi joprojām ir nepieciešami, ja mākslīgais intelekts ir adaptīvāks?
Noteikumi joprojām ir noderīgi, jo dažām kontrolēm jābūt deterministiskām. Ja konts ir iekļauts verificētā aizliegumu sarakstā, ja darījumu ātrums pārsniedz noteiktu slieksni vai ja politika aizliedz konkrētu darbību, iestāde var vēlēties paredzamu rezultātu, nevis varbūtības vērtējumu. Noteikumus ir arī vieglāk auditēt un ātri mainīt aktīvas krāpšanas kampaņas laikā.
Vājā puse ir uzturēšana. Lieli noteikumu kopumi var uzkrāt izņēmumus, mijiedarboties negaidītos veidos un ģenerēt pārmērīgu brīdinājumu skaitu. Tie arī mēdz atklāt to, ko iestāde jau zina. Šī iemesla dēļ praktiska arhitektūra parasti saglabā noteikumus stingriem ierobežojumiem un acīmredzamiem modeļiem, vienlaikus izmantojot mašīnmācīšanos, lai klasificētu neskaidro vidējo punktu.
Federālo rezervju sistēmas 2026. gada FedNow darbības procedūras ilustrē šo daudzslāņaino ideju. FedNow nodrošina dalībnieku konfigurējamus negatīvos sarakstus un kontu aktivitātes robežvērtības kā papildu krāpšanas mazināšanas pārbaudes, vienlaikus skaidri pozicionējot tos kā rīkus, kas papildina dalībnieka paša krāpšanas praksi. Pašreizējās procedūras ir pieejamas FedNow pakalpojumu darbības procedūrās, 2026. gada februārī, 3.5. versijā .
Kad uzraudzītā mašīnmācīšanās kļūst par galveno dzinējspēku?
Uzraudzīta mašīnmācīšanās ir visnoderīgākā, ja iestādei ir pietiekami daudz reprezentatīvu vēsturisku darījumu un samērā ticami krāpšanas rezultāti. Modelis var apgūt kombinācijas, kuras ir grūti izteikt kā noteikumus: piemēram, summu, kas ir normāla vienam klientam, bet neparasta citam, vai darījumu, kas atsevišķi šķiet nekaitīgs, bet ir riskants, ņemot vērā nesenās ierīču izmaiņas un maksājumu ātrumu.
Operacionālais izaicinājums ir tas, ka krāpšanas etiķetes ir nepilnīgas un ar nokavēšanos. Maksājumu atmaksas, klientu ziņojumi, krāpniecības izmeklēšanas un apstiprināti kontu pārņemšanas gadījumi var tikt saņemti vairākas dienas vai nedēļas pēc autorizācijas. Tas nozīmē, ka modelis, kas apmācīts ar vakardienas etiķetēm, var apgūt nepilnīgu ainu. Tāpēc iestādēm ir nepieciešama modeļa uzraudzība, atpakaļejoša testēšana, čempionu/izaicinātāju testēšana un definēts process, kā reaģēt uz novirzi, nevis pieņemt, ka modelis pats droši "nepārtraukti mācīsies".
Kur grafu analītika un tīkla intelekts sniedz pievienoto vērtību?
Darījumu līmeņa modeļi atbild uz jautājumu: "Vai šis maksājums izskatās riskants?". Grafiku modeļi var uzdot citu jautājumu: "Ar ko šis maksājums ir saistīts?". Koplietotas ierīces, saņēmēju konti, tālruņu numuri, adreses, tirgotāji, IP diapazoni vai finansējuma avoti var atklāt koordinētu rīcību, ko būtu grūti saskatīt katrā darījumā atsevišķi.
Tas ir īpaši noderīgi mūļu tīkliem un organizētai krāpšanai. Kompromiss ir infrastruktūra. Grafiku funkcijām var būt nepieciešama entītiju atrisināšana, straumētu attiecību atjauninājumi un rūpīga kontrole, lai novērstu novecojušu vai vāju asociāciju ietekmi uz lēmumiem. Iestādes ar nelielu darījumu apjomu var iegūt lielāku vērtību, izmantojot tīkla informāciju no maksājumu pakalpojumu sniedzēja, nevis pašas veidojot lielu grafu platformu.
Pašreizējs piemērs ir Federālo rezervju sistēmas FedNow tīkla izlūkošanas API, kas agrīnajiem lietotājiem tika palaista 2026. gada 28. aprīlī. Tā nodrošina sūtītāja iestādes ar saņēmēja konta līmeņa datiem, kas novēroti, izmantojot FedNow pakalpojumu, lai papildinātu viņu pašu riska procesus. Federālo rezervju sistēma apraksta šo rīku savā oficiālajā tīkla izlūkošanas API paziņojumā . Svarīgais izstrādes punkts nav tas, ka tīkla dati aizstāj vietējos modeļus; tie pievieno informāciju, kas sūtītājam citādi varētu nebūt pieejama.
Kā ir ar anomāliju noteikšanu un uzvedības analīzi?
Anomāliju atklāšana ir pievilcīga, jo tā neprasa iepriekš marķēt katru krāpšanas modeli. Sistēma var salīdzināt maksājumu ar klienta parasto uzvedību, vienaudžu uzvedību vai apgūtu tipiskas darbības attēlojumu. Tas var palīdzēt atklāt jaunus uzbrukuma modeļus.
Izmaksas ir precizitāte. Neparasts ne vienmēr nozīmē krāpniecisku rīcību. Klienta ceļojums, dārgas ierīces iegāde, naudas sūtīšana jaunam ģimenes loceklim vai ierīču maiņa var šķist anomāla, lai gan tā ir likumīga. Tāpēc anomāliju rādītāji bieži vien ir visnoderīgākie kā viena no ansambļa funkcijām vai kā pastiprinātāja autentifikācijas ierosinātājs, nevis kā vienīgais iemesls maksājuma noraidīšanai.
Vai ģeneratīvajam mākslīgajam intelektam vajadzētu pieņemt lēmumus par apstiprināšanu vai noraidīšanu?
Ģeneratīvais mākslīgais intelekts var palīdzēt krāpšanas apkarošanas komandām apkopot lietas, iegūt saistītus pierādījumus, izskaidrot modeļa signālus analītiķiem draudzīgā valodā un paātrināt izmeklēšanu. Daži komerciāli krāpšanas produkti arī sāk iekļaut ģeneratīvās metodes lēmumu pieņemšanā; piemēram, Mastercard savos pašreizējos Decision Intelligence Pro materiālos apraksta ģeneratīvos komponentus un grafu metodes.
Tas nenozīmē, ka vispārējas nozīmes valodas modelis būtu jāievieto tieši kritiskajā autorizācijas ceļā. Maksājumu lēmumiem ir nepieciešama ierobežota latentuma pakāpe, stabili rezultāti, reproducējamība, drošība un izmērāmi kļūdu līmeņi. Lielākajai daļai iestāžu drošāks modelis ir izmantot deterministiskus pakalpojumus un validētus paredzošos modeļus darījumu lēmumiem, vienlaikus izmantojot ģeneratīvās sistēmas analītiķu palīdzības darbplūsmās, ja vien ģeneratīvais komponents nav īpaši izstrādāts, pārbaudīts, uzraudzīts un pārvaldīts šim lietojumam.
Kāpēc tūlītējus maksājumus ir grūtāk nodrošināt?
Tradicionālās krāpšanas operācijas bieži vien balstījās uz laiku: varēja pārskatīt partiju, aizturēt pārskaitījumu vai izmeklēt aizdomīgu vienumu pirms galīgā norēķina. Tūlītējie maksājumi saīsina šo laika periodu. Sistēmai ir jāapkopo pierādījumi, jānovērtē risks un jāpiemēro kontroles pietiekami ātri, lai drošība nemazinātu reāllaika maksājumu mērķi.
Tas padara pārbaudes pirms darījuma svarīgākas. Noderīgs risinājums varētu būt saņēmēja verifikācija, ja tāda ir pieejama, konta un ierīces vēsture, ātruma kontrole, tīkla līmeņa signāli, krāpniecības riska indikatori un mērķtiecīga klienta apstiprināšana augstāka riska pārskaitījumiem. Lēmumam jābūt samērīgam: berzes pievienošana katram maksājumam var samazināt krāpšanu, bet var padarīt pakalpojumu nelietojamu.
Arī plašāks draudu loks mainās. Visa 2026. gada pavasara draudu ziņojumā teikts, ka noziedznieki arvien vairāk uzsver krāpniecību un sociālo inženieriju, kur cietušais var autorizēt maksājumu. Tas ir svarīgi, jo darījums var šķist tehniski derīgs pat tad, ja klients ir ticis maldināts. Skatiet Visa 2026. gada maija paziņojumu par draudu ziņojumu .
Kā dažādām finanšu iestādēm vajadzētu izvēlēties steku?
Mazākai bankai vai kredītiestādei
Prioritāti piešķiriet pārvaldītai riska vērtēšanai, stingriem noteikumiem, saņēmēju un ierīču pārbaudēm, tīkla nodrošinātai informācijai un nelielam, labi noregulētu pārskatīšanas rindu kopumam. Pielāgotas dziļās mācīšanās vai grafu platformas izveide var nebūt pamatota, ja datu apjoms un speciālistu personāls ir ierobežots. Galvenais ir integrācijas kvalitāte un spēja pielāgot robežvērtības iestādes pašas klientiem.
Lielam karšu izdevējam
Izmantojiet uzraudzītu mašīnmācīšanos kā galveno vērtēšanas slāni, ko bagātina tīkla funkcijas, uzvedības vēsture, ierīču signāli un mērķtiecīgi noteikumi. Lieliem emitentiem parasti ir pietiekams apjoms, lai atbalstītu segmentāciju, izaicinātāju modeļus un nepārtrauktu veiktspējas uzraudzību. Izaicinājums mainās no "Vai mēs varam izveidot modeli?" uz "Vai mēs varam kontrolēt viltus kritumus un modeļa novirzi visos portfeļos?".
Tūlītējo maksājumu pakalpojumu sniedzējam
Uzsveriet priekšapmaksas signālus, ātruma kontroli, saņēmēja risku, tīkla intelektu un orķestrēšanu, kas var atgriezt lēmumu stingrās latentuma robežās. Grafu signāli ir vērtīgi, ja tos var aprēķināt vai izgūt pietiekami ātri. Manuāla pārskatīšana jārezervē plūsmām, kas faktiski var izturēt aizturēšanu.
Strauji augošam finanšu tehnoloģiju uzņēmumam
Hibrīda pieeja, kurā apvienots pārdevējs un iekšēja pieeja, bieži vien nodrošina vislabāko ātruma un kontroles kompromisu. Ārējie pakalpojumi var nodrošināt ierīces, identitātes vai tīkla informāciju, savukārt iekšējie modeļi tver produktam raksturīgu uzvedību. Izvairieties no atkarības radīšanas no viena necaurspīdīga rādītāja: saglabājiet savu politikas slāni, reģistrēšanu un rezerves loģiku.
Kā jūs zināt, vai sistēma tiešām ir laba?
Ar precizitāti vien nepietiek, jo krāpšana parasti ir reta parādība salīdzinājumā ar likumīgu darbību. Noderīgā ražošanas rezultātu tabulā jāiekļauj:
Krāpšanas konstatēšana vai atsaukšana: cik daudz apstiprinātas krāpšanas gadījumu sistēma konstatē.
Precizitāte: cik daudz atzīmēto darījumu patiesībā ir krāpnieciski.
Kļūdaini pozitīvu un kļūdaini atteiktu rezultātu rādītāji: cik bieži tiek traucēta īstu klientu apkalpošana.
Apstiprināšanas līmenis: vai krāpšanas kontrole nomāc labus darījumus.
Zaudējumu līmenis: krāpšanas radītie zaudējumi attiecībā pret darījuma apjomu vai vērtību.
Manuālās pārskatīšanas biežums un ienesīgums: cik liela analītiķu kapacitāte tiek patērēta un cik produktīvas ir šīs pārskatīšanas.
Lēmuma latentums: vai sistēma pastāvīgi iekļaujas maksājumu sliedes laika budžetā, ieskaitot astes latentumu, nevis tikai vidējos rādītājus.
Kalibrēšana un stabilitāte: vai riska rādītāji laika gaitā un dažādos klientu segmentos nozīmē aptuveni vienu un to pašu.
Šie rādītāji ir jāizvērtē kopā. Modelis, kas atklāj vairāk krāpšanas gadījumu, dubultojot viltus atteikumus, var būt sliktāks uzņēmumam. Modelis, kas uzlabo vidējo latentumu, bet dažkārt pārtrūkst datplūsmas maksimuma laikā, var nebūt piemērots reāllaika autorizācijai. Pareizais darbības punkts ir atkarīgs no produkta ekonomikas, klientu cerībām, maksājuma veida un iestādes riska apetītes.
Kā būtu jāpārvalda mākslīgā intelekta krāpšanas sistēmas?
Krāpšanas modeļi tieši ietekmē klientus, tāpēc pārvaldībai ir jāaptver vairāk nekā tikai modeļa veiktspēja. Iestādēm ir jādokumentē datu avoti, paredzētais lietojums, sliekšņi, ignorēšanas kritēriji, uzraudzība, atkārtotas apmācības aktivizētāji, drošības kontroles un cilvēku eskalācijas ceļi. Izskaidrojamības prasības var atšķirties starp analīzes rīku un automatizētu klientu apkalpošanas atteikuma sistēmu, taču abiem ir nepieciešama izsekojamība.
NIST mākslīgā intelekta riska pārvaldības sistēma joprojām ir noderīgs starpnozaru atsauces dokuments mākslīgā intelekta riska pārvaldībai, izmantojot pārvaldību, kartēšanu, mērīšanu un vadību. Sākot ar 2026. gada septembri, NIST norāda, ka mākslīgā intelekta RMF 1.0 tiek pārskatīta, tāpēc iestādēm tā jāuztver kā aktuāla sistēma ar pastāvīgiem atjauninājumiem, nevis kā iesaldēts atbilstības standarts.
Ko krāpšanas atklāšana mākslīgā intelekta veidā pati par sevi nevar atrisināt?
Mākslīgais intelekts nevar katru riskanto maksājumu pārvērst par noteiktu atbildi. Reta vēsture, pirmreizējie saņēmēji, kompromitētas identitātes, sintētiski konti, aizkavētas etiķetes, naidīga rīcība un likumīga, bet neparasta klientu darbība rada neskaidrības. Autorizētas krāpniecības ir īpaši sarežģītas, jo klients var iziet autentifikāciju un apzināti iesniegt maksājumu pēc manipulācijām.
Tāpēc spēcīga krāpšanas novēršana ir sistēma, nevis modelis. Visnoturīgākā pieeja apvieno ātru paredzošo vērtēšanu ar deterministiskām kontrolēm, tīkla kontekstu, autentifikāciju, klientu komunikāciju, izmeklēšanu pēc darījuma un atgriezeniskās saites cilpām. Mērķis nav maksimāli palielināt bloķēto darījumu skaitu. Tas ir samazināt krāpšanas zaudējumus, vienlaikus saglabājot likumīgu maksājumu plūsmu un saglabājot katru automatizēto lēmumu izskaidrojamā, uzraudzītā riska procesā.
Apakšējā līnija
Nav universāli labākās mākslīgā intelekta krāpšanas atklāšanas arhitektūras. Noteikumi vislabāk piemēroti stingriem ierobežojumiem un zināmiem modeļiem. Uzraudzīta mašīnmācīšanās ir visspēcīgākā, ja pastāv augstas kvalitātes etiķetes un apjoms. Anomāliju atklāšana palīdz atklāt nepazīstamu uzvedību, taču tai ir nepieciešamas barjeras. Grafu analīze ir vērtīga savienotiem krāpniecības tīkliem. Uzvedības un ierīču signāli uzlabo kontekstu ap kontu pārņemšanu. Tīkla informācija aizpilda nepilnības, ko viena iestāde nevar redzēt.
Lielākajai daļai finanšu iestāžu praktiskais ieteikums ir daudzslāņu sistēmu kopums, kura centrā ir politikas kontrolēta lēmumu pieņemšanas sistēma. Kopā mēriet krāpšanas atklāšanu, kļūdainus atteikumus, apstiprināšanas rādītājus, zaudējumus, pārskatīšanas slogu un latentumu. Pievienojiet sarežģītāku mākslīgo intelektu tikai tad, ja tas rada izmērāmu uzlabojumu, ievērojot šos ierobežojumus. Tādā veidā krāpšanas atklāšana reāllaikā kļūst par uzticamu kontroles mehānismu, nevis tikai par sarežģītu vērtējumu.