Kezdőlap
» New Trends
»
Mesterséges intelligencia általi csalásészlelés a valós idejű fizetésekben: A bankok által kezelendő kompromisszumok
Mesterséges intelligencia általi csalásészlelés a valós idejű fizetésekben: A bankok által kezelendő kompromisszumok
A valós idejű csalásészlelés nem egyetlen modell, amely eldönti, hogy egy fizetés „jó” vagy „rossz”. Éles környezetben a pénzügyi intézmények általában több réteget kombinálnak: determinisztikus szabályokat, gépi tanuláson alapuló kockázati pontszámokat, identitás- és eszközjeleket, kapcsolat- vagy gráfelemzést, hálózati szintű intelligenciát, valamint egy olyan összehangolási réteget, amely eldönti, hogy jóváhagyja, elutasítja, visszatartja vagy fokozza a hitelesítést. A legjobb terv az, amely megfelel az intézmény veszteségtűrési és ügyfélélmény-céljainak a fizetési vonal időkeretén belül.
Ez a kompromisszum egyre fontosabb a fizetési sebesség növekedésével. Egy azonnali átutalás még azelőtt megtörténhet, hogy egy emberi vizsgálónak lenne ideje áttekinteni, így a kockázati döntésnek az engedélyezés előtt vagy alatt kell megtörténnie. Ugyanakkor a túl agresszív blokkolás téves elutasításokat, ügyfélpanaszokat, félbehagyott vásárlásokat és költséges manuális ellenőrzéseket eredményez. A mesterséges intelligencia segít szélesíteni a gyorsan kiértékelhető jelek körét, de nem szünteti meg a szabályok, az emberi felügyelet vagy az egyértelmű kockázati korlátok szükségességét.
Mi történik valójában egy tranzakció jóváhagyása előtt?
Egy tipikus valós idejű döntési folyamat akkor kezdődik, amikor az intézmény tranzakciót vagy fizetési utasítást kap. A rendszer olyan kontextussal gazdagítja ezt, mint a számla előzményei, a legutóbbi tranzakciók sebessége, az eszköz vagy a munkamenet jellemzői, a kereskedő vagy a kedvezményezett adatai, a helyszín, a hitelesítési események és az entitások közötti ismert kapcsolatok. A szabályok és modellek ezután jeleket vagy pontszámokat állítanak elő. Egy döntési motor ezeket a kimeneteket kombinálja a szabályzattal: az alacsony kockázatú tevékenység sikeres lehet, a közepes kockázatú tevékenység további hitelesítést vagy felülvizsgálatot válthat ki, a magas kockázatú tevékenység pedig elutasítható vagy leállítható, ha a fizetési rendszer és az alkalmazandó szabályok ezt lehetővé teszik.
Ez a réteges felépítés összhangban van azzal, ahogyan a nagyobb fizetési hálózatok leírják a jelenlegi csalásmegelőzési rendszereket. A Visa azt állítja, hogy csaláskezelő rendszerei valós idejű elemzéseket, mesterséges intelligencián alapuló pontozást, szabályokat, viselkedési információkat és engedélyezési ellenőrzéseket ötvöznek, ahelyett, hogy egyetlen statikus feketelistára támaszkodnának. Lásd a Visa hivatalos mesterséges intelligencián alapuló csalásészlelési áttekintését . A Mastercard hasonlóképpen leírja a valós idejű döntéshozatalt, amely tranzakciós kontextust, kártyabirtokos viselkedést, kereskedői kapcsolatokat, gráftechnikákat és mesterséges intelligenciát használ a döntési intelligencia dokumentációjában .
Melyik csalásészlelési módszer a legjobb az adott munkához?
Megközelítés
Ahol a legerősebb
Fő kompromisszum
Legjobb illeszkedés
Szabályok és küszöbértékek
Ismert minták, szabályzatkorlátok, sebességellenőrzések, blokkolt entitások
Könnyen megmagyarázható, de törékeny, amikor a támadók megváltoztatják a viselkedésüket
Alapvető ellenőrzések, azonnali fizetési biztosítékok, szabályozási vagy politikai korlátozások
Felügyelt gépi tanulás
Tranzakciók rangsorolása a tanult csalási valószínűség alapján
Erős, ha a címkék jók; gyengébb címkézési késleltetés, sodródás vagy új támadástípusok esetén
Kártyaengedélyezés, érett fizetési portfóliók, nagy forgalmú csatornák
Anomáliaészlelés
Az ügyféltől vagy a kortárscsoporttól eltérő viselkedés felkutatása
Feltárhat új fenyegetéseket, de gyakran több téves riasztást eredményez
Fiókátvétel, korai figyelmeztető jelzések, elemzői triázs
Grafikon és kapcsolatelemzés
Csatlakoztatott fiókok, eszközök, kereskedők, öszvérhálózatok vagy koordinált gyűrűk észlelése
Erőteljes kontextus, de összetettebb adatmérnöki és késleltetés-kezelési megoldások
Szervezett csalás, szintetikus identitások, öszvérhálózatok, entitásokon átnyúló kockázat
Viselkedési és eszközjelek
Szokatlan bejelentkezési, munkamenet-, eszköz-, helyszín- vagy interakciós minták észlelése
Fizetés előtt hasznos, de az adatvédelmet, a hozzájárulást és a csatorna lefedettségét kezelni kell.
Digitális banki szolgáltatások, számlaátvétel, magas kockázatú tranzakciók
Hálózati vagy konzorciumi intelligencia
Olyan kockázatok felismerése, amelyeket egy intézmény nem tud megfigyelni a saját történetéből
A szélesebb körű láthatóság külső függőségekkel, adatmegosztással és integrációs kérdésekkel jár.
Azonnali fizetések, új kedvezményezettek, gyér helytörténet
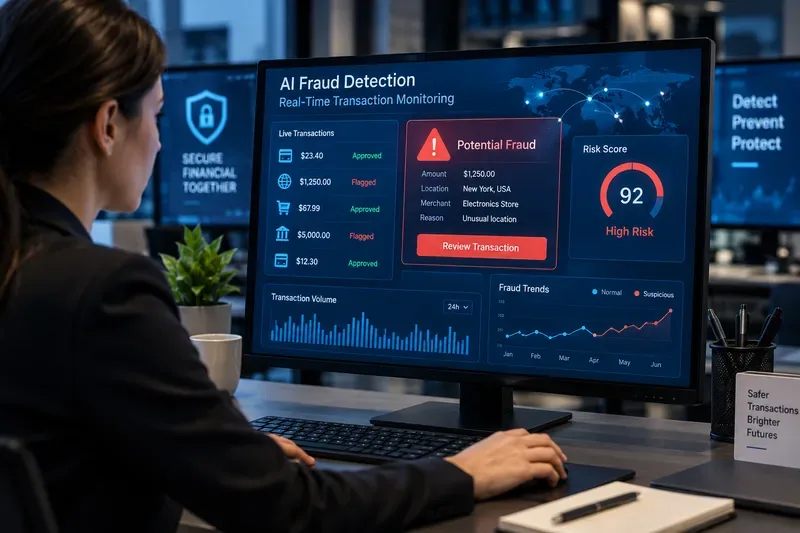
A csalásmegelőzési elemző valós idejű monitorozás során áttekinti a tranzakciós jelzéseket és a magas kockázatú riasztásokat. A képernyő egy általános csalásfigyelési munkafolyamatot ábrázol, nem pedig egy adott banki vagy szállítói felületet.
Miért van szükség szabályokra, ha a mesterséges intelligencia alkalmazkodóképesebb?
A szabályok továbbra is hasznosak, mivel egyes ellenőrzéseknek determinisztikusnak kell lenniük. Ha egy számla szerepel egy ellenőrzött tiltási listán, ha a tranzakciók sebessége meghalad egy meghatározott küszöbértéket, vagy ha a szabályzat tilt egy adott műveletet, az intézmény egy valószínűségi pontszám helyett egy kiszámítható eredményt szeretne. A szabályokat könnyebb auditálni és gyorsan módosítani egy aktív csalási kampány során.
A gyengeség a karbantartás. A nagy szabályrendszerek kivételeket halmozhatnak fel, váratlan módon léphetnek kölcsönhatásba, és túlzott mennyiségű riasztást generálhatnak. Emellett hajlamosak olyan dolgokat is észlelni, amiket az intézmény már tud. Emiatt egy praktikus architektúra általában szabályokat tart fenn a kemény korlátozásokra és a nyilvánvaló mintákra, miközben gépi tanulást használ a kétértelmű középső elemek rangsorolására.
A Federal Reserve 2026-os FedNow működési eljárásai jól szemléltetik ezt a rétegzett elképzelést. A FedNow a résztvevők által konfigurálható negatív listákat és számlaaktivitási küszöbértékeket biztosít további csaláscsökkentő ellenőrzésekként, miközben kifejezetten olyan eszközként pozicionálja őket, amelyek kiegészítik a résztvevők saját csalási gyakorlatát. A jelenlegi eljárások a FedNow szolgáltatási működési eljárásainak 2026. februári, 3.5-ös verziójában érhetők el .
Mikor válik a felügyelt gépi tanulás a központi motorrá?
A felügyelt gépi tanulás (ML) akkor a leghasznosabb, ha egy intézmény elegendő reprezentatív historikus tranzakcióval és ésszerűen megbízható csalási eredményekkel rendelkezik. A modell képes megtanulni olyan kombinációkat, amelyeket nehéz szabályokként kifejezni: például egy olyan összeg, amely az egyik ügyfél számára normális, de egy másik számára szokatlan, vagy egy olyan tranzakció, amely önmagában ártalmatlannak tűnik, de kockázatos a közelmúltbeli eszközváltozások és a fizetési sebesség miatt.
A működési kihívást az jelenti, hogy a csalás címkéi tökéletlenek és késedelmekkel jelentkeznek. A visszaterhelések, az ügyféljelentések, a csalásokkal kapcsolatos vizsgálatok és a megerősített fiókátvételi esetek napokkal vagy hetekkel az engedélyezés után érkezhetnek be. Ez azt jelenti, hogy egy tegnapi címkéken betanított modell hiányos képet tanulhat. Az intézményeknek ezért modellmonitorozásra, visszatesztelésre, bajnok/kihívó tesztelésre és egy meghatározott folyamatra van szükségük az eltérésekre való reagáláshoz, ahelyett, hogy feltételeznék, hogy a modell magától „folyamatosan tanul”.
Miben ad hozzá értéket a gráfanalitika és a hálózati intelligencia?
A tranzakciószintű modellek választ adnak arra a kérdésre, hogy „Kockázatosnak tűnik ez a fizetés?”. A gráfmodellek más kérdést is feltehetnek: „Mihez kapcsolódik ez a fizetés?”. A megosztott eszközök, kedvezményezetti számlák, telefonszámok, címek, kereskedők, IP-tartományok vagy finanszírozási források olyan összehangolt viselkedést tárhatnak fel, amelyet tranzakciónként nehéz lenne megfigyelni.
Ez különösen hasznos öszvérhálózatok és szervezett csalások esetén. A kompromisszum az infrastruktúra. A gráffunkciók entitásfelbontást, folyamatos kapcsolatfrissítéseket és gondos ellenőrzéseket igényelhetnek, hogy megakadályozzák az elavult vagy gyenge kapcsolatok beszennyező döntéseit. A kis tranzakciós volumenű intézmények nagyobb értéket képviselhetnek, ha egy fizetési szolgáltatótól származó hálózati intelligenciát használnak fel, mint ha saját maguk építenének egy nagy gráfplatformot.
Egy aktuális példa erre a Federal Reserve FedNow Network Intelligence API-ja, amelyet 2026. április 28-án indítottak el a korai alkalmazók számára. Ez a FedNow szolgáltatáson keresztül megfigyelt, fogadó fél számlaszintű adatokat biztosít a küldő intézmények számára, kiegészítve saját kockázatkezelési folyamataikat. A Federal Reserve a hivatalos Network Intelligence API bejelentésében ismerteti az eszközt . A fontos tervezési szempont nem az, hogy a hálózati adatok helyettesítsék a helyi modelleket; olyan információkat ad hozzá, amelyekkel a küldő egyébként nem rendelkezne.
Mi a helyzet az anomáliadetektálással és a viselkedéselemzéssel?
Az anomáliadetektálás azért vonzó, mert nem igényli minden csalási minta előzetes címkézését. A rendszer összehasonlíthatja a fizetést az ügyfél normális viselkedésével, a partner viselkedésével vagy a tipikus tevékenység tanult reprezentációjával. Ez segíthet új támadási minták felfedezésében.
A költség a pontosság. A szokatlan nem feltétlenül jelent csalást. Egy vásárló utazása, egy drága készülék vásárlása, pénzküldés egy új családtagnak, vagy eszközcsere rendellenesnek tűnhet, miközben jogos is. Az anomáliapontszámok ezért gyakran leginkább egy együttes jellemzőjeként vagy a fokozott hitelesítés kiváltó okaként hasznosak, nem pedig a fizetés elutasításának egyetlen okaként.
Vajon a generatív mesterséges intelligenciának jóváhagyási vagy elutasítási döntéseket kellene hoznia?
A generatív mesterséges intelligencia segíthet a csalásokkal foglalkozó csapatoknak az esetek összefoglalásában, a kapcsolódó bizonyítékok visszakeresésében, a modelljelek elemzőbarát nyelven történő magyarázatában és a nyomozás felgyorsításában. Egyes kereskedelmi csalásmegelőzési termékek is kezdik beépíteni a generatív technikákat a döntéshozatalba; a Mastercard például a jelenlegi Decision Intelligence Pro anyagaiban leírja a generatív komponenseket és a gráftechnikákat.
Ez nem jelenti azt, hogy egy általános célú nyelvi modellt közvetlenül a kritikus engedélyezési útvonalba kellene helyezni. A fizetési döntésekhez korlátozott késleltetés, stabil kimenetek, reprodukálhatóság, biztonság és mérhető hibaszázalék szükséges. A legtöbb intézmény számára a biztonságosabb minta a determinisztikus szolgáltatások és a validált prediktív modellek használata a tranzakciós döntésekhez, míg a generatív rendszerek alkalmazása az elemzőt segítő munkafolyamatokban, kivéve, ha a generatív komponenst kifejezetten erre a felhasználásra tervezték, tesztelték, monitorozták és szabályozták.
Miért nehezebb biztonságossá tenni az azonnali fizetéseket?
A hagyományos csalási műveletek gyakran az időre támaszkodtak: egy köteget át lehetett tekinteni, egy átutalást vissza lehetett tartani, vagy egy gyanús tételt kivizsgálni lehetett a végső elszámolás előtt. Az azonnali fizetések lerövidítik ezt az időkeretet. A rendszernek elég gyorsan kell bizonyítékokat gyűjtenie, kockázatot felmérnie és ellenőrzéseket alkalmaznia ahhoz, hogy a biztonság ne hiúsítsa meg a valós idejű fizetés célját.
Emiatt a tranzakció előtti ellenőrzések még fontosabbá válnak. Egy hasznos eszközkészlet tartalmazhatja a kedvezményezett azonosítását, ahol ez lehetséges, a számla- és eszközelőzményeket, a sebességszabályozást, a hálózati szintű jelzéseket, a csaláskockázat-jelzőket és a célzott ügyfél-megerősítést a magasabb kockázatú átutalások esetén. A döntésnek arányosnak kell lennie: a minden egyes fizetéshez hozzáadott súrlódás csökkentheti a csalást, de a szolgáltatást használhatatlanná teheti.
A tágabb fenyegetés is változik. A Visa 2026. tavaszi fenyegetésjelentése szerint a bűnözők egyre inkább a csalásokra és a társadalmi manipulációra helyezik a hangsúlyt, ahol az áldozat engedélyezheti a fizetést. Ez azért fontos, mert egy tranzakció technikailag érvényesnek tűnhet akkor is, ha az ügyfelet megtévesztették. Lásd a Visa 2026. májusi fenyegetésjelentésének bejelentését .
Hogyan válasszanak a különböző pénzügyi intézmények egy köteget?
Kisebb bankok vagy hitelszövetkezetek számára
Priorizálja a kezelt kockázatértékelést, a szigorú szabályokat, a kedvezményezettek és eszközök ellenőrzését, a hálózat által biztosított intelligenciát és egy kis, jól hangolt felülvizsgálati sort. Egyedi mélytanulási vagy gráfplatform kiépítése nem feltétlenül indokolt, ha az adatmennyiség és a szakértői személyzet korlátozott. A kulcs az integráció minősége és a küszöbértékek intézmény saját ügyfeleihez való igazításának képessége.
Egy nagy kártyakibocsátó számára
Használja a felügyelt gépi tanulást (ML) alapvető pontozási rétegként, amelyet hálózati jellemzők, viselkedési előzmények, eszközjelek és célzott szabályok gazdagítanak. A nagy kibocsátók általában elegendő volumennel rendelkeznek a szegmentálás, a kihívó modellek és a folyamatos teljesítményfigyelés támogatásához. A kihívás a „Tudunk-e modellt építeni?” kérdésről a „Kormány alatt tudjuk-e tartani a téves visszaeséseket és a modell eltolódását a portfóliók között?” kérdésre tolódik el.
Azonnali fizetési szolgáltató számára
Hangsúlyozza a fizetés előtti jeleket, a sebességszabályozást, a kedvezményezetti kockázatot, a hálózati intelligenciát és az olyan vezénylést, amely szigorú késleltetési korlátokon belül képes döntést visszaadni. A gráfjelek akkor értékesek, ha elég gyorsan kiszámíthatók vagy lekérdezhetők. A manuális felülvizsgálatot olyan folyamatokra kell fenntartani, amelyek ténylegesen tolerálják a várakozást.
Egy gyorsan növekvő fintech számára
A hibrid, szállítói és belső megközelítés gyakran a legjobb sebesség-vezérlés kompromisszumot kínálja. A külső szolgáltatások eszköz-, identitás- vagy hálózati intelligenciát biztosíthatnak, míg a belső modellek termékspecifikus viselkedést rögzítenek. Kerülje az egyetlen átlátszatlan pontszámtól való függőség létrehozását: őrizze meg saját szabályzatrétegét, naplózását és tartalék logikáját.
Honnan lehet tudni, hogy a rendszer tényleg jó-e?
A pontosság önmagában nem elég, mivel a csalás általában ritka a jogos tevékenységekhez képest. Egy hasznos termelési mutatószámrendszernek tartalmaznia kell:
Csalás észlelése vagy visszahívása: mennyi megerősített csalást észlel a rendszer.
Pontosság: hány megjelölt tranzakció valójában csalárd.
Téves pozitív és téves elutasítási arányok: milyen gyakran zavarják meg a jogos ügyfelek szolgáltatásait.
Jóváhagyási arány: vajon a csalás elleni védekezés elnyomja-e a jó tranzakciókat.
Veszteségi ráta: a csalásból eredő veszteségek a tranzakciók volumenéhez vagy értékéhez viszonyítva.
Manuális felülvizsgálati arány és hozam: mennyi elemzői kapacitást használnak fel, és mennyire produktívak ezek a felülvizsgálatok.
Döntési késleltetés: hogy a rendszer következetesen a fizetési vonal időkeretén belül marad-e, beleértve a farok késleltetést is, nem csak az átlagokat.
Kalibráció és stabilitás: vajon a kockázati pontszámok nagyjából ugyanazt jelentik-e idővel és a különböző ügyfélszegmensek között.
Ezeket a mutatókat együttesen kell értékelni. Egy olyan modell, amely a téves elutasítások megduplázásával több csalást észlel, rosszabb lehet az üzletmenet szempontjából. Egy olyan modell, amely javítja az átlagos késleltetést, de időnként időtúllépést okoz a forgalmi csúcsok idején, alkalmatlan lehet a valós idejű engedélyezésre. A megfelelő működési pont a termék gazdaságosságától, az ügyfelek elvárásaitól, a fizetési típustól és az intézmény kockázatvállalási hajlandóságától függ.
Hogyan kellene irányítani a mesterséges intelligencia csalás elleni rendszereit?
A csalási modellek közvetlenül érintik az ügyfeleket, ezért az irányításnak a modell teljesítményénél többet kell kitérnie. Az intézményeknek dokumentálniuk kell az adatforrásokat, a tervezett felhasználást, a küszöbértékeket, a felülbírálásokat, a monitorozást, az újraképzési triggereket, a biztonsági ellenőrzéseket és az emberi eszkalációs útvonalakat. A magyarázhatósági követelmények eltérhetnek egy elemzőeszköz és egy automatizált, ügyféllel szembeni elutasítás között, de mindkettőnek nyomon követhetőségre van szüksége.
A NIST mesterséges intelligencia kockázatkezelési keretrendszere továbbra is hasznos iparágakon átívelő referenciaként szolgál a mesterséges intelligencia kockázatának kezelésére az irányítás, a feltérképezés, a mérés és az irányítás révén. A NIST 2026 szeptemberétől kijelentette, hogy az AI RMF 1.0 felülvizsgálat alatt áll, ezért az intézményeknek egy aktuális, folyamatos frissítésekkel rendelkező keretrendszerként kell kezelniük, nem pedig egy befagyasztott megfelelőségi szabványként.
Mit nem old meg a mesterséges intelligencia általi csalásészlelés önmagában?
A mesterséges intelligencia nem tud minden kockázatos fizetést biztos válaszként kezelni. A hiányos előzmények, az első alkalommal kedvezményezettek, a feltört személyazonosságok, a szintetikus számlák, a késleltetett címkék, az ellenséges viselkedés és a jogos, de szokatlan ügyféltevékenység mind kétértelműséget okoznak. Az engedélyezett csalások különösen nehezek, mivel az ügyfél átmehet a hitelesítésen, és manipuláció után szándékosan elküldheti a fizetést.
Ezért a hatékony csalásmegelőzés egy rendszer, nem pedig egy modell. A legellenállóbb megközelítés a gyors prediktív pontozást ötvözi a determinisztikus kontrollokkal, a hálózati kontextussal, a hitelesítéssel, az ügyfélkommunikációval, a tranzakció utáni vizsgálattal és a visszacsatolási hurkokkal. A cél nem a blokkolt tranzakciók számának maximalizálása. A cél a csalásból eredő veszteségek csökkentése, miközben megőrzi a jogos fizetési folyamatot, és minden automatizált döntést egy megmagyarázható, monitorozott kockázati folyamaton belül tart.
A lényeg
Nincs univerzálisan legjobb mesterséges intelligencia alapú csalásészlelési architektúra. A szabályok a leghatékonyabbak a szigorú korlátozások és az ismert minták esetén. A felügyelt gépi tanulás akkor a legerősebb, ha kiváló minőségű címkék és mennyiség létezik. Az anomáliadetektálás segít felszínre hozni a szokatlan viselkedést, de védőkorlátokat igényel. A gráfanalitika értékes az összekapcsolt csalási körök számára. A viselkedési és eszközjelek javítják a fiókátvétel körüli kontextust. A hálózati intelligencia kitölti azokat a réseket, amelyeket egyetlen intézmény nem lát.
A legtöbb pénzintézet számára a gyakorlati ajánlás egy többrétegű rendszer, amelynek középpontjában egy szabályzatvezérelt döntési motor áll. A csalások észlelését, a téves elutasításokat, a jóváhagyási arányokat, a veszteségeket, a felülvizsgálati terhet és a késleltetést együttesen kell mérni. Komplexebb mesterséges intelligenciát csak akkor kell alkalmazni, ha az mérhető javulást eredményez ezen korlátok mellett. Így válik a valós idejű csalásészlelés megbízható kontrollként, ahelyett, hogy csupán egy kifinomult pontszámot eredményezne.