Kezdőlap
» New Trends
»
Cybersecurity in the FinTech Era: Protecting Financial Data Against Modern Threats
Cybersecurity in the FinTech Era: Protecting Financial Data Against Modern Threats
A customer reports a login alert they do not recognize. At the same time, a payment API starts returning errors, the fraud team sees unusual transfers, and a cloud provider posts a service incident. For a modern FinTech company, these are not separate problems. Identity, payments, APIs, mobile apps, vendors, and always-on infrastructure are tightly connected, so one weak control can become a financial-data breach, account takeover, or outage within minutes.
That is the practical cybersecurity problem in the FinTech era: speed and connectivity create customer value, but they also widen the attack surface. The most useful response is not to buy a single “AI security” product or to treat compliance as the finish line. It is to build protection in layers, starting with high-impact basics and moving toward architecture, resilience, and governance.
There are also two verified regulatory changes that matter in 2026. The EU’s Digital Operational Resilience Act, or DORA, has applied since January 17, 2025, bringing a stronger focus on ICT risk management, incident handling, resilience testing, and third-party technology risk for in-scope financial entities. In payments, PCI DSS v4.0.1 is the supported PCI DSS version, and the future-dated v4.x requirements became effective on March 31, 2025. Those changes reinforce a broader point: protecting financial data now includes operational resilience, supplier risk, secure software, and evidence that controls work in practice.
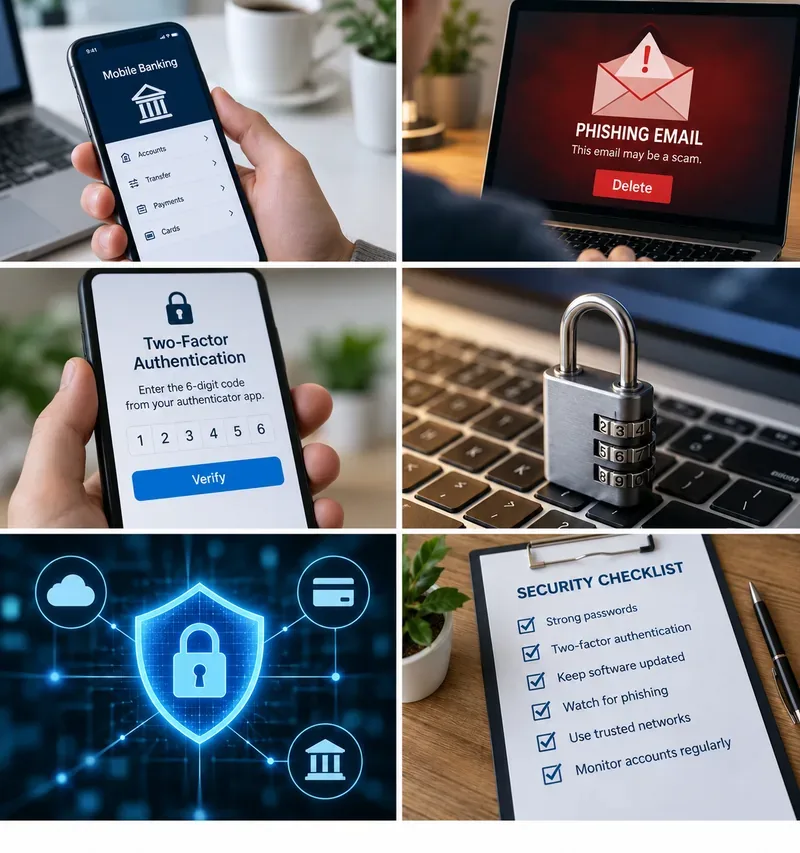
Modern FinTech security depends on layers: safer authentication, phishing resistance, protected devices and networks, and continuous monitoring rather than a single defensive control.
Why FinTech systems attract modern attackers
FinTech combines several characteristics attackers value: money movement, identity data, payment credentials, high transaction velocity, internet-facing APIs, mobile apps, cloud infrastructure, and integrations with banks, processors, KYC vendors, analytics services, and SaaS platforms. A successful compromise can produce immediate financial gain or valuable data for later fraud.
The threat picture is not limited to classic “hackers stealing a database.” The ENISA Threat Landscape 2025 found DDoS to be the dominant incident type across the EU dataset and ransomware to remain among the most impactful threats. ENISA also reported phishing and vulnerability exploitation as leading intrusion access points. Its dedicated finance-sector threat landscape describes significant pressure from DDoS, data-related attacks, ransomware, and financially motivated actors.
For a FinTech operator, that translates into five recurring risk families: stolen identities and account takeover; insecure APIs and applications; ransomware or destructive intrusion; service disruption such as DDoS; and compromise through a third party or software supply chain.
Start with the easiest high-value controls: identity and access
The simplest place to reduce risk is authentication. Password reuse, phishing, stolen session cookies, weak account recovery, and overprivileged internal accounts remain dangerous because they can bypass expensive network defenses.
Require multifactor authentication for employees, administrators, sensitive customer actions, and high-risk account recovery flows. Where practical, move privileged and workforce access toward phishing-resistant methods such as FIDO/WebAuthn. CISA’s MFA guidance explicitly recommends phishing-resistant MFA as the target and identifies FIDO/WebAuthn as the widely available phishing-resistant approach.
MFA alone is not enough. A strong identity layer also includes short-lived sessions for sensitive operations, reauthentication for high-value transfers or profile changes, device and risk signals, rate limits, secure recovery, and least-privilege access for staff and services.
Practical check: Ask whether an attacker who steals a password can reset MFA, add a new beneficiary, create an API key, or change a payout account without a second independent verification. If the answer is yes, the weak point is the transaction and recovery design, not just the login screen.
Reduce the amount of financial data you expose
Encryption is essential, but data minimization is often the stronger first move. Data that is never collected, or is deleted when no longer needed, cannot be stolen from your production database later.
Classify customer and payment data by sensitivity. Separate authentication secrets, cardholder data, identity documents, bank-account information, transaction histories, and internal risk signals. Encrypt sensitive data in transit and at rest using managed key systems, but also restrict who and what can decrypt it. Tokenization can reduce direct exposure of payment data in systems that do not need the original value.
For organizations handling cardholder data, use the current PCI Security Standards Council document library to confirm the applicable PCI DSS v4.0.1 requirements instead of relying on an old checklist. PCI SSC states that v4.0.1 is the supported revision and that the previously future-dated requirements became effective March 31, 2025.
Practical check: Trace one card number or bank-account identifier from customer entry to every database, log, queue, backup, analytics system, support tool, and vendor. If you cannot map where it travels, you cannot confidently protect or delete it.
Secure APIs as if every client is hostile
A FinTech termékek alapvetően API-intenzívek. A mobilalkalmazások, a kereskedői integrációk, a nyílt banki kapcsolatok, a csaláskereső motorok, a belső mikroszolgáltatások és a partnerplatformok mind API-kon keresztül cserélnek érzékeny adatokat. Ez különösen veszélyessé teszi az engedélyezési hibákat.
Az OWASP API Security Top 10 2023 kiemeli a hibás objektumszintű jogosultságkezelést és a hibás hitelesítést az API-kockázatok közül. Egyszerűen fogalmazva, egy API nem feltételezheti, hogy mivel egy felhasználó hitelesítve van, hozzáférhet bármely általa beküldött fiókhoz, tranzakcióhoz, dokumentumhoz vagy objektumazonosítóhoz.
Minden érzékeny objektum és művelet esetében érvényesítse a szerveroldali jogosultságkezelést. Ne bízzon meg az ügyfél által megadott fiókazonosítókban, ügyfél-azonosítókban, szerepkörértékekben, árakban vagy átviteli korlátokban. Alkalmazzon sémaérvényesítést, sebességkorlátozást, visszajátszásvédelmet, ahol releváns, rövid élettartamú hitelesítő adatokat, biztonságos titkos tárolást és erős szolgáltatás-szolgáltatás identitást. Tartsa távol az adminisztratív és belső API-kat a nyilvános internettől, kivéve, ha a kitettség valóban szükséges.
A NIST zéró bizalom architektúrájára vonatkozó útmutatója itt hasznos, mivel a bizalmat a hálózati helyről a felhasználók, eszközök, szolgáltatások és erőforrások explicit hitelesítése és engedélyezése felé tereli.
Gyakorlati ellenőrzés: Tesztkörnyezetben módosítsd a fiók- vagy tranzakcióazonosítót egy hitelesített API-kérésben. Ha a szerver egy másik ügyfél objektumát adja vissza, a probléma az engedélyezési logikával van, még akkor is, ha a kérés érvényes tokent használt.
Átállás a megelőzésről a folyamatos észlelésre
Egyetlen megelőző ellenőrzés sem tökéletes, különösen nem olyan pénzügyi rendszerekben, ahol a jogos tevékenység csalásra hasonlíthat. Ezért a felderítésnek ötvöznie kell a kiberbiztonsági telemetriát a tranzakciós és azonosítási kontextussal.
Központosítsa a naplókat a hitelesítéshez, az adminisztrátori műveletekhez, az API-átjárókhoz, a felhőalapú vezérlési síkokhoz, a végpontbiztonsághoz, a fizetési folyamatokhoz, a titkos kulcsokhoz való hozzáféréshez és a magas kockázatú ügyféleseményekhez. Összefüggésbe hozhatja az olyan eseményeket, mint az új eszköz, a lehetetlen utazás, a jelszó-visszaállítás, a kedvezményezett létrehozása, a nagy átutalás, az API-kulcs létrehozása és a szokatlan adatexportálás.
Az észlelés nem függhet egyetlen statikus küszöbértéktől. Használjon viselkedési alapértékeket és kockázatértékelést, ahol azok magyarázhatók és tesztelhetők, de tartsa meg a determinisztikus kontrollokat az egyértelműen elfogadhatatlan műveletek esetében. A gépi tanulás segíthet az anomáliák rangsorolásában; nem helyettesítheti az auditnaplókat, a hozzáférés-vezérlést vagy az incidensekre adott válaszokat.
Gyakorlati ellenőrzés: Válasszon ki három támadási forgatókönyvet – ellopott rendszergazdai hitelesítő adatok, feltört ügyfélfiók és kiszivárgott szolgáltatástoken –, és ellenőrizze, hogy a monitorozása a lényeges kár bekövetkezése előtt reagálásra késztető riasztást hoz-e létre.
Harden szoftverszállítás és javításkezelés
A gyors kiadási ciklusok FinTech előnyt jelentenek, de a sebezhetőségeket is gyorsan éles környezetbe juttathatják. A biztonságnak a build és a telepítési folyamat részének kell lennie, nem pedig egy végső behatolási tesztnek a bevezetés előtt.
Vezessen leltárt az internetre néző rendszerekről, API-król, könyvtárakról, konténerekről, felhőalapú erőforrásokról és szoftverfüggőségekről. Vizsgálja meg a függőségeket és a lemezképeket, védje a CI/CD folyamatot, tekintse át az érzékeny kódútvonalakat, szükség esetén írja alá vagy ellenőrizze a build artefaktusokat, és cserélje ki a forráskódban vagy naplókban megjelenő hitelesítő adatokat. Priorizálja a sebezhetőségeket a kihasználhatóság, a kitettség, a jogosultságok és az üzleti hatás alapján, ahelyett, hogy minden CVE-t egyformán sürgősnek tekintene.
Gyakorlati teszt: Válassz ki egy fizetési szolgáltatásban használt kritikus könyvtárat, és tegyél fel négy kérdést: Hol van telepítve? Melyik verzió fut? Ki a szolgáltatás tulajdonosa? Milyen gyorsan lehet lecserélni? Ha ezek a válaszok napokig tartó manuális keresést igényelnek, akkor a sebezhetőség-kezelési folyamat túl lassú egy mindig bekapcsolt pénzügyi platform számára.
A harmadik féltől származó kockázatokat a saját támadási felületed részeként kezeld
Egy FinTech vállalkozás kiváló belső kontrollokkal rendelkezhet, mégis kudarcot vallhat, mert egy KYC-szolgáltató, fizetésfeldolgozó, felhőplatform, ügyfélszolgálati eszköz, analitikai SDK vagy menedzselt szolgáltatás veszélybe kerül vagy nem érhető el.
Ez az egyik oka annak, hogy a DORA fontos. Az EUR-Lex hivatalos DORA-összefoglalója kifejti, hogy a szabályozás az IKT-kockázatkezeléssel, az incidensjelentéssel, a rugalmassági teszteléssel és az IKT harmadik fél általi kockázattal foglalkozik. Nem minden FinTech vállalat tartozik automatikusan a hatálya alá, így a jogi alkalmazhatóság a szervezet típusától, tevékenységeitől és joghatóságától függ. A működési tanulság tágabb: a kritikus beszállítóknak mérhető biztonsági és rugalmassági követelményekre van szükségük.
Vezessen szolgáltatásfüggőségi térképet, azonosítsa a koncentrációs kockázatot, határozza meg a biztonsági kötelezettségeket a szerződésekben, tekintse át a szállítói hozzáférést, és tervezzen alternatívákat a kritikus szolgáltatásokhoz. A „szállító megfelel a követelményeknek” elve nem lehet az egyetlen kontroll. Kérdezze meg, hogy egy kiesés vagy kompromittálás hogyan befolyásolná az ügyfeleit, és mit tehet az adott szállító nélkül.
Gyakorlati ellenőrzés: Szimuláljon egy kritikus szolgáltató elvesztését 24 órán keresztül. Ha a csapat nem tudja azonosítani az érintett termékeket, adatfolyamokat, tartalék eljárásokat és ügyfélkommunikációt, a harmadik fél ellenálló képessége nem elég fejlett.
Felkészülés a zavarokra: zsarolóvírusok, DDoS és működési rugalmasság
A pénzügyi biztonság a rendelkezésre állást is veszélyezteti. Egy szolgáltatás védheti a bizalmas adatokat, és mégis kihagyhatja az ügyfeleket, ha támadók vagy technikai incidensek miatt a fizetések, a hitelesítés vagy a fiókhozzáférés elérhetetlenné válik.
Használjon réteges DDoS-védelmet, szükség esetén automatikus skálázást, sebességvezérlést, védett adminisztratív útvonalakat, hálózati szegmentálást és tesztelt feladatátvételt a kritikus komponensekhez. Tartson offline vagy logikailag elkülönített biztonsági mentéseket azokról a rendszerekről, amelyek helyreállíthatóságot igényelnek, és tesztelje a visszaállítást ahelyett, hogy csupán azt ellenőrizné, hogy a biztonsági mentési feladatok sikeresek-e.
Az incidens-elhárítási terveknek meg kell határozniuk, hogy ki izolálhatja a rendszereket, vonhat vissza tokeneket, tilthatja le az átutalásokat, veheti fel a kapcsolatot a szabályozó hatóságokkal vagy partnerekkel, őrizheti meg a bizonyítékokat, és kommunikálhat az ügyfelekkel. Az asztali gyakorlatok azért értékesek, mert még egy valódi válság előtt feltárják a döntéshozatali hiányosságokat.
Gyakorlati ellenőrzés: Végezzen el egy időzített gyakorlatot, amelyben a zsarolóvírusok egy belső identitásrendszert érintenek, miközben egy nyilvános API DDoS-támadás alatt áll. Mérje meg, mennyi időbe telik a zsarolóvírusok észlelése, elszigetelése, üzleti döntések meghozatala, a kritikus funkciók visszaállítása és a külső kommunikáció.
Az irányítást az eszközök fölé kell helyezni
A legnehezebb szint nem technikai, hanem szervezési. A biztonsági beruházások versenyeznek a termék sebességével, az ügyfélélménnyel, a bevétellel és a költségekkel. Irányítás nélkül a csapatok számos ellenőrzést megvásárolhatnak, miközben a legfontosabb kockázatokat megoldatlanul hagyják.
A 2024-ben kiadott és 2026-ban is aktuális NIST kiberbiztonsági keretrendszer 2.0 hat funkció köré szervezi a kiberbiztonságot: irányítás, azonosítás, védelem, észlelés, reagálás és helyreállítás. Az irányítás hozzáadása különösen releváns a FinTech számára, mivel a kiberbiztonságot vállalati kockázatként kell kezelni, nem csak mérnöki kérdésként.
Határozza meg a kockázatfelelősöket, a jóváhagyott kockázattűrési szinteket, a biztonsági mérőszámokat, a kivételkezelési folyamatokat, az incidenseszkalációt, valamint az igazgatósági vagy vezetőségi jelentéstételt. A szabályozási kötelezettségeket képezze le a tényleges technikai ellenőrzésekhez és bizonyítékokhoz. A szabályzatdokumentumnak nyomon követhetőnek kell lennie a rendszerkonfigurációkig, a teszteredményekig, a naplókig és a felelős tulajdonosokig.
Mi változik, amikor a mesterséges intelligencia belép a fenyegetési modellbe?
A mesterséges intelligencia felgyorsíthatja a közösségi manipulációval sújtott tartalmak előállítását, és segíthet a támadóknak automatizálni a kutatást, de a szervezeteknek óvatosnak kell lenniük a teljesen új támadási osztályokkal kapcsolatos drámai állításokkal. Az alapvető kontrollhibák gyakran ismerősek: gyenge személyazonosság-ellenőrzés, túlzott jogosultságok, bizonytalan helyreállítás, sebezhető szoftverek és gyenge monitorozás.
A biztonságosabb válasz az ellenőrzés megerősítése ahelyett, hogy minden e-mailben vagy hívásban megpróbálnánk „észleni a mesterséges intelligenciát”. Magas kockázatú műveletek esetén használjon hitelesített csatornákat, független megerősítést, tranzakciós kockázatkezelést és adathalászattal szemben ellenálló azonosítási módszereket. A mesterséges intelligencia által generált üzeneteket tekintse egy újabb oknak arra, hogy ne az írásstílusra, a hívó fél bizalmára vagy a látszólagos ismerősségre alapozza a bizalmat.
FinTech kiberbiztonság: egy önellenőrzés, amit elvégezhet
Terület
Az egészséges kontroll bizonyítéka
Figyelmeztető jel
Identitás
Adathalászattal szemben ellenálló MFA privilegizált hozzáféréshez; biztonságos helyreállítás; minimális jogosultságok
A jelszó és az SMS az egyetlen akadály a kritikus adminisztratív műveletekhez
Érzékeny adatok jelennek meg naplókban vagy rendszerekben, amelyeknek nincs egyértelmű tulajdonosa
API-k
Objektumszintű jogosultságkezelés, sebességkorlátok, erős szolgáltatásidentitás, tesztek
Az ügyfél által megadott azonosítók vagy szerepkörök szerveroldali ellenőrzések nélkül határozzák meg a hozzáférést.
Érzékelés
Az identitás, a felhő, az API és a tranzakciós események összefüggenek
A csapatok először az ügyfélpanaszok alapján fedezik fel az incidenseket
Szoftver
Eszközleltár, függőségek láthatósága, tesztelt javítási folyamat
A kritikus sebezhetőségeket nem lehet gyorsan futó szolgáltatásokhoz rendelni
Harmadik felek
Függőségi térkép, biztonsági követelmények, tartalék tervek
Senki sem tudja, mi történik, ha egy kritikus fontosságú beszállító nem érhető el.
Rugalmasság
Helyreállítási tesztek, incidensgyakorlatok, DDoS-tervezés, meghatározott döntési jogok
Léteznek biztonsági mentések, de a visszaállítást nem tesztelték
Irányítás
Kockázatkezelők, mérőszámok, kivételek, vezetői felügyelet
A megfelelőségi jelentéseket biztonsági stratégiaként kezelik
Hogyan tudhatod, hogy javul-e a biztonsági programod?
Ne csak a telepített eszközök vagy az sikeres auditok száma alapján ítélje meg a sikert. Mérje fel az eredményeket. Meg tudja-e akadályozni a szervezet a gyakori fiókátvételi útvonalakat? Gyorsan képes-e észlelni a gyanús, privilegizált tevékenységeket? Azonosítani tudja-e, hogy hol találhatók az érzékeny adatok? Ki tudja-e javítani egy kitett, kritikus szolgáltatást a megállapodás szerinti időkereten belül? Fenn tudja-e tartani az alapvető fizetési funkciókat egy szolgáltató meghibásodása esetén? Vissza tudja-e állítani a rendszereket tiszta biztonsági mentésekből? Látják-e a vezetők, hogy mely kockázatok továbbra is elfogadhatók, és miért?
Egy kiforrott FinTech biztonsági program bizonyítékokkal, nem pedig optimizmussal válaszolhat ezekre a kérdésekre. A cél nem a tökéletes megelőzés; az irreális. A cél a kompromittálás esélyének csökkentése, a támadási sugár korlátozása, ha valami rosszul sül el, a visszaélések korai észlelése, a pénzügyi adatok védelme azok életciklusa alatt, valamint a helyreállítás az ügyfelek bizalmának elvesztése nélkül.