Kezdőlap
» Hírek
»
Mesterséges intelligencia a mindennapokban: így használd biztonságosan
Mesterséges intelligencia a mindennapokban: így használd biztonságosan
A mesterséges intelligencia ma már néhány másodperc alatt képes e-mailt fogalmazni, útitervet készíteni, hosszú dokumentumot összefoglalni vagy ötleteket adni. A hétköznapi probléma nem az, hogy használjuk-e, hanem az, hogy mikor bízhatunk benne, milyen adatot adhatunk meg neki, és mikor kell megállni egy válasz elfogadása előtt. Egy gördülékenyen megfogalmazott MI-válasz ugyanis lehet hibás, egy kényelmes szolgáltatás pedig kérhet vagy feldolgozhat olyan adatot, amelyet jobb lett volna nem megosztani.
A biztonságos használathoz nincs szükség informatikusi háttérre. A legegyszerűbb módszer az, ha négy egymásra épülő szokást alakítasz ki: először megnézed, milyen eszközt használsz és mit küldesz neki; ezután csak a szükséges adatot adod meg; a kapott információt ellenőrzöd; végül nagy tétű helyzetben nem engeded, hogy az MI legyen az egyetlen döntéshozó. Az alábbi útmutató ezt a folyamatot mutatja be.
Miért lehet kockázatos egy meggyőző MI-válasz?
A generatív rendszerek nem úgy működnek, mint egy hitelesített adatbázis. A NIST generatív MI-hez készült kockázati profilja külön kockázatként kezeli a „confabulation” jelenséget: a rendszer téves vagy hamis tartalmat is előállíthat úgy, hogy azt magabiztosan, hihető formában közli. Ez érintheti a tényeket, az érvelést és akár a hivatkozásokat is. A dokumentum ezért különösen fontosnak tartja az ellenőrzést olyan helyzetekben, ahol a hibás válasz következménnyel járhat. Részletesen: NIST – Generative AI Profile.
Az adatvédelem külön kérdés. Az Európai Adatvédelmi Testület 28/2024. számú véleménye azt vizsgálja, hogyan jelenhetnek meg személyes adatok az MI-modellek fejlesztésében és használatában, és hangsúlyozza, hogy az anonimitás megítélése nem egyszerű pusztán attól, hogy egy modell nem hagyományos adatbázisként tárol információt. A magyar NAIH 2025-ben szintén közzétett MI-vel és adatvédelemmel kapcsolatos szakmai anyagokra mutató tájékoztatást. Lásd: EDPB 28/2024. vélemény és NAIH – MI és adatvédelem.
1. lépés: először az eszközt és a beállításokat ellenőrizd
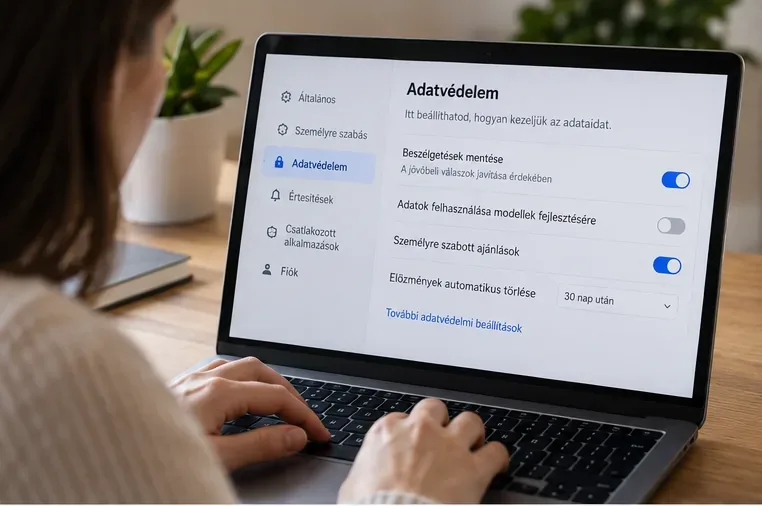
A legegyszerűbb biztonsági lépés még a kérdés elküldése előtt történik. Nézd meg, hogy az adott MI-szolgáltatás milyen adatvédelmi és előzménykezelési beállításokat kínál, használja-e a beszélgetéseidet szolgáltatásfejlesztésre, meddig őrzi meg az adatokat, és van-e lehetőség az előzmények törlésére vagy korlátozására. A pontos lehetőségek szolgáltatásonként eltérnek, ezért ne indulj ki abból, hogy minden chatbot ugyanúgy működik.
Első ellenőrzés: keresd meg az adatvédelmi, előzmény- és modellfejlesztési beállításokat, mielőtt érzékenyebb témában használnád az MI-t.
Munkahelyi használatnál ennél is fontosabb a szervezeti szabályzat. Ügyféladatot, belső szerződést, még nem nyilvános üzleti információt vagy kolléga személyes adatát ne másolj be egy nyilvános MI-szolgáltatásba csak azért, mert gyorsabb így összefoglalót kérni. Ha céges MI-megoldás áll rendelkezésre, előbb azt ellenőrizd, illetve kérdezd meg, melyik rendszer engedélyezett az adott adattípushoz.
2. lépés: csak a feladathoz szükséges adatot add meg
A következő szint az adatminimalizálás. Ha egy feladathoz nincs szükség névre, telefonszámra, lakcímre, személyi azonosítóra, bankszámlaszámra, egészségügyi leletre vagy teljes dokumentumra, hagyd ki. Gyakran elég az adatot általánosítani: „egy budapesti lakás”, „egy 30 év körüli felnőtt”, „egy kisvállalkozás”, vagy „egy háromnapos utazás”.
Jó gyakorlat: a feladatot pontosan írd le, de a szükségtelen személyes adatokat hagyd ki a promptból.
Fájl feltöltése előtt ugyanez a szabály érvényes. Ha csak egy szöveg nyelvezetét szeretnéd javítani, töröld belőle a neveket, e-mail-címeket, ügyfélszámokat és egyéb azonosítókat. Képernyőképnél figyelj a böngészőfülekre, értesítésekre, e-mail-címre és profilképre is. A „kitakarás” akkor hasznos, ha ténylegesen eltávolítja az információt, nem csak vizuálisan rátesz egy könnyen visszafejthető réteget.
Milyen feladatoknál különösen fontos az adatminimalizálás?
önéletrajz, szerződés, ügyféllevél vagy számla összefoglalása;
egészségügyi dokumentum vagy laboreredmény értelmezése;
iskolai, HR- vagy jogi iratok feldolgozása;
forráskód, belső dokumentáció vagy még nem nyilvános termékadat megosztása;
gyermekekről készült kép, hang vagy személyes információ feldolgozása.
3. lépés: a választ kezeld vázlatként, majd ellenőrizd
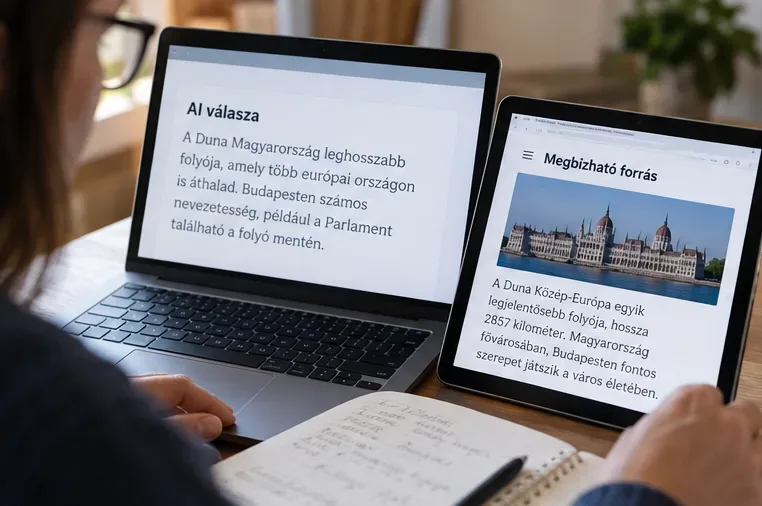
Az MI kiváló első lépés lehet ötleteléshez, összefoglaláshoz vagy egy téma áttekintéséhez. A hiba ott kezdődik, amikor a folyékony nyelvezetet automatikusan bizonyítéknak tekintjük. Ha a válasz konkrét dátumot, jogszabályt, díjat, statisztikát, címet, elérhetőséget vagy egészségügyi állítást tartalmaz, ellenőrizd az eredeti forrást.
A fontos tényeket ne ugyanazzal az MI-vel „ellenőriztesd vissza”: nyisd meg az eredeti, hiteles forrást, és vesd össze az állítást.
Az ellenőrzéshez előnyben részesítsd a hivatalos hatóságot, az eredeti kutatást, a gyártó saját dokumentációját vagy azt az intézményt, amely az adott adatért felel. Ha az MI hivatkozást ad, kattints rá, és nézd meg, hogy a forrás valóban létezik-e, ugyanazt állítja-e, és nem régi-e. Ha egyetlen állításra sem találsz eredeti forrást, jelöld bizonytalanként, ne tényként.
Hasznos munkamódszer, ha arra kéred az MI-t, hogy külön válassza szét a biztosan ismert tényeket, a feltételezéseket és azokat a pontokat, amelyekhez friss forrás szükséges. Ettől a rendszer nem válik tévedhetetlenné, de könnyebben látod, hol kell emberi ellenőrzés.
4. lépés: fontos döntésnél és sürgető helyzetben legyen külön emberi kontroll
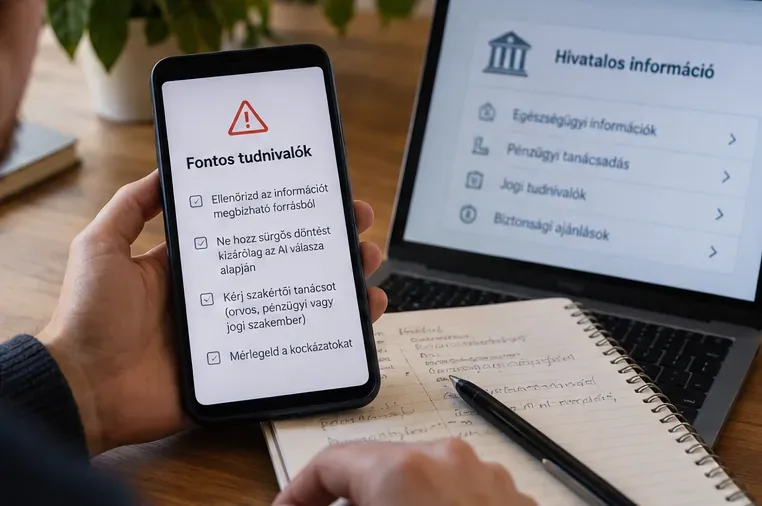
Minél nagyobb a tét, annál kevésbé érdemes egyetlen MI-válaszra támaszkodni. Egészségügyi tünet, gyógyszerelés, jogi határidő, szerződés, adózás, befektetés, hitel vagy nagy összegű vásárlás esetén az MI segíthet kérdéseket összegyűjteni és fogalmakat megérteni, de a döntést ellenőrzött forrás és szükség esetén megfelelő szakember alapján hozd meg.
Nagy tétű kérdésnél legyen második kontroll: hivatalos információ, ismert elérhetőségen történő visszaellenőrzés vagy megfelelő szakember.
A csalásoknál különösen veszélyes a sürgetés. A magyar rendőrség 2025-ös és 2026-os tájékoztatásai szerint a csalók MI-t is használhatnak megtévesztő üzenetekhez, hamis hanghoz és videóhoz. Ha egy ismerős, családtag vagy „vezető” sürgősen pénzt, kódot, belépési adatot vagy átutalást kér, ne a kapott hang vagy videó hitelességére hagyatkozz. Szakítsd meg a kapcsolatot, és keresd meg az illetőt egy korábbról ismert telefonszámon vagy más, független csatornán. További magyar példa és figyelmeztetés: Rendőrség – Harc a láthatatlan ellenféllel.
Mit jelent mindez az EU új MI-átláthatósági szabályai mellett?
Az EU AI Act több része fokozatosan válik alkalmazandóvá. A Bizottság 2026. július 20-án közzétett iránymutatása szerint a 50. cikk átláthatósági kötelezettségei 2026. augusztus 2-től alkalmazandók. Ezek többek között arra irányulnak, hogy az emberek tudják, amikor közvetlenül MI-rendszerrel lépnek kapcsolatba, valamint bizonyos esetekben az MI által generált vagy manipulált tartalom felismerhető és megfelelően jelölt legyen. A részletes szabályok a szolgáltató és a felhasználás jellegétől függenek; a magáncélú használat és a professzionális „deployer” szerep nem azonos. Hivatalos összefoglaló: Európai Bizottság – AI-átláthatósági iránymutatás.
Ez azonban nem helyettesíti a saját forráskritikát. Egy tartalom attól még lehet félrevezető, hogy jelölve van, és egy jelölés hiánya sem bizonyítja, hogy a tartalom valódi. A gyakorlati szabály továbbra is az: fontos információnál az eredetet és a tartalmat is ellenőrizd.
Gyors döntési tábla: mikor elég az MI, és mikor kell több ellenőrzés?
Feladat
Kockázat
Javasolt használat
Ötletelés, menü, ajándékötlet
Alacsony
Használd kiindulópontként, személyes adat nélkül.
E-mail vagy szöveg átírása
Alacsony–közepes
Anonimizáld a neveket és érzékeny adatokat, majd olvasd át küldés előtt.
Utazási nyitvatartás, ár, menetrend
Közepes
Ellenőrizd a szolgáltató vagy hivatalos oldal aktuális adatait.
Egészség, jog, adó, pénzügy
Magas
Használd kérdéslistához és magyarázathoz; döntéshez hivatalos forrás vagy szakember kell.
Sürgős pénzkérés hang- vagy videóhívásban
Magas
Ne fizess azonnal; ellenőrizd az illetőt független, ismert csatornán.
Önellenőrzés: öt kérdés, mielőtt az MI válaszára támaszkodsz
Szükséges volt minden megadott adat? Ha nem, töröld vagy általánosítsd a felesleges személyes és bizalmas részleteket.
Friss információról van szó? Ár, jogszabály, menetrend, termékfunkció vagy határidő esetén nézd meg a dátumot és az eredeti forrást.
Mi történik, ha a válasz téves? Ha pénzt, egészséget, jogot, tanulmányt vagy munkát érintő komoly következmény lehet, kérj második kontrollt.
Független forrás igazolja az állítást? Ne csak ugyanazt a chatbotot kérdezd meg újra; nyisd meg a hivatalos dokumentumot vagy eredeti kutatást.
Van sürgetés vagy érzelmi nyomás? Ha igen, különösen hang-, videó- vagy pénzkérésnél állj meg, és ellenőrizd a másik felet ismert elérhetőségen.
Ha erre az öt kérdésre tudatosan válaszolsz, az MI a mindennapi feladatok gyorsítója maradhat anélkül, hogy észrevétlenül átadnád neki az ellenőrzést. A biztonságos használat lényege nem az, hogy minden választ gyanakvással fogadj, hanem hogy a kockázat nagyságához igazítsd az ellenőrzés mélységét: kevés adat, világos cél, eredeti forrás, és nagy tét esetén emberi döntés.