Hol fogadják el a SZÉP-kártyát? Így találsz biztos elfogadóhelyet 2026-ban
Hol használható a SZÉP-kártya 2026-ban? Szállás, étterem, fürdő, sport és más elfogadóhelyek, plusz OTP, K&H és MBH keresési tippek.
Az online találkozók menedéket jelentettek a fejlődéshez és a tanuláshoz, de hamarosan névtelen felhasználók bombázták őket, hogy megzavarják a folyamatot és csínytevéseket hajtsanak végre. Ezt "zoombombázásnak" nevezték. Szerencsére a Google Meet új funkciója segít megelőzni ezt azáltal, hogy blokkolja a névtelen felhasználókat. Vessünk egy pillantást rá.
A zoombombázás egy olyan kifejezés, amelyet a közelmúltban fejlesztettek ki a névtelen felhasználók támadásainak leírására, akik részt vesznek a bizalmas megbeszéléseken, és megzavarják a folyamatot. Ez nagyon elterjedt volt a Zoom kezdeti napjaiban, innen ered a Zoombombing kifejezés. A zoombombázás során a csínytevők megzavarják az online találkozót bosszantó videók lejátszásával vagy trágár szavakkal.
Kapcsolódó: 12 tipp a Google Meet résztvevőinek hatékony kezeléséhez
A zoombombázás erősen elterjedtté vált az online órákon, amelyek ingyenes meghívókat küldtek minden diáknak. Míg az ingyenes meghívók azt jelentik, hogy minden diák egyetlen gombnyomással csatlakozhatott az osztályhoz, ez azt is jelentette, hogy a link birtokában bárki csatlakozhatott.
Ez oda vezetett, hogy sok nem tanuló csatlakozott az online órákhoz, ami az órák korai lemondásához vezetett. Hamarosan sok diák ezt a taktikát alkalmazta, hogy kikerüljön a leckékből. Egyszerűen megosztanák az osztálytalálkozó linkjét az interneten, ami arra késztetné a névtelen felhasználókat, hogy csatlakozzanak, és pusztítást végezzenek, aminek következtében az óra törölhető.
Összefüggő:
A Zoom számos biztonsági funkciót vezetett be, hogy megakadályozza a privát megbeszélésekhez való nem kívánt hozzáférést. Tartalmazták a felhasználók blokkolásának, a megbeszélések zárolásának, a felhasználók kirúgásának lehetőségét, és még az értekezlet jelszavas védelmét is. A legújabb fejlesztés ezen a területen a Google-tól származik.
A Google bevezetett egy új funkciót a G Suite for Education-fiókkal vagy G Suite Enterprise-fiókkal rendelkező Google Meet-felhasználók számára az oktatási előfizetők számára, amely automatikusan blokkolja a névtelen felhasználók hozzáférését az Ön megbeszéléseihez. Ez segít megelőzni a zoombombázást a Google Meetben, és biztonságosabbá teszi a megbeszéléseket.
A Google szerint az anonim felhasználók azok a felhasználók, akik nincsenek bejelentkezve Google-fiókjukba. Ez megakadályozza a nem kívánt és jogosulatlan hozzáférést az értekezletekhez és az online osztályokhoz. És még ha az elkövető be is jelentkezett a Google-fiókjába, továbbra sem tud majd csatlakozni a megbeszéléshez, mivel a Google-fiókja nem ugyanahhoz a szervezethez tartozik, mint te.
Kapcsolódó: Hogyan lehet letiltani a névtelen felhasználók letiltását a Google Meetben?
Mindaddig, amíg rendelkezik G Suite for Education-fiókkal vagy G Suite Enterprise for Education-előfizetőkkel, semmit sem kell tennie.
Ez az automatikus blokkolás funkció automatikusan engedélyezve van minden Google-felhasználó számára, akiknek oktatási és vállalati fiókja van. Azonban személyes kérést kell benyújtania a Google-nak, ha mentesülni szeretne e funkció alól.
Kapcsolódó: Hogyan lehet megakadályozni, hogy a Google Meet automatikusan blokkolja a résztvevőket?
A Google 2020. július 13-tól megkezdte ennek a funkciónak a bevezetését a Google Meet-felhasználók számára. 15 napos fokozatos bevezetési időszak áll rendelkezésre a hibák és a biztonsági hibák minimálisra csökkentése érdekében. Az, hogy ezen a 15 napon belül megkapja-e ezt a funkciót, a Google-tól függ. Rendszeresen ellenőrizheti fiókját, és megnézheti, elérhető-e az Ön számára. A Google-nak a fokozatos bevezetés sikerétől függően 2020. július 18-án vagy az előtt ki kell adnia a stabil verziót minden felhasználó számára.
Sajnos nincs megoldás a funkció korai beszerzésére, ha a Google nem vonja be Önt a fokozatos bevezetésbe. Ezt a részt folyamatosan frissítjük, ha a jövőben találunk megoldást.
Reméljük, hogy ez az útmutató segített mindent megtudni, amit tudnia kell a Google új névtelen blokkjáról a Google Meet felhasználók számára. Ha további kérdése vagy javaslata van, forduljon hozzánk bizalommal az alábbi megjegyzések részben.
Összefüggő:
Hol használható a SZÉP-kártya 2026-ban? Szállás, étterem, fürdő, sport és más elfogadóhelyek, plusz OTP, K&H és MBH keresési tippek.
CSED, GYED vagy GYES? Összefoglaljuk a 2026-os fő szabályokat, összegeket, időtartamot, munkavégzést és a leggyakoribb félreértéseket.
2026. május 1-től a hideg élelmiszer bolti vásárlása már nem fizethető általánosan SZÉP-kártyával. Éttermi, elviteles és más vendéglátási szolgáltatás viszont továbbra is lehet jogosult.
Rossz e-matrica-kategóriát választottál? Mutatjuk, mikor kell kategóriamódosítás, díjkülönbözet vagy ügyfélszolgálati egyeztetés.
Összefoglaljuk, mire használható a SZÉP-kártya 2026-ban: meddig lehetett hideg élelmiszert venni, mire jó az Aktív Magyarok zseb, és mely szolgáltatások fizethetők vele.
Mutatjuk, hogyan módosíthatja vagy egészítheti ki az eSZJA-tervezetet, mikor kell beadni, és mi a teendő jóváhagyás után.
Megmutatjuk, hol találod a NAV adóbevallási tervezetét az eSZJA-portálon, hogyan léphetsz be DÁP-pal vagy Ügyfélkapu+-szal, és mit ellenőrizz.
A DÁP-pal már beléphetsz állami és piaci szolgáltatókhoz, kérhetsz igazolásokat, foglalhatsz időpontot, aláírhatsz dokumentumokat és autót is adhatsz-vehetsz.
A DÁP a Digitális Állampolgárság Program rendszere. Nézd meg, mire használható 2026-ban, hogyan működik, mi kell hozzá, és mik a jelenlegi korlátai.
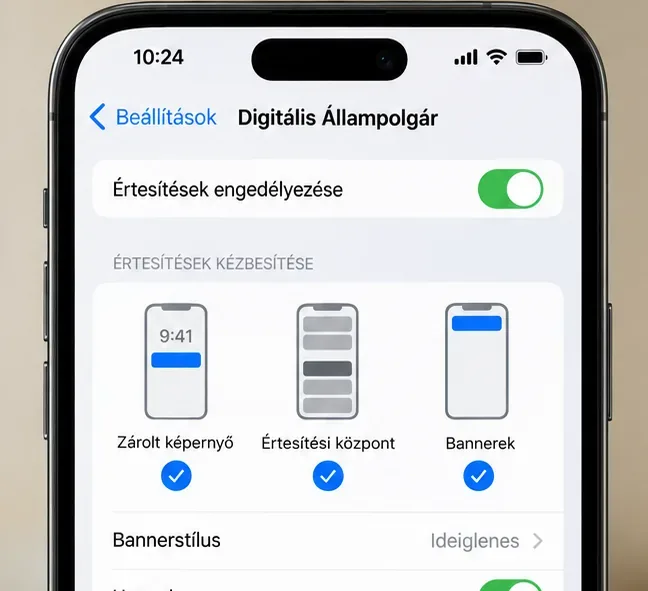
Nem jelennek meg a DÁP értesítései? Mutatjuk, mit érdemes ellenőrizni iPhone-on és Androidon, és mikor lehet szolgáltatási vagy alkalmazásoldali ok.