GYED, GYES és CSED – mi a különbség, és melyik mikor jár?
CSED, GYED vagy GYES? Összefoglaljuk a 2026-os fő szabályokat, összegeket, időtartamot, munkavégzést és a leggyakoribb félreértéseket.
Az adatvédelmet már néhány éve felkapják. Az aktív számítógépes bűnözők és katalitikus hackelési technikáik miatt nagyon nehéz lépést tartani a technológiával és megvédeni az adatokat.
Minden bizonnyal láttuk, hogy hackerek és kiberbűnözők rendkívül fejlett technikákat alkalmaznak az érzékeny adatokhoz való jogosulatlan hozzáférés érdekében. A kiberbiztonsági cégek minden évben megpróbálják szigorítani a biztonságot, de ezek a huncut hackerek találnak egy-két kiskaput, amelyek nehéz helyzetbe hozhatnak bennünket.
Az ügyfelekkel és az ügyfelekkel kapcsolatos információk kezelése létfontosságú bármely vállalkozás működtetéséhez. Az információk biztonságban tartása azonban nehéz feladat, különösen a kisvállalkozások számára. A legtöbb kisvállalkozás nem áll készen az ellentámadásokra a hackerek információs rendszerekből történő adatkinyerésére irányuló lépései miatt.
Nem arról van szó, hogy nincsenek tisztában a hackerek jelenlétével, nem gondolják, hogy a hackerek célba vehetik a cégüket, mivel az kicsi. Emellett az IT-költségvetés kiberbiztonságra költése nem tűnik bölcs dolognak számukra.
Éppen ellenkezőleg, a kisvállalkozások vonzóak és könnyű célpontok a hackerek számára, mivel nem vesznek fáradságot a kiberbiztonságba való befektetéssel. Egyes kisvállalkozások külső szolgáltatók lehetnek nagyobb cégek számára, és bejárati kapukká válhatnak a hackerek számára, hogy mindkettőt teljesen megsemmisítsék.
Éppen ezért kicsik vagy nagyok, függetlenül attól, hogy mekkora vállalkozásról van szó, létfontosságú, hogy befektessenek a kiberbiztonságba, és felvilágosítsák alkalmazottaikat az adatok kezelése során betartandó kockázatokról és óvintézkedésekről.
Bindu Sundaresan, az AT&T vezető biztonsági szakembere elmondta:
“ I find that most small businesses don’t understand the impact of a cybersecurity breach outside of their business. They’re basically a pawn in a larger game. Think about the importance of this data and what could happen if the hacker got his or her hands on it and how is that going to affect your overall business model.”
Olvassa el még: -
Az adatok védelme és hogyan érinti Önt Van egy közösség, amely hidegen tartja az olyan eseményeket, mint a Cambridge Analytica legutóbbi vitája. Szeretne tudni a...
A lényeg az adatbiztonság fontos, és a kisvállalkozások az alapvető kiberbiztonság mellett dönthetnek.
Ma, az adatvédelmi napon az „adatvédelem és az adatok védelme” mantrává kell válnia mindenki számára, legyen az kis- vagy nagyvállalkozás. Minden évben megrendezésre kerül az Adatvédelmi Nap mottója, hogy felhívják a figyelmet az adatvédelem és az információk védelme fontosságára.
Ezért felsoroltunk néhány fontos tippet a rendszer védelméhez, valamint az ügyfelek és ügyfelek adatainak védelméhez.
1. tipp: Ha adatokat halmoz fel, védje meg azokat. Javasoljuk, hogy kövesse a biztonsági intézkedéseket annak érdekében, hogy az alkalmazottak és ügyfelek adatai védve maradjanak az illetéktelen hozzáféréstől.
2. tipp: Tudnia kell, hogy mit óv meg. Tudnia kell a birtokában lévő összes személyes információról, például arról, hogy azokat hol tárolják, hogyan használja fel, kinek van hozzáférése az információhoz. Nézze meg az összes eszközét, és azt, hogy miért érdekelhetik a hackerek.
3. tipp: Erős adatvédelmi szabályzat. Az ügyfeleknek képesnek kell lenniük rád bízni információikat. Biztosítania kell, hogy adatvédelmi szabályzata elmagyarázza, hogyan védi adataikat. Legyen átlátható az ügyfelek felé, amikor a felhalmozott fogyasztói adatokról van szó, és mi a célja ennek. Ha őszinte, akkor az ügyfelek könnyen megbízhatnak Önben, hogy biztonságban tartja az adatokat.
4. tipp: Soha ne gyűjtsön felesleges adatokat. Nagyobb célpont lehet, ha több bizalmas adata van. Soha ne használjon társadalombiztosítási számot vagy más érzékeny információt az ügyfél azonosítására, inkább kérjen bejelentkezési adatokat. Ne tartson magánál személyes adatokat.
5. tipp: Soha ne becsüld le a fenyegetést. A kisvállalkozások többsége úgy véli, hogy csak a nagyobb cégeket veszik célba a hackerek. Azonban sok olyan eset van, amikor a kisvállalkozásokat több ezer dollárral csalták meg a hackerek.
6. tipp: Használjon különféle biztonsági rétegeket. Minél több réteged van, annál nehezebben tudnának hackerek hatni rád. Használjon spamszűrőket a rosszindulatú programok és az adathalász csalások elkerülésére. E-mailje biztonságban tartása, mivel ez a legegyszerűbb módja az áldozattá válásnak. Használjon tűzfalat az érzékeny adatok védelmére.
Olvassa el még: -
Új változások a Facebookon az adatvédelem felé Van fiókod a Facebookon? Ha igen, olvassa el és tudjon meg többet az adatvédelmi változtatásokról...
7. tipp: Védekezzen a mobileszközök kockázatai ellen. Nem számít, hogy a technológia (laptopok, okostelefonok) növeli a termelékenységet és a rugalmasságot, könnyen felhasználható bizalmas információk ellopására. Tájékoztassa az alkalmazottakat és a partnereket a biztonságuk megőrzésének fontosságáról.
8. tipp: Szokjon rá, hogy minden új eszközt átvizsgáljon. Soha ne használjon külső eszközt rosszindulatú programok vagy vírusok keresése nélkül.
9. tipp: Tartsa tisztán a gépet. A készüléken mindig a legújabb biztonsági szoftverrel, az operációs rendszer legfrissebb verziójával és a webböngésző legfrissebb verziójával kell rendelkeznie . Így megvédheti rendszerét a rosszindulatú programoktól, vírusoktól és egyéb rosszindulatú fenyegetésektől. Kapcsolja be az automatikus frissítéseket is, ha elérhetők, hogy soha ne legyen sebezhető a fenyegetésekkel szemben.
10. tipp: Nevelje alkalmazottait. Az ügyfél adatainak kezelői a munkavállalók. Ezért gondoskodni kell arról, hogy mindig naprakészek legyenek a biztonsági taktikákkal, például a csalási programokkal. Ezenkívül mindig ügyelniük kell arra, hogy az adatokat soha ne kezeljék rosszul.
Tehát néhány dolog, amit szem előtt kell tartanod, hogy ne ess hackerek csapdájába.
Tetszett a cikk? Ha igen, akkor megoszthatja gondolatait az alábbi megjegyzések részben.
CSED, GYED vagy GYES? Összefoglaljuk a 2026-os fő szabályokat, összegeket, időtartamot, munkavégzést és a leggyakoribb félreértéseket.
2026. május 1-től a hideg élelmiszer bolti vásárlása már nem fizethető általánosan SZÉP-kártyával. Éttermi, elviteles és más vendéglátási szolgáltatás viszont továbbra is lehet jogosult.
Rossz e-matrica-kategóriát választottál? Mutatjuk, mikor kell kategóriamódosítás, díjkülönbözet vagy ügyfélszolgálati egyeztetés.
Összefoglaljuk, mire használható a SZÉP-kártya 2026-ban: meddig lehetett hideg élelmiszert venni, mire jó az Aktív Magyarok zseb, és mely szolgáltatások fizethetők vele.
Mutatjuk, hogyan módosíthatja vagy egészítheti ki az eSZJA-tervezetet, mikor kell beadni, és mi a teendő jóváhagyás után.
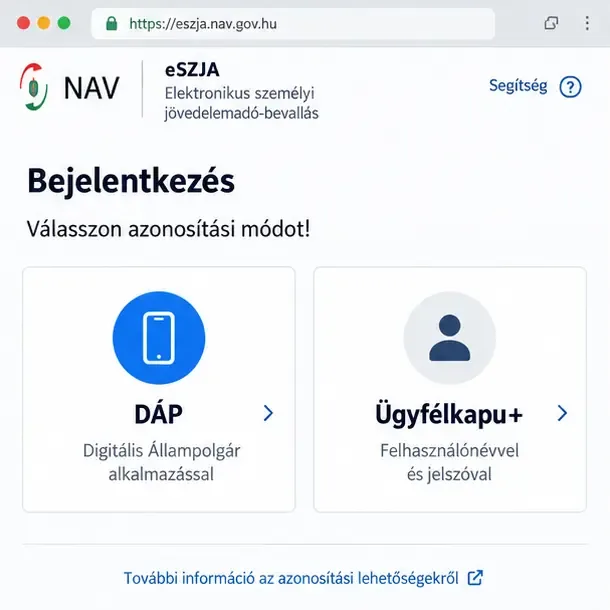
Megmutatjuk, hol találod a NAV adóbevallási tervezetét az eSZJA-portálon, hogyan léphetsz be DÁP-pal vagy Ügyfélkapu+-szal, és mit ellenőrizz.
A DÁP-pal már beléphetsz állami és piaci szolgáltatókhoz, kérhetsz igazolásokat, foglalhatsz időpontot, aláírhatsz dokumentumokat és autót is adhatsz-vehetsz.
A DÁP a Digitális Állampolgárság Program rendszere. Nézd meg, mire használható 2026-ban, hogyan működik, mi kell hozzá, és mik a jelenlegi korlátai.
Nem jelennek meg a DÁP értesítései? Mutatjuk, mit érdemes ellenőrizni iPhone-on és Androidon, és mikor lehet szolgáltatási vagy alkalmazásoldali ok.
GYED vagy GYES? Ismerd meg a jogosultsági feltételeket, időtartamot, összegeket, munkavégzési szabályokat és az igénylés menetét 2026-ban.