- A Windows 10-es PC-k csak UEFI firmware alatt használhatják a Secure Boot funkciót, a korábbi BIOS alatt nem.
- Ha a rendszer már UEFI-t használ, akkor csak engedélyeznie kell a Secure Boot funkciót a firmware-beállításokban. Ha a rendszer BIOS-t (régi) használ, akkor a rendszermeghajtót MBR-ről GPT-re kell konvertálni, UEFI módba kell váltani, majd engedélyeznie kell a Secure Boot funkciót.
Windows 10 rendszeren a Secure Boot engedélyezése kissé bonyolult lehet elmagyarázni, mivel az operációs rendszer futtatható Unified Extensible Firmware Interface (UEFI) vagy régebbi Basic Input/Output System (BIOS) firmware-en.
Ha az eszköz már UEFI-t használ , egyszerűen hozzáférhet a firmware-hez, és engedélyezheti a biztonsági funkciót.
Másrészről, ha a számítógép BIOS-t használ , további lépéseket kell tennie a jelenlegi partícióstílus Master Boot Record (MBR) formátumról GUID partíciós táblára (GPT) való konvertálásához, mielőtt BIOS-ról UEFI-re váltana, és engedélyezné a biztonságos rendszerindítást Windows 10 rendszeren.
Mi az a biztonságos rendszerindítás?
A Secure Boot egy UEFI firmware biztonsági funkció, amely csak megbízható szoftverek betöltését engedélyezi indításkor, védelmet nyújtva a rendszerindítási szintű kártevők (például bootkitek, rootkitek és – jelen esetben – játékbeli csalórendszerek) ellen. Bár a Windows 11 ajánlja a Secure Boot funkciót, alapértelmezés szerint nincs mindig engedélyezve.
Miért kell bekapcsolni a Biztonságos Boot funkciót?
Windows 10 rendszeren nem kötelező bekapcsolni a Biztonságos rendszerindítást az operációs rendszer telepítéséhez, de ajánlott összetevő, mivel ma már egyre több alkalmazás igényli. Ez egyben bevett gyakorlat is, amely segít megvédeni a számítógépet a rosszindulatú programoktól és a rootkitektől, amelyek megfertőzhetik a rendszerindítási folyamatot.
Például, ha gamer géped van, egyes játékok (például a Battlefield 6) biztonságos rendszerindítást igényelnek, hogy megfeleljenek a kötelező csalásvédelmi követelménynek .
Miért kell kikapcsolni a Biztonságos Bootolást?
Ritka esetekben a Biztonságos rendszerindítás engedélyezése ütközhet régebbi hardverekkel vagy nem Windows operációs rendszerekkel. Ilyen esetekben előfordulhat, hogy ideiglenesen le kell tiltani (vagy kikapcsolva kell tartani). Az optimális biztonság érdekében azonban általában ajánlott engedélyezve tartani.
Ebben az útmutatóban végigvezetlek a Biztonságos Rendszerindítás bekapcsolásának lépésein a Windows 10 rendszeren.
Biztonságos rendszerindítás engedélyezése Windows 10 rendszeren (UEFI)
Ha modern hardveren futtatod a Windows 10-et, előfordulhat, hogy a számítógéped már használja az UEFI-t, ami azt is jelenti, hogy a jelenlegi beállításod a GPT partícióstílust használja.
Ennek eredményeként csak azt kell megerősítenie, hogy engedélyezve van-e a Biztonságos rendszerindítás, majd folytatnia kell a lépéseket, ha le van tiltva.
1. Ellenőrizze, hogy a Biztonságos rendszerindítás be van-e kapcsolva
Annak ellenőrzéséhez, hogy a Windows 10 rendszerű számítógépe használja-e az UEFI-t és a Secure Boot-ot, kövesse az alábbi lépéseket:
-
Nyissa meg a Start menüt .
-
Keresse meg a Rendszerinformációk kifejezést , és kattintson a legfelső találatra az alkalmazás megnyitásához.
-
Kattintson a bal oldali panelen található Rendszerösszefoglaló elemre .
-
Ellenőrizd a „BIOS Mode” információkat, és győződj meg róla, hogy UEFI- re van állítva .
Gyors megjegyzés: Ha a Legacy értékre van állítva , az eszköz a BIOS használatára van konfigurálva , ami nem kompatibilis a Secure Boot funkcióval .
-
Ellenőrizze a „Biztonságos rendszerindítási állapot” információkat, és győződjön meg arról, hogy a funkció be van kapcsolva. (Ha nem, akkor manuálisan kell engedélyeznie az opciót.)
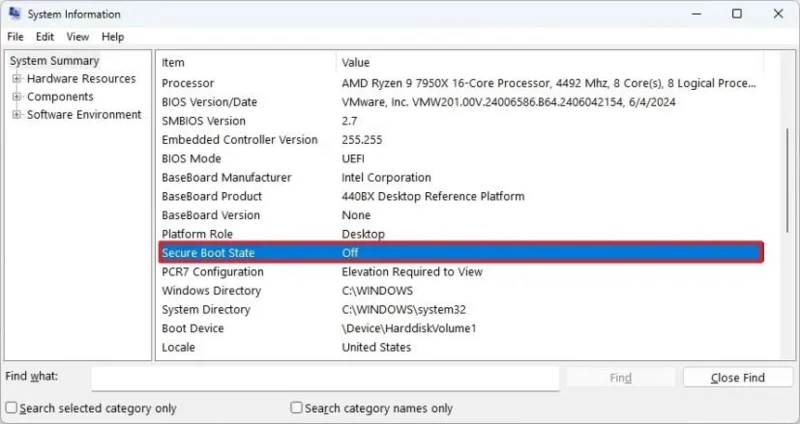
Miután elvégezte a lépéseket, ha a rendszer UEFI firmware-típust használ, engedélyezheti a biztonságos rendszerindítást a számítógépen. Ha a régi BIOS-t használja, akkor a meghajtót MBR-ről GPT-re kell konvertálnia, mielőtt BIOS-ról UEFI-re váltana, majd engedélyezné a biztonságos rendszerindítást.
2. Kapcsolja be a biztonságos rendszerindítást az UEFI-n
Ha a számítógép UEFI-t használ, a következő lépésekkel engedélyezheti a biztonságos rendszerindítást:
-
Nyissa meg a Beállításokat .
-
Kattintson a Frissítés és biztonság elemre .
-
Kattintson a Helyreállítás oldalra.
-
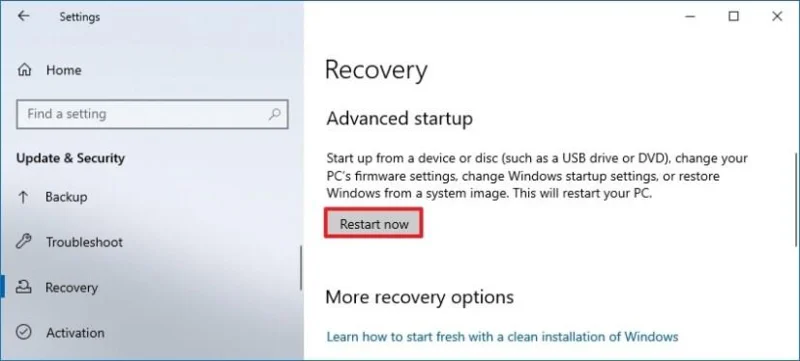
Kattintson az Újraindítás most gombra a „Speciális indítás” szakasz alatt.
-
Kattintson még egyszer az Újraindítás most gombra.
-
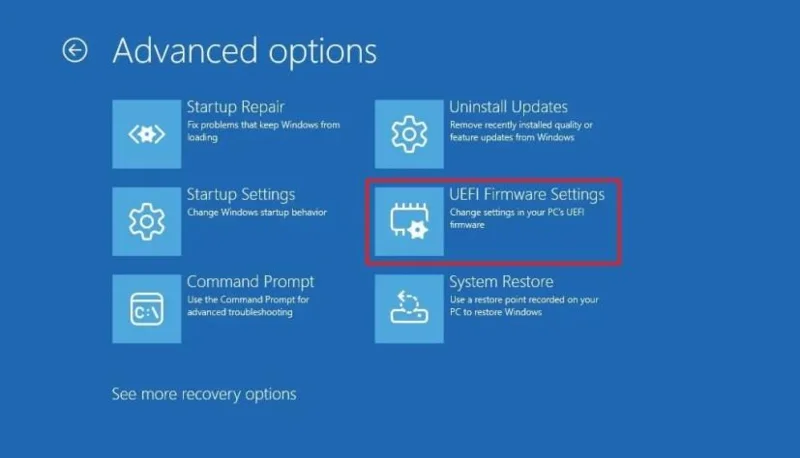
Kattintson a Hibaelhárítás gombra .
-
Kattintson a Speciális beállítások elemre .
-
Kattintson az „UEFI firmware beállítások” opcióra.
-
Kattintson az Újraindítás gombra.
-
Nyissa meg a speciális , biztonsági vagy rendszerindítási beállítások oldalt, az alaplaptól függően.
-
Válassza a „Biztonságos rendszerindítás” lehetőséget, majd az Engedélyezett lehetőséget.
A lépések elvégzése után a biztonsági funkció engedélyezve lesz a számítógépén.
Biztonságos rendszerindítás engedélyezése Windows 10 rendszeren (BIOS)
Ha a régi BIOS-t használod, akkor a meghajtópartíció stílusát MBR-ről GPT-re kell konvertálnod, mielőtt BIOS-ról UEFI-re váltanál és engedélyeznéd a Secure Boot-ot.
A lépések végrehajtásakor módosítani fogja a tárolási struktúrát. A GPT stílusra váltás után a számítógépe addig nem fog elindulni , amíg a firmware típusát UEFI- re nem állítja . Ha nem biztos benne, hogy az eszköze támogatja-e a firmware típusának váltást, javasoljuk, hogy a folytatás előtt ellenőrizze a gyártó támogatási webhelyét (online kereséssel az eszköz márkájára és modelljére).
Figyelmeztetés: A partícióstílus módosítása helytelenül súlyos problémákat okozhat. Feltételezzük, hogy tudja, mit csinál, és a folytatás előtt készített egy rendszermentést .
1. Ellenőrizze a Windows 10 partícióstílusát
A meghajtó partíciós stílusának ellenőrzéséhez Windows 10 rendszeren kövesse az alábbi lépéseket:
-
Nyissa meg a Start menüt .
-
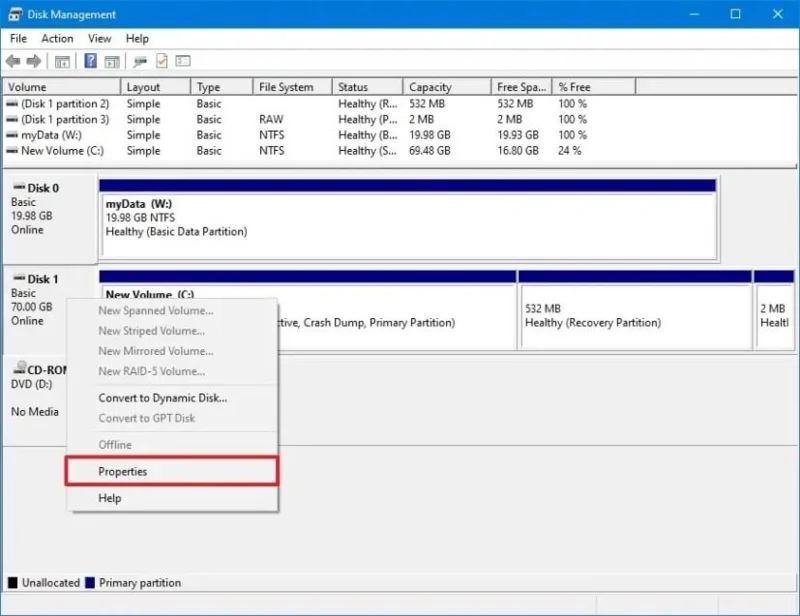
Keresse meg a Lemezkezelés kifejezést , és kattintson a legfelső találatra az alkalmazás megnyitásához.
-
Kattintson a jobb gombbal a lemezre (ne a partícióra), és válassza a Tulajdonságok lehetőséget.
-
Kattintson a Kötetek fülre.
-
A „Partícióstílus” mezőben ellenőrizze, hogy a meghajtó „Master Boot Record (MBR)” vagy „GUID Partition Table (GPT)” stílusban van-e formázva.
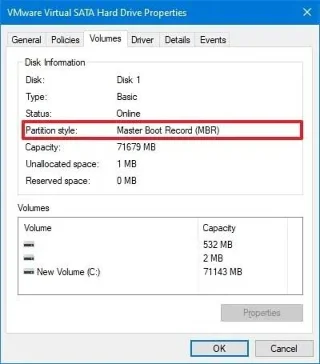
Miután elvégezte a lépéseket, megerősítheti a partícióstílust az aktuális beállításán.
A GPT partícióstílus általában nem kompatibilis azokkal a rendszerekkel, amelyek hagyományos, régebbi BIOS-t használnak a rendszerindításhoz. Ha a számítógépe a régebbi firmware-t használja, valószínű, hogy a partíció már MBR-re van állítva, és átalakításra van szükség.
2. MBR partíció konvertálása GPT stílusra
A partícióstílus MBR-ről GPT-re konvertálásához Windows 10 rendszeren kövesse az alábbi lépéseket:
-
Nyissa meg a Beállításokat .
-
Kattintson a Frissítés és biztonság elemre .
-
Kattintson a Helyreállítás gombra .
-
Kattintson az Újraindítás most gombra a „Speciális indítás” szakasz alatt.
-
Kattintson a Hibaelhárítás gombra .
-
Kattintson a Speciális beállítások elemre .
-
Kattintson a Parancssor lehetőségre.
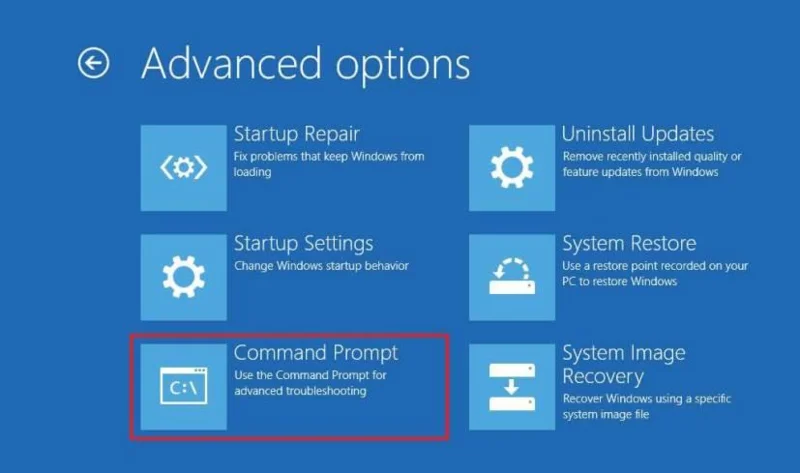
-
Válassza ki a rendszergazdai fiókját, és jelentkezzen be a hitelesítő adataival (szükség szerint).
-
Írja be a következő parancsot annak ellenőrzéséhez, hogy a meghajtó konvertálható-e, majd nyomja meg az Enter billentyűt :
mbr2gpt /validate
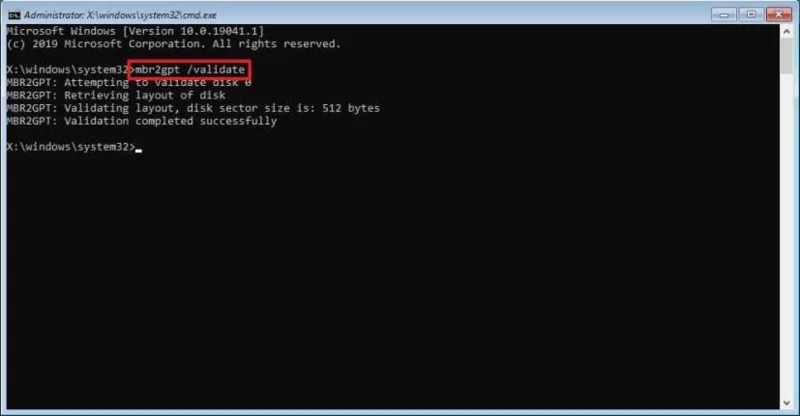
-
Írja be a következő parancsot a rendszermeghajtó MBR-ből GPT-vé konvertálásához, és nyomja meg az Enter billentyűt :
mbr2gpt /convert
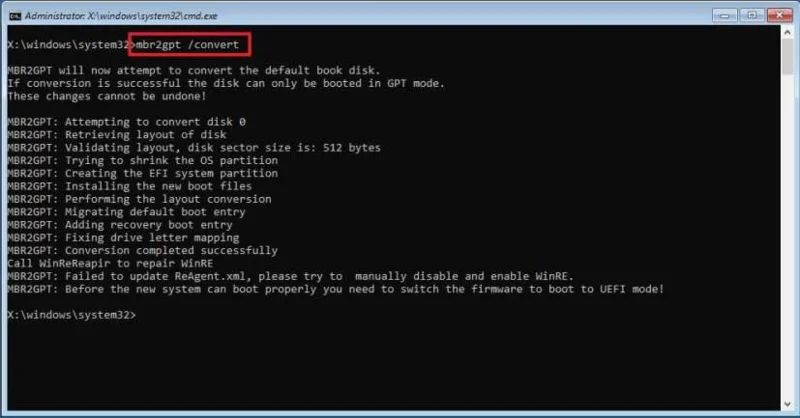
-
Írja be a következő parancsot a konzol bezárásához, majd nyomja meg az Enter billentyűt :
kijárat
-
Kattintson a Számítógép kikapcsolása lehetőségre.
Az mbr2gpt parancssori eszköz használatakor csak a rendszermeghajtó konvertálódik GPT-vé, kivéve, ha módosítja a parancsot, és megadja, hogy mely meghajtókat kell konvertálni.
3. Váltson BIOS-ról UEFI-re Windows 10 rendszeren
A BIOS-ról az UEFI-re való váltáshoz Windows 10 számítógépen kövesse az alábbi lépéseket:
-
Kapcsolja be és indítsa el a firmware-t.
Gyors megjegyzés: A firmware-beállítások elérésének és módosításának lépései gyártónként és számítógépmodellenként eltérőek lehetnek. Javasoljuk, hogy a részletesebb információkért tekintse meg az eszköz gyártójának támogatási webhelyét. A firmware-t azonban általában a rendszerindítás során a Delete , az Esc billentyű vagy a funkcióbillentyűk egyikének megnyomásával érheti el .
-
Az alaplaptól függően navigáljon a rendszerindítási sorrend , a speciális vagy a rendszerindítási beállítások oldalra.
-
Kapcsold ki a régi BIOS-t , és engedélyezd az UEFI módot.
-
Mentse el a beállításokat
-
Kapcsold ki a számítógépet.
Miután elvégezte a lépéseket, az utolsó lépés a Secure Boot engedélyezése a firmware-ben.
4. Engedélyezze a biztonságos rendszerindítást az UEFI-ben
A Secure Boot engedélyezéséhez az UEFI-n belül Windows 10 rendszeren, kövesse az alábbi lépéseket:
-
Kapcsold be és indítsd el a firmware-t (újra).
-
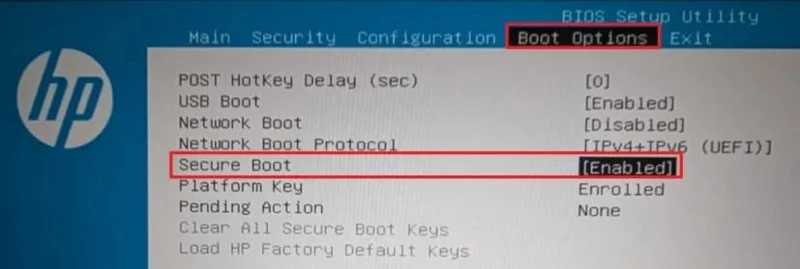
Az alaplaptól függően navigáljon a speciális , biztonsági vagy rendszerindítási beállítások oldalra.
-
Válassza a „Biztonságos rendszerindítás” lehetőséget, majd az Engedélyezett lehetőséget.
-
Mentse el a beállításokat
-
Indítsa újra a számítógépet.
A lépések elvégzése után a számítógépnek megfelelően kell elindulnia, engedélyezve a Biztonságos rendszerindítás funkciót.
A Biztonságos rendszerindítás mellett, ha Windows 10 rendszert használ, előfordulhat, hogy manuálisan kell engedélyeznie a TPM 2.0 biztonsági funkciót .







