Početna
» New Trends
»
Cybersecurity in the FinTech Era: Protecting Financial Data Against Modern Threats
Cybersecurity in the FinTech Era: Protecting Financial Data Against Modern Threats
A customer reports a login alert they do not recognize. At the same time, a payment API starts returning errors, the fraud team sees unusual transfers, and a cloud provider posts a service incident. For a modern FinTech company, these are not separate problems. Identity, payments, APIs, mobile apps, vendors, and always-on infrastructure are tightly connected, so one weak control can become a financial-data breach, account takeover, or outage within minutes.
That is the practical cybersecurity problem in the FinTech era: speed and connectivity create customer value, but they also widen the attack surface. The most useful response is not to buy a single “AI security” product or to treat compliance as the finish line. It is to build protection in layers, starting with high-impact basics and moving toward architecture, resilience, and governance.
There are also two verified regulatory changes that matter in 2026. The EU’s Digital Operational Resilience Act, or DORA, has applied since January 17, 2025, bringing a stronger focus on ICT risk management, incident handling, resilience testing, and third-party technology risk for in-scope financial entities. In payments, PCI DSS v4.0.1 is the supported PCI DSS version, and the future-dated v4.x requirements became effective on March 31, 2025. Those changes reinforce a broader point: protecting financial data now includes operational resilience, supplier risk, secure software, and evidence that controls work in practice.
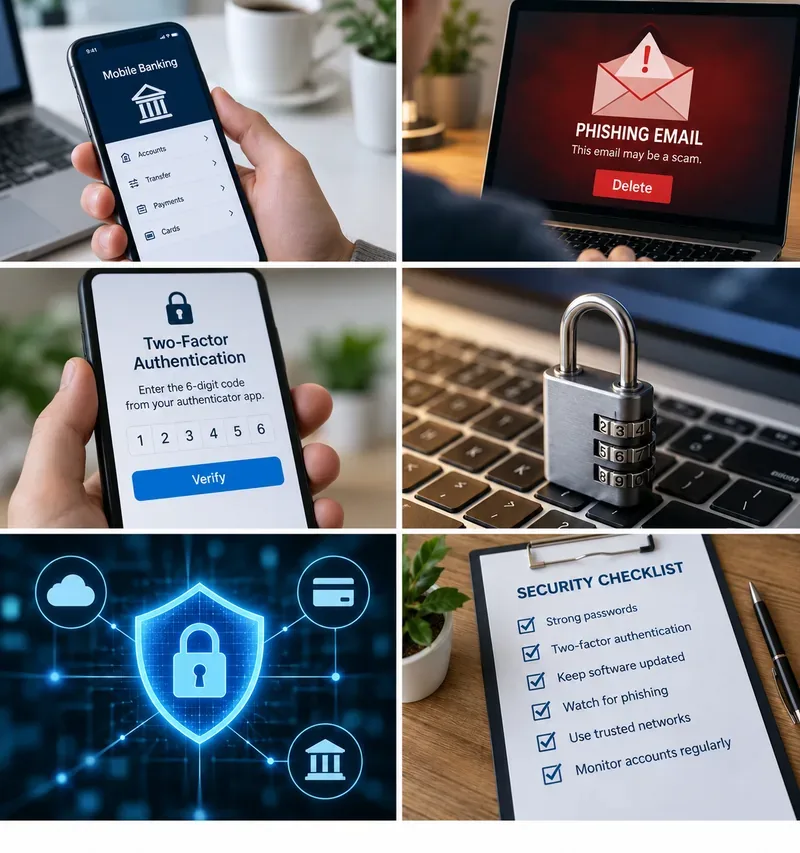
Modern FinTech security depends on layers: safer authentication, phishing resistance, protected devices and networks, and continuous monitoring rather than a single defensive control.
Why FinTech systems attract modern attackers
FinTech combines several characteristics attackers value: money movement, identity data, payment credentials, high transaction velocity, internet-facing APIs, mobile apps, cloud infrastructure, and integrations with banks, processors, KYC vendors, analytics services, and SaaS platforms. A successful compromise can produce immediate financial gain or valuable data for later fraud.
The threat picture is not limited to classic “hackers stealing a database.” The ENISA Threat Landscape 2025 found DDoS to be the dominant incident type across the EU dataset and ransomware to remain among the most impactful threats. ENISA also reported phishing and vulnerability exploitation as leading intrusion access points. Its dedicated finance-sector threat landscape describes significant pressure from DDoS, data-related attacks, ransomware, and financially motivated actors.
For a FinTech operator, that translates into five recurring risk families: stolen identities and account takeover; insecure APIs and applications; ransomware or destructive intrusion; service disruption such as DDoS; and compromise through a third party or software supply chain.
Start with the easiest high-value controls: identity and access
The simplest place to reduce risk is authentication. Password reuse, phishing, stolen session cookies, weak account recovery, and overprivileged internal accounts remain dangerous because they can bypass expensive network defenses.
Require multifactor authentication for employees, administrators, sensitive customer actions, and high-risk account recovery flows. Where practical, move privileged and workforce access toward phishing-resistant methods such as FIDO/WebAuthn. CISA’s MFA guidance explicitly recommends phishing-resistant MFA as the target and identifies FIDO/WebAuthn as the widely available phishing-resistant approach.
MFA alone is not enough. A strong identity layer also includes short-lived sessions for sensitive operations, reauthentication for high-value transfers or profile changes, device and risk signals, rate limits, secure recovery, and least-privilege access for staff and services.
Practical check: Ask whether an attacker who steals a password can reset MFA, add a new beneficiary, create an API key, or change a payout account without a second independent verification. If the answer is yes, the weak point is the transaction and recovery design, not just the login screen.
Reduce the amount of financial data you expose
Encryption is essential, but data minimization is often the stronger first move. Data that is never collected, or is deleted when no longer needed, cannot be stolen from your production database later.
Classify customer and payment data by sensitivity. Separate authentication secrets, cardholder data, identity documents, bank-account information, transaction histories, and internal risk signals. Encrypt sensitive data in transit and at rest using managed key systems, but also restrict who and what can decrypt it. Tokenization can reduce direct exposure of payment data in systems that do not need the original value.
For organizations handling cardholder data, use the current PCI Security Standards Council document library to confirm the applicable PCI DSS v4.0.1 requirements instead of relying on an old checklist. PCI SSC states that v4.0.1 is the supported revision and that the previously future-dated requirements became effective March 31, 2025.
Practical check: Trace one card number or bank-account identifier from customer entry to every database, log, queue, backup, analytics system, support tool, and vendor. If you cannot map where it travels, you cannot confidently protect or delete it.
Secure APIs as if every client is hostile
FinTech proizvodi su po dizajnu prepuni API-ja. Mobilne aplikacije, integracije trgovaca, veze otvorenog bankarstva, mehanizmi za otkrivanje prijevara, interni mikroservisi i partnerske platforme razmjenjuju osjetljive podatke putem API-ja. To pogreške u autorizaciji čini posebno opasnima.
OWASP API Security Top 10 2023 ističe neispravnu autorizaciju na razini objekta i neispravnu autentifikaciju među ključnim API rizicima. Jednostavno rečeno, API ne smije pretpostavljati da je korisniku, budući da je autentificiran, dopušten pristup bilo kojem računu, transakciji, dokumentu ili identifikatoru objekta koji može poslati.
Provedite autorizaciju na strani poslužitelja za svaki osjetljivi objekt i radnju. Nemojte vjerovati ID-ovima računa, ID-ovima kupaca, vrijednostima uloga, cijenama ili ograničenjima prijenosa koje daje klijent. Primijenite validaciju sheme, ograničavanje brzine, zaštitu od ponavljanja gdje je to relevantno, kratkotrajne vjerodajnice, sigurnu tajnu pohranu i snažan identitet između usluga. Držite administrativne i interne API-je podalje od javnog interneta osim ako je izloženost zaista potrebna.
NIST-ove smjernice za Zero Trust Architecture ovdje su korisne jer prebacuju povjerenje s mrežne lokacije prema eksplicitnoj autentifikaciji i autorizaciji korisnika, uređaja, usluga i resursa.
Praktična provjera: U testnom okruženju promijenite identifikator računa ili transakcije u autentificiranom API zahtjevu. Ako poslužitelj vrati objekt drugog korisnika, problem je u logici autorizacije, čak i ako je zahtjev koristio valjani token.
Prijelaz s prevencije na kontinuirano otkrivanje
Nijedna preventivna kontrola nije savršena, posebno u financijskim sustavima gdje legitimna aktivnost može nalikovati prijevari. Stoga otkrivanje treba kombinirati telemetriju kibernetičke sigurnosti s kontekstom transakcija i identiteta.
Centralizirajte zapisnike za autentifikaciju, administratorske radnje, API pristupnike, ravnine upravljanja u oblaku, sigurnost krajnjih točaka, tokove plaćanja, pristup tajnama i događaje visokog rizika za korisnike. Povežite događaje kao što su novi uređaj, nemoguće putovanje, resetiranje lozinke, stvaranje korisnika, veliki prijenos, stvaranje API ključa i neobičan izvoz podataka.
Detekcija ne bi trebala ovisiti o jednom statičkom pragu. Koristite osnovne vrijednosti ponašanja i bodovanje rizika tamo gdje su objašnjive i testirane, ali zadržite determinističke kontrole za očito neprihvatljive radnje. Strojno učenje može pomoći u određivanju prioriteta anomalija; ne bi trebalo zamijeniti revizijske tragove, kontrole pristupa ili odgovor na incidente.
Praktična provjera: Odaberite tri scenarija napada - ukradene administratorske vjerodajnice, kompromitirani korisnički račun i procurili servisni token - i provjerite stvara li vaš nadzor upozorenje na djelovanje prije nego što dođe do materijalne štete.
Pojačajte isporuku softvera i upravljanje zakrpama
Brzi ciklusi objavljivanja su prednost FinTech-a, ali također mogu brzo prenijeti ranjivosti u produkciju. Sigurnost mora biti dio procesa izgradnje i implementacije, a ne konačni test penetracije prije lansiranja.
Održavajte inventar sustava, API-ja, biblioteka, kontejnera, resursa u oblaku i ovisnosti softvera povezanih s internetom. Skenirajte ovisnosti i slike, zaštitite CI/CD cjevovod, pregledajte osjetljive puteve koda, potpišite ili provjerite artefakte izgradnje gdje je to prikladno i rotirajte vjerodajnice koje se pojavljuju u izvornom kodu ili zapisnicima. Dajte prioritet ranjivostima na temelju iskoristivosti, izloženosti, privilegija i utjecaja na poslovanje umjesto da svaku CVE tretirate kao jednako hitnu.
Praktična provjera: Odaberite kritičnu biblioteku koja se koristi u platnoj usluzi i postavite četiri pitanja: Gdje je implementirana? Koja verzija se izvodi? Tko je vlasnik usluge? Koliko brzo je možete zamijeniti? Ako ti odgovori zahtijevaju dane ručnog pretraživanja, proces upravljanja ranjivostima je prespor za stalno dostupnu financijsku platformu.
Tretirajte rizik treće strane kao dio vlastite površine za napad
FinTech tvrtka može imati izvrsne interne kontrole, a ipak propasti jer je KYC pružatelj usluga, procesor plaćanja, cloud platforma, alat za korisničku podršku, analitički SDK ili upravljana usluga kompromitiran ili nedostupn.
To je jedan od razloga zašto je DORA važna. Službeni sažetak EUR-Lex DORA objašnjava da se uredba bavi upravljanjem ICT rizicima, izvještavanjem o incidentima, testiranjem otpornosti i rizikom trećih strana u ICT-u. Nisu sve FinTech tvrtke automatski obuhvaćene zakonom, stoga pravna primjenjivost ovisi o vrsti subjekta, aktivnostima i nadležnosti. Operativna lekcija je šira: ključni dobavljači trebaju mjerljive zahtjeve za sigurnost i otpornost.
Vodite kartu ovisnosti usluga, identificirajte rizik koncentracije, definirajte sigurnosne obveze u ugovorima, pregledajte pristup dobavljača i planirajte alternative za kritične usluge. „Dobavljač je u skladu s propisima“ ne bi trebala biti jedina kontrola. Pitajte kako bi prekid ili kompromis utjecali na vaše kupce i što možete učiniti bez tog dobavljača.
Praktična provjera: Simulirajte gubitak jednog ključnog pružatelja usluga tijekom 24 sata. Ako tim ne može identificirati pogođene proizvode, tokove podataka, rezervne postupke i komunikaciju s kupcima, otpornost treće strane nije dovoljno zrela.
Izgradite za poremećaje: ransomware, DDoS i operativna otpornost
Financijska sigurnost također je problem dostupnosti. Usluga može zaštititi povjerljivost, a ipak iznevjeriti korisnike ako napadači ili tehnički incidenti onemoguće plaćanja, autentifikaciju ili pristup računu.
Koristite slojevitu DDoS zaštitu, automatsko skaliranje gdje je to prikladno, kontrole brzine, zaštićene administrativne putove, segmentaciju mreže i testirano prebacivanje u slučaju kvara za kritične komponente. Držite izvan mreže ili logički izolirane sigurnosne kopije za sustave kojima je potrebna mogućnost oporavka i testirajte vraćanje podataka umjesto da samo provjeravate jesu li sigurnosne kopije uspješno izvršene.
Planovi za odgovor na incidente trebali bi definirati tko može izolirati sustave, opozvati tokene, onemogućiti transfere, kontaktirati regulatore ili partnere, sačuvati dokaze i komunicirati s kupcima. Vježbe na simulaciji su vrijedne jer otkrivaju nedostatke u odlukama prije stvarne krize.
Praktična provjera: Pokrenite vremenski ograničenu vježbu u kojoj ransomware utječe na interni sustav identiteta dok je javni API pod DDoS pritiskom. Izmjerite koliko je vremena potrebno za otkrivanje, suzbijanje, donošenje poslovnih odluka, vraćanje kritičnih funkcija i komunikaciju s vanjskim sustavom.
Stavite upravljanje iznad alata
Najteža razina nije tehnička; ona je organizacijska. Ulaganja u sigurnost natječu se s brzinom proizvoda, korisničkim iskustvom, prihodima i troškovima. Bez upravljanja, timovi mogu kupiti mnogo kontrola, a istovremeno ostaviti najvažnije rizike neriješenima.
NIST -ov Okvir za kibernetičku sigurnost 2.0 , objavljen 2024. i još uvijek aktualan 2026., organizira kibernetičku sigurnost oko šest funkcija: Upravljanje, Identifikacija, Zaštita, Otkrivanje, Odgovor i Oporavak. Dodatak Upravljanja posebno je relevantan za FinTech jer se kibernetičku sigurnost treba tretirati kao poslovni rizik, a ne samo kao inženjersko pitanje.
Definirajte vlasnike rizika, odobrene tolerancije rizika, sigurnosne metrike, procese iznimki, eskalaciju incidenata i izvještavanje odbora ili rukovodstva. Povežite regulatorne obveze sa stvarnim tehničkim kontrolama i dokazima. Dokument o politici trebao bi biti sljediv do konfiguracija sustava, rezultata testiranja, zapisnika i odgovornih vlasnika.
Što se mijenja kada umjetna inteligencija uđe u model prijetnje?
Umjetna inteligencija može ubrzati proizvodnju sadržaja društvenog inženjeringa i pomoći napadačima da automatiziraju istraživanje, ali organizacije bi trebale biti oprezne s dramatičnim tvrdnjama o potpuno novim klasama napada. Temeljni propusti u kontroli često su poznati: slaba provjera identiteta, prekomjerne privilegije, nesiguran oporavak, ranjiv softver i loše praćenje.
Sigurniji odgovor je ojačati provjeru, a ne pokušavati "otkriti umjetnu inteligenciju" u svakoj e-poruci ili pozivu. Za visokorizične radnje koristite autentificirane kanale, neovisnu potvrdu, kontrole rizika transakcija i metode identifikacije otporne na phishing. Poruke generirane umjetnom inteligencijom tretirajte kao još jedan razlog da ne temeljite povjerenje na stilu pisanja, samopouzdanju pozivatelja ili prividnoj poznatoj situaciji.
FinTech kibernetička sigurnost: samoprovjera koju možete provesti
Područje
Dokaz zdrave kontrole
Znak upozorenja
Identitet
Višefaktorska autentifikacija otporna na phishing za privilegirani pristup; siguran oporavak; najmanje privilegija
Lozinka plus SMS je jedina prepreka kritičnim administratorskim radnjama
Nitko ne zna što se događa ako ključni dobavljač nije dostupan
Elastičnost
Testovi vraćanja podataka, vježbe za incidente, planiranje DDoS-a, definirana prava odlučivanja
Sigurnosne kopije postoje, ali vraćanje podataka nije testirano
Upravljanje
Vlasnici rizika, metrike, iznimke, izvršni nadzor
Izvješća o usklađenosti tretiraju se kao sigurnosna strategija
Kako znati poboljšava li se vaš sigurnosni program
Ne prosuđujte uspjeh samo po broju implementiranih alata ili prođenih revizija. Mjerite ishode. Može li organizacija spriječiti uobičajene putove preuzimanja računa? Može li brzo otkriti sumnjive privilegirane aktivnosti? Može li identificirati gdje se nalaze osjetljivi podaci? Može li zakrpati izloženu kritičnu uslugu unutar dogovorenog vremenskog okvira? Može li održati osnovne funkcije plaćanja u radu tijekom kvara pružatelja usluga? Može li vratiti sustave iz čistih sigurnosnih kopija? Mogu li čelnici vidjeti koji rizici ostaju prihvatljivi i zašto?
Zreli FinTech sigurnosni program može odgovoriti na ta pitanja dokazima, a ne optimizmom. Cilj nije savršena prevencija; to je nerealno. Cilj je smanjiti mogućnost kompromitiranja, ograničiti radijus eksplozije kada nešto pođe po zlu, rano otkriti zlouporabu, zaštititi financijske podatke tijekom cijelog njihovog životnog ciklusa i oporaviti se bez gubitka povjerenja kupaca.