Hjem
» New Trends
»
Smart Automation in Industry 4.0: A Practical Framework for Maximum Efficiency with Minimal Intervention
Smart Automation in Industry 4.0: A Practical Framework for Maximum Efficiency with Minimal Intervention
Updated September 2026. Smart automation in Industry 4.0 is not about removing people from the factory. It is about designing production systems that can sense conditions, make routine decisions, coordinate equipment, and recover from ordinary variation without waiting for constant human input—while keeping people firmly in control of safety, quality, policy, and unusual exceptions.
The practical goal is therefore minimal unnecessary intervention, not zero intervention. A well-designed smart factory lets deterministic controls handle what is predictable, uses analytics and AI where they add value, and escalates to operators when uncertainty, risk, or business judgment exceeds defined limits.
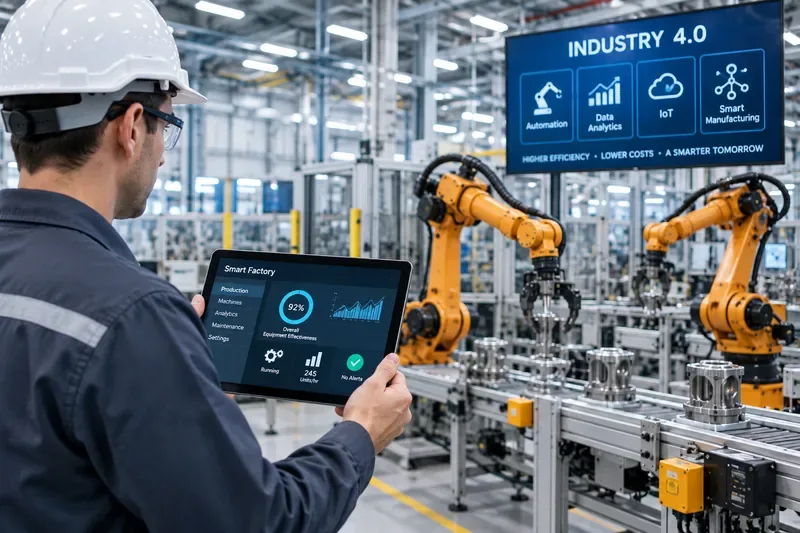
A factory engineer monitors robotic production equipment and a production dashboard, illustrating the combination of automation, operational data, and human oversight in an Industry 4.0 environment.
Quick Reference: What Should Be Automated, and What Should Stay Human-Controlled?
Area
Good candidates for automation
Human authority should remain clear for
Useful measures
Machine control
Sequencing, interlocks, motion, repeatable setpoint control
Energy per good unit, peak demand, idle consumption
Start with the Right Definition of Smart Automation
NIST describes smart manufacturing as a cyber-physical environment in which sensors, controls, production software, analytics, and enterprise systems exchange information to improve how manufacturing systems are designed and operated. Its Smart Manufacturing Systems Design and Analysis Program emphasizes standards, protocols, measurement science, real-time control, and analytics across the enterprise.
That distinction matters. Buying robots, adding sensors, or sending machine data to the cloud does not automatically create a smart factory. Smart automation requires a closed information loop:
Observe the process with trustworthy data.
Interpret current state and relevant context.
Decide whether action is required.
Act through a controlled, authorized mechanism.
Verify the result.
Escalate when the result falls outside expected bounds.
When any link in that chain is weak, adding more autonomy can simply make mistakes happen faster.
A Practical Industry 4.0 Architecture
1. Keep deterministic control close to the physical process
Programmable logic controllers (PLCs), distributed control systems (DCS), robot controllers, drives, safety controllers, and embedded devices should continue to handle functions that require predictable response times and proven control logic. Hard real-time control and safety behavior should not depend on a distant analytics service or an internet connection.
This is one of the most important design rules for minimal-intervention automation: advanced intelligence may optimize the process, but the basic process must remain stable and safe without it.
2. Build a reliable data layer before adding AI
Analytics cannot compensate for missing timestamps, inconsistent tag names, faulty sensors, undocumented units, or machines that report state differently. Before deploying predictive models, establish:
Asset and tag naming conventions.
Reliable timestamps and time synchronization.
Units, engineering ranges, and quality flags.
Asset hierarchy and production context.
Historical storage for process, alarm, maintenance, and quality events.
3. Use open information models to reduce custom integration
One reason smart-manufacturing projects become expensive is the number of proprietary interfaces between machines, historians, SCADA systems, MES/MOM platforms, and business applications.
OPC Unified Architecture (OPC UA) provides a platform-independent framework for information modeling and secure information exchange across industrial systems. The OPC Foundation describes OPC UA as applicable from sensors and control systems through MES, ERP, IIoT, and cloud-connected environments. As of September 2026, the current OPC UA Part 1 release listed by the Foundation is version 1.05.06, published in late 2025; individual specification parts may have later revisions.
The practical benefit is not merely connectivity. Semantic models help systems understand what a value represents, not just where to read it.
4. Adskil fabriksdrift fra virksomhedsplanlægning, men integrer dem bevidst
ISA -95-serien , der også er tilknyttet IEC 62264, giver en teknologiuafhængig reference til integration af produktionskontrolaktiviteter med forretningssystemer. ISA lister i øjeblikket ANSI/ISA-95.00.01-2025 for del 1, Modeller og terminologi.
I praksis hjælper modellen med at præcisere ansvarsområder:
Maskiner og styresystemer udfører fysiske operationer.
SCADA- og overvågningssystemer overvåger og koordinerer processer.
MES/MOM styrer produktionsudførelse, kvalitet, sporbarhed og arbejdskontekst.
ERP- og planlægningssystemer styrer forretningsplanlægning, logistik, ordrer og økonomi.
Moderne arkitekturer er måske mere distribuerede end et strengt hierarki, men et klart ejerskab mellem disse funktioner forhindrer stadig modstridende kommandoer og duplikeret logik.
5. Placer edge computing der, hvor svartid, robusthed eller båndbredde betyder noget
Kantsystemer er nyttige, når analyser skal fortsætte under et WAN-afbrydelse, når højhastighedssensordata er dyre at transmittere kontinuerligt, eller når en model skal reagere i nærheden af maskinen. Typiske kant-arbejdsbelastninger omfatter visionsinferens, vibrationsanalyse, lokal buffering, protokolkonvertering og begrænset optimering.
Cloudplatforme er bedre egnet til analyse på tværs af lokationer, modeltræning på flådeniveau, langtidslagring, centraliseret styring og computerintensive arbejdsbelastninger, der ikke er en del af et sikkerhedskritisk kontrolloop.
Et hybriddesign fungerer normalt bedre end at forsøge at tvinge alle arbejdsbyrder ud i enten fabrikken eller skyen.
Hvor AI tilfører reel værdi
NIST's 2026-køreplan for smart produktion fremhæver industriel big data-analyse, avanceret sensor- og perceptionsteknik, autonome systemer, digitale tvillinger, robotteknologi, optimering af forsyningskæder og bæredygtig produktion som vigtige områder for AI og maskinlæring. Disse funktioner er mest nyttige, når de er knyttet til en klart defineret operationel beslutning.
Prædiktiv og tilstandsbaseret vedligeholdelse
Modeller kan kombinere vibrations-, temperatur-, strøm-, tryk-, driftstimer- og historiske fejldata for at identificere unormal adfærd. Automatiseringen bør ikke blot producere en anomaliscore. Den bør forbinde fundet til en operationel arbejdsgang: inspicere, planlægge vedligeholdelse, reducere belastningen eller eskalere.
Den vigtigste måleenhed er ikke, hvor mange anomalier modellen finder. Det er, hvor mange nyttige advarsler den producerer tidligt nok til, at vedligeholdelsesteamet kan handle uden at skabe for mange falske alarmer.
Maskinsyn og automatiseret kvalitetsscreening
Visionssystemer kan inspicere dele kontinuerligt og konsekvent, især for gentagne visuelle defekter. Men automatiseret afvisning bør valideres i forhold til de økonomiske og kvalitetsmæssige konsekvenser af falsk positiver og falsk negative resultater. Vanskelige eller nye sager kan dirigeres til menneskelig gennemgang i stedet for at tvinge modellen til at træffe en uunderbygget beslutning.
Adaptiv procesoptimering
AI kan anbefale eller justere procesparametre, når relationer er ikke-lineære eller for komplekse til simple regler. En sikker implementering begrænser modellen til validerede driftsgrænser. Optimeringslaget bør ikke være i stand til at omgå udstyrslåsninger eller sikkerhedssystemer.
Produktionsplanlægning og materialeorkestrering
Planlægningsmotorer kan reagere hurtigere på maskintilgængelighed, materialemangel, arbejdskraftbegrænsninger, omstillinger og forfaldsdatoer end manuel planlægning. Det nyttige designmønster er automatiseret omplanlægning ved rutinemæssige forstyrrelser med menneskelig godkendelse af større kunde-, omkostnings- eller politikafvejninger.
Digitale tvillinger
En digital tvilling kan kombinere en digital repræsentation af et aktiv eller en proces med aktuelle driftsdata for at understøtte simulering, diagnosticering, idriftsættelse og optimering. Værdien kommer fra en vedligeholdt forbindelse til det virkelige system og validerede modeller – ikke kun fra en visuelt imponerende 3D-repræsentation.
Brug en automatiseringsstige i stedet for at hoppe direkte til autonomi
Den følgende stige er et praktisk ingeniørrammeværk, ikke en formel industristandard. Den hjælper teams med at øge autonomi, først når det foregående niveau er stabilt.
Niveau
Systemadfærd
Menneskelig rolle
Observere
Indsamler data og visualiserer tilstand
Fortolker og handler
Anbefale
Registrerer tilstande og foreslår en handling
Gennemgår og udfører
Godkende
Forbereder handlingen automatisk
Godkender eller afviser
Lukket kredsløb inden for autoværn
Fungerer automatisk inden for validerede grænser
Overvåger undtagelser og kan tilsidesætte
Koordineret autonomi
Flere systemer optimerer sammen på tværs af udstyr eller produktionsområder
Angiver politik, begrænsninger, mål og håndtering af undtagelser
Opgrader ikke en use case til et højere niveau, blot fordi modellen klarer sig godt i et laboratorium. Produktionsautonomi kræver også sikker fejladfærd, adgangskontrol, overvågning, ændringsstyring, rollback og en ansvarlig ejer.
Cybersikkerhed skal skaleres med automatisering
Hver ny sensorgateway, fjernvedligeholdelsessti, API, edgecomputer og cloudintegration udvider den operationelle teknologiske angrebsflade. Øget autonomi øger også den potentielle effekt af en forkert eller ondsindet kommando.
NIST's SP 800-82 Rev. 3, Guide to Operational Technology Security, giver vejledning til sikring af OT, samtidig med at der tages hensyn til dens særlige sikkerheds-, pålideligheds- og ydeevnekrav. ISA/IEC 62443-serien indeholder livscyklusorienterede cybersikkerhedskrav til industriel automatisering og kontrolsystemer.
Som minimum bør et intelligent automatiseringsprogram omfatte:
En nøjagtig oversigt over aktiver, software, forbindelser og datastrømme.
Netværkssegmentering og kontrollerede forbindelser mellem OT- og IT-miljøer.
Stærk identitet, autentificering og adgang med færrest rettigheder.
Administrerede certifikater og legitimationsoplysninger til maskine-til-maskine-kommunikation.
Kontrolleret fjernadgang med logføring og eksplicit autorisation.
Procedurer for backup, gendannelse og genoprettelse testet i forhold til reelle driftsbehov.
Programrettelser og sårbarhedsprocesser tilpasset produktionsbegrænsninger.
Uafhængige nødstop-, interlock- og sikkerhedsmekanismer, hvor det er nødvendigt.
Revisionslogge for automatiserede beslutninger, modelversioner, konfigurationsændringer og tilsidesættelser.
Sådan styrer du AI uden at bremse fabrikken
Industriel AI har brug for styring, fordi driftsforholdene ændrer sig. Sensorer udskiftes, værktøj slides, produkter ændres, leverandører skifter materialer, og vedligeholdelse ændrer maskinens adfærd. En model, der fungerede godt for seks måneder siden, kan forskyde sig, selvom selve softwaren ikke er ændret.
NIST's AI Risk Management Framework er fortsat en nyttig frivillig reference til håndtering af AI-risici. Pr. september 2026 oplyser NIST, at AI RMF 1.0 er under revidering. For industrielle implementeringer er de mest praktiske principper ligetil: validér ydeevne i den reelle brugskontekst, gør ansvaret eksplicit, overvåg modellen efter implementering, og hold menneskelig tilsidesættelse tilgængelig, hvor konsekvenserne er betydelige.
For hver model skal du registrere:
Den beslutning, den påvirker.
Inputdataene og forventede intervaller.
Perioder for trænings- og valideringsdata.
Kendte fejltilstande.
Tærskler og tillidsregler.
Hvem ejer modellen operationelt?
Hvad udløser omskoling, rollback eller pensionering.
Målinger, der viser, om automatisering rent faktisk virker
Evaluer ikke smart automatisering kun ved at tælle tilsluttede maskiner eller implementerede modeller. Sammenlign resultater med en repræsentativ baseline før automatisering, og spor både driftspræstation og automatiseringskvalitet.
Objektiv
Eksempel på metrikker
Gennemløb
Gode enheder pr. time, cyklustid, begrænsningsudnyttelse
Pålidelighed
Tilgængelighed, uplanlagt nedetid, MTBF, MTTR
Kvalitet
Udbytte ved første gennemløb, kassation, omarbejdelse, defektudslip
Flyde
Igangværende arbejde, køtid, materialemangel, overholdelse af tidsplan
Energi
Energi pr. vareenhed, tomgangsforbrug, spidsbelastning
Menneskelig arbejdsbyrde
Interventioner pr. vagt, manuel dataindtastningstid, alarmbelastning
Interventionsraten er især nyttig. Hvis en angiveligt autonom proces stadig kræver hyppig operatørkorrektion, er problemet ofte dårlig processtabilitet, svage data, uklar undtagelseslogik eller overdrevent aggressiv automatisering – ikke utilstrækkelig bemanding.
Almindelige fejlmønstre
Automatisering af en defekt proces
Hvis processen er ustabil, dårligt dokumenteret eller meget afhængig af stammeviden, har automatisering en tendens til at indkode denne ustabilitet. Standardiser arbejdet, og identificer først fejltilstande.
Samle alt uden at træffe beslutninger
En stor historiker er ikke en strategi. Start med den beslutning, du ønsker at forbedre, og identificer derefter de minimale pålidelige data, der er nødvendige for at understøtte den.
At sætte AI direkte i kontrolstien for tidligt
Start med rådgivningstilstand. Mål forudsigelseskvalitet, operatøraccept og kanttilfælde. Gå først over til automatisk handling, når responsen har sikre grænser og et pålideligt fallback.
Ignorering af ejerskab på tværs af OT, IT, teknik og drift
Smart automatisering krydser organisatoriske grænser. Enhver automatiseret beslutning kræver en ejer, der forstår både processens konsekvenser og den understøttende teknologi.
Optimering af én maskine, samtidig med at linjen skades
En maskine kan forbedre sin lokale udnyttelse, samtidig med at den øger downstream-køer, energiforbrug eller tab ved omstilling. Optimer i forhold til systemniveaumål, ikke isolerede udstyrsmålinger.
Implementeringstjekliste
Før du øger autonomien, skal du bekræfte følgende:
Processen er stabil nok til at kunne automatiseres, og dens normale driftsramme er dokumenteret.
Sikkerhedsfunktioner og nødadfærd afhænger ikke af eksperimentel analyse.
Kritiske sensorer er pålidelige, kalibrerede hvor det er nødvendigt, og tidssynkroniserede.
Maskin- og procesdata har defineret betydning, enheder og kvalitetsindikatorer.
Automatiseringen har en tydelig ejer og et dokumenteret manuel reservesystem.
Operatører kan forstå, hvorfor en alarm, anbefaling eller automatisk handling opstod.
Netværks- og identitetskontroller er passende til OT-risiko.
Model- og konfigurationsændringer er versionsbaserede og kan revideres.
Ydeevnen måles i forhold til en reel baseline snarere end en leverandørdemo.
Undtagelser dirigeres til den rette person i stedet for at blive ignoreret lydløst.
Hvis svarene er svage med hensyn til sikkerhed, reserve, datakvalitet, ejerskab eller cybersikkerhed, er det næste rigtige skridt normalt ikke mere autonomi. Det er at styrke fundamentet.
Hvordan "minimal intervention" bør se ud i praksis
Et modent Industri 4.0-system er stille, når alt er normalt. Operatører bruger ikke deres vagter på at kvittere for alarmer med lav værdi, indtaste de samme data i flere systemer eller manuelt koordinere udstyr, der kan koordinere sig selv.
I stedet definerer mennesker mål og grænser, automatisering udfører forudsigeligt arbejde, analyser forudser problemer, og systemet eskalerer kun, når dømmekraft virkelig er påkrævet. Det bedste resultat er ikke en fabrik uden mennesker. Det er en fabrik, hvor menneskelig opmærksomhed er forbeholdt sikkerhed, forbedring, innovation og undtagelser, der fortjener menneskelig ekspertise.
Det er den praktiske betydning af smart automatisering: mindre rutinemæssig indgriben, mere pålidelige beslutninger og autonomi, der forbliver observerbar, styrbar og reversibel.