Hjem
» New Trends
»
Cybersikkerhed i FinTech-æraen: Beskyttelse af finansielle data mod moderne trusler
Cybersikkerhed i FinTech-æraen: Beskyttelse af finansielle data mod moderne trusler
En kunde rapporterer en login-advarsel, de ikke genkender. Samtidig begynder en betalings-API at returnere fejl, svindelteamet ser usædvanlige overførsler, og en cloud-udbyder rapporterer en servicehændelse. For en moderne FinTech-virksomhed er disse ikke separate problemer. Identitet, betalinger, API'er, mobilapps, leverandører og altid aktiv infrastruktur er tæt forbundet, så én svag kontrol kan blive til et brud på finansiel data, kontoovertagelse eller nedbrud inden for få minutter.
Det er det praktiske cybersikkerhedsproblem i FinTech-æraen: Hastighed og forbindelse skaber værdi for kunden, men de udvider også angrebsfladen. Den mest nyttige reaktion er ikke at købe et enkelt "AI-sikkerhedsprodukt" eller at betragte compliance som målstregen. Det er at opbygge beskyttelse i lag, startende med det grundlæggende med stor effekt og bevæge sig hen imod arkitektur, robusthed og styring.
Der er også to verificerede lovgivningsmæssige ændringer, der har betydning i 2026. EU's lov om digital operationel modstandsdygtighed, eller DORA, har været gældende siden 17. januar 2025, hvilket har bragt et stærkere fokus på IKT-risikostyring, håndtering af hændelser, test af modstandsdygtighed og tredjepartsteknologirisiko for finansielle enheder inden for rammerne. Inden for betalinger er PCI DSS v4.0.1 den understøttede PCI DSS-version, og de fremtidsdaterede v4.x-krav trådte i kraft den 31. marts 2025. Disse ændringer forstærker et bredere punkt: beskyttelse af finansielle data omfatter nu operationel modstandsdygtighed, leverandørrisiko, sikker software og beviser, der kontrollerer arbejdet i praksis.
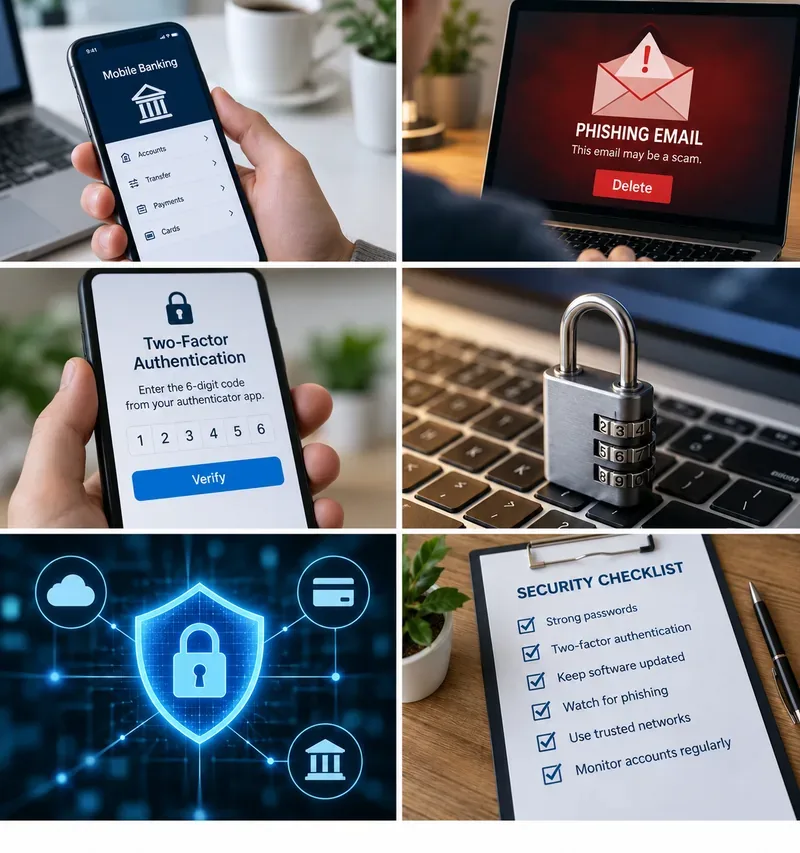
Moderne FinTech-sikkerhed afhænger af flere lag: sikrere godkendelse, phishing-modstand, beskyttede enheder og netværk og kontinuerlig overvågning i stedet for en enkelt defensiv kontrol.
Hvorfor FinTech-systemer tiltrækker moderne angribere
FinTech kombinerer adskillige karakteristika, som angribere værdsætter: pengebevægelser, identitetsdata, betalingsoplysninger, høj transaktionshastighed, internetrettede API'er, mobilapps, cloudinfrastruktur og integrationer med banker, processorer, KYC-leverandører, analysetjenester og SaaS-platforme. En vellykket kompromittering kan give øjeblikkelig økonomisk gevinst eller værdifulde data til senere svindel.
Trusselsbilledet er ikke begrænset til klassiske "hackere, der stjæler en database". ENISA's trusselsbillede fra 2025 viste, at DDoS var den dominerende hændelsestype på tværs af EU's datasæt, og at ransomware fortsat var blandt de mest indflydelsesrige trusler. ENISA rapporterede også phishing og udnyttelse af sårbarheder som førende adgangspunkter til indtrængen. Dets dedikerede trusselsbillede for finanssektoren beskriver et betydeligt pres fra DDoS, datarelaterede angreb, ransomware og økonomisk motiverede aktører.
For en FinTech-operatør kan det omsættes til fem tilbagevendende risikofamilier: stjålne identiteter og kontoovertagelse; usikre API'er og applikationer; ransomware eller destruktiv indtrængen; serviceafbrydelser såsom DDoS; og kompromittering via en tredjepart eller softwareforsyningskæde.
Start med de nemmeste kontroller med høj værdi: identitet og adgang
Det enkleste sted at reducere risikoen er ved godkendelse. Genbrug af adgangskoder, phishing, cookies til stjålne sessioner, svag kontogendannelse og overprivilegerede interne konti er fortsat farlige, fordi de kan omgå dyre netværksforsvar.
Kræv multifaktor-godkendelse for medarbejdere, administratorer, følsomme kundehandlinger og højrisiko-kontogendannelsesflows. Flyt, hvor det er praktisk muligt, privilegeret adgang og adgang for medarbejdere til phishing-resistente metoder såsom FIDO/WebAuthn. CISA's MFA-vejledning anbefaler eksplicit phishing-resistent MFA som mål og identificerer FIDO/WebAuthn som den bredt tilgængelige phishing-resistente tilgang.
MFA alene er ikke nok. Et stærkt identitetslag omfatter også kortvarige sessioner til følsomme operationer, gengodkendelse til overførsler af høj værdi eller profilændringer, enheds- og risikosignaler, hastighedsgrænser, sikker gendannelse og adgang med færrest rettigheder for personale og tjenester.
Praktisk tjek: Spørg, om en angriber, der stjæler en adgangskode, kan nulstille MFA, tilføje en ny modtager, oprette en API-nøgle eller ændre en udbetalingskonto uden en anden uafhængig verifikation. Hvis svaret er ja, er det svage punkt transaktions- og gendannelsesdesignet, ikke kun loginskærmen.
Reducer mængden af finansielle data, du eksponerer
Kryptering er essentielt, men dataminimering er ofte det stærkeste første skridt. Data, der aldrig indsamles, eller som slettes, når de ikke længere er nødvendige, kan ikke senere stjæles fra din produktionsdatabase.
Klassificer kunde- og betalingsdata efter følsomhed. Adskil godkendelseshemmeligheder, kortholderdata, identitetsdokumenter, bankkontooplysninger, transaktionshistorik og interne risikosignaler. Krypter følsomme data under transit og i hvile ved hjælp af administrerede nøglesystemer, men begræns også hvem og hvad der kan dekryptere dem. Tokenisering kan reducere direkte eksponering af betalingsdata i systemer, der ikke har brug for den oprindelige værdi.
For organisationer, der håndterer kortholderdata, skal du bruge det aktuelle dokumentbibliotek fra PCI Security Standards Council til at bekræfte de gældende PCI DSS v4.0.1-krav i stedet for at stole på en gammel tjekliste. PCI SSC angiver, at v4.0.1 er den understøttede revision, og at de tidligere fremtidsdaterede krav trådte i kraft den 31. marts 2025.
Praktisk tjek: Spor ét kortnummer eller bankkonto-id fra kundeindtastning til hver database, log, kø, backup, analysesystem, supportværktøj og leverandør. Hvis du ikke kan kortlægge, hvor det bevæger sig hen, kan du ikke med sikkerhed beskytte eller slette det.
Sikre API'er, som om alle klienter er fjendtlige
FinTech-produkter er designet med et stort API-tungt design. Mobilapps, integrationer med forhandlere, open-banking-forbindelser, svindelmotorer, interne mikrotjenester og partnerplatforme udveksler alle følsomme data via API'er. Det gør godkendelsesfejl særligt farlige.
OWASP API Security Top 10 2023 fremhæver brudt objektniveaugodkendelse og brudt autentificering blandt centrale API-risici. Kort sagt må en API ikke antage, at fordi en bruger er autentificeret, har de adgang til enhver konto, transaktion, dokument eller objektidentifikator, de måtte indsende.
Håndhæv godkendelse på serversiden for alle følsomme objekter og handlinger. Stol ikke på konto-id'er, kunde-id'er, rolleværdier, priser eller overførselsgrænser leveret af klienten. Anvend skemavalidering, hastighedsbegrænsning, replay-beskyttelse hvor det er relevant, kortlivede legitimationsoplysninger, sikker hemmelig lagring og stærk tjeneste-til-tjeneste-identitet. Hold administrative og interne API'er væk fra det offentlige internet, medmindre eksponering er virkelig påkrævet.
NISTs vejledning om nultillidsarkitektur er nyttig her, fordi den flytter tilliden væk fra netværksplacering og hen imod eksplicit godkendelse og autorisation af brugere, enheder, tjenester og ressourcer.
Praktisk kontrol: I et testmiljø skal du ændre konto- eller transaktionsidentifikatoren i en godkendt API-anmodning. Hvis serveren returnerer en anden kundes objekt, er problemet autorisationslogik, selvom anmodningen brugte et gyldigt token.
Gå fra forebyggelse til løbende detektion
Ingen forebyggende kontrol er perfekt, især ikke i finansielle systemer, hvor legitim aktivitet kan ligne svindel. Derfor skal detektion kombinere cybersikkerhedstelemetri med transaktions- og identitetskontekst.
Centraliser logfiler til godkendelse, administratorhandlinger, API-gateways, cloud-kontrolplaner, endpoint-sikkerhed, betalingsflows, adgang til hemmeligheder og kundehændelser med høj risiko. Korreler hændelser såsom en ny enhed, umulig rejse, nulstilling af adgangskode, oprettelse af modtagere, stor overførsel, oprettelse af API-nøgler og usædvanlig dataeksport.
Detektion bør ikke afhænge af en enkelt statisk tærskel. Brug adfærdsmæssige basislinjer og risikoscoring, hvor de er forklarlige og testede, men behold deterministiske kontroller for klart uacceptable handlinger. Maskinlæring kan hjælpe med at prioritere anomalier; det bør ikke erstatte revisionsspor, adgangskontroller eller hændelsesrespons.
Praktisk kontrol: Vælg tre angrebsscenarier – stjålne administratoroplysninger, kompromitteret kundekonto og lækket servicetoken – og bekræft, at din overvågning opretter en handlingsrettet alarm, før der opstår materiel skade.
Hærd softwarelevering og patchhåndtering
Hurtige udgivelsescyklusser er en fordel ved FinTech, men de kan også hurtigt skubbe sårbarheder ind i produktion. Sikkerhed skal være en del af bygge- og implementeringsprocessen snarere end en endelig penetrationstest før lancering.
Vedligehold en fortegnelse over internetvendte systemer, API'er, biblioteker, containere, cloudressourcer og softwareafhængigheder. Scan afhængigheder og billeder, beskyt CI/CD-pipelinen, gennemgå følsomme kodestier, signer eller verificer build-artefakter, hvor det er relevant, og roter legitimationsoplysninger, der vises i kildekode eller logfiler. Prioriter sårbarheder baseret på udnyttelsesevne, eksponering, privilegier og forretningsmæssig påvirkning i stedet for at behandle alle CVE'er som lige presserende.
Praktisk tjek: Vælg et kritisk bibliotek, der bruges i en betalingstjeneste, og stil fire spørgsmål: Hvor er det implementeret? Hvilken version kører? Hvem ejer tjenesten? Hvor hurtigt kan du erstatte det? Hvis disse svar kræver dages manuel søgning, er sårbarhedshåndteringsprocessen for langsom til en altid aktiv finansiel platform.
Behandl tredjepartsrisiko som en del af din egen angrebsflade
En FinTech-virksomhed kan have fremragende interne kontroller og stadig fejle, fordi en KYC-udbyder, betalingsprocessor, cloudplatform, kundesupportværktøj, analyse-SDK eller administreret tjeneste er kompromitteret eller utilgængelig.
Dette er én af grundene til, at DORA er vigtig. Det officielle EUR-Lex DORA-resumé forklarer, at forordningen omhandler IKT-risikostyring, rapportering af hændelser, test af modstandsdygtighed og IKT-tredjepartsrisiko. Ikke alle FinTech-virksomheder er automatisk omfattet af anvendelsesområdet, så den juridiske anvendelighed afhænger af enhedstype, aktiviteter og jurisdiktion. Den operationelle lektie er bredere: kritiske leverandører har brug for målbare sikkerheds- og modstandsdygtighedskrav.
Vedligehold et kort over serviceafhængighed, identificer koncentrationsrisici, definer sikkerhedsforpligtelser i kontrakter, gennemgå leverandøradgang og planlæg alternativer til kritiske tjenester. "Leverandøren overholder reglerne" bør ikke være den eneste kontrol. Spørg, hvordan et afbrydelse eller en kompromis vil påvirke dine kunder, og hvad du kan gøre uden den pågældende leverandør.
Praktisk tjek: Simuler tabet af én kritisk leverandør i 24 timer. Hvis teamet ikke kan identificere berørte produkter, datastrømme, fallback-procedurer og kundekommunikation, er tredjepartsrobustheden ikke moden nok.
Byg til disruption: ransomware, DDoS og operationel robusthed
Finansiel sikkerhed er også et tilgængelighedsproblem. En tjeneste kan beskytte fortrolighed og stadig svigte kunder, hvis angribere eller tekniske hændelser gør betalinger, godkendelse eller kontoadgang utilgængelige.
Brug lagdelt DDoS-beskyttelse, autoskalering hvor det er relevant, hastighedskontroller, beskyttede administrative stier, netværkssegmentering og testet failover for kritiske komponenter. Behold offline eller logisk isolerede sikkerhedskopier til systemer, der skal gendannes, og test gendannelse i stedet for blot at kontrollere, at sikkerhedskopieringsjob rapporterer succes.
Hændelsesplaner bør definere, hvem der kan isolere systemer, tilbagekalde tokens, deaktivere overførsler, kontakte regulatorer eller partnere, bevare bevismateriale og kommunikere med kunder. Bordøvelser er værdifulde, fordi de afdækker beslutningshuller før en reel krise.
Praktisk kontrol: Kør en tidsbestemt øvelse, hvor ransomware påvirker et internt identitetssystem, mens et offentligt API er under DDoS-pres. Mål, hvor lang tid det tager at opdage, inddæmme, træffe forretningsbeslutninger, gendanne kritiske funktioner og kommunikere eksternt.
Sæt styring over værktøjerne
Det sværeste niveau er ikke teknisk; det er organisatorisk. Sikkerhedsinvesteringer konkurrerer med produkthastighed, kundeoplevelse, omsætning og omkostninger. Uden governance kan teams købe mange kontroller, mens de vigtigste risici forbliver uløste.
NIST Cybersecurity Framework 2.0 , udgivet i 2024 og stadig gældende i 2026, organiserer cybersikkerhed omkring seks funktioner: Styring, Identificering, Beskyttelse, Detektion, Reaktion og Genopretning. Tilføjelsen af Styring er særligt relevant for FinTech, fordi cybersikkerhed bør behandles som en virksomhedsrisiko, ikke kun som et ingeniørmæssigt problem.
Definer risikoejere, godkendte risikotolerancer, sikkerhedsmålinger, undtagelsesprocesser, eskalering af hændelser og rapportering til bestyrelsen eller ledelsen. Knyt lovgivningsmæssige forpligtelser til faktiske tekniske kontroller og beviser. Et politikdokument bør kunne spores til systemkonfigurationer, testresultater, logfiler og ansvarlige ejere.
Hvad ændrer sig, når AI kommer ind i trusselsmodellen?
AI kan gøre social engineering-indhold hurtigere at producere og kan hjælpe angribere med at automatisere research, men organisationer bør være forsigtige med dramatiske påstande om helt nye angrebsklasser. De underliggende kontrolfejl er ofte velkendte: svag identitetsverifikation, overdreven privilegium, usikker gendannelse, sårbar software og dårlig overvågning.
Det sikrere svar er at styrke verifikationen i stedet for at forsøge at "detektere AI" i hver e-mail eller hvert opkald. Brug autentificerede kanaler, uafhængig bekræftelse, transaktionsrisikokontrol og phishing-resistente identitetsmetoder til handlinger med høj risiko. Betragt AI-genererede beskeder som endnu en grund til ikke at basere tillid på skrivestil, opkalderens tillid eller tilsyneladende fortrolighed.
FinTech cybersikkerhed: en selvkontrol du kan udføre
Areal
Bevis for en sund kontrol
Advarselsskilt
Identitet
Phishing-resistent MFA for privilegeret adgang; sikker gendannelse; færrest privilegier
Adgangskode plus SMS er den eneste barriere for kritiske administratorhandlinger
Overholdelsesrapporter behandles som sikkerhedsstrategien
Sådan ved du, om dit sikkerhedsprogram forbedres
Bedøm ikke succes kun ud fra antallet af implementerede værktøjer eller beståede revisioner. Mål resultater. Kan organisationen forhindre almindelige kontoovertagelsesveje? Kan den hurtigt opdage mistænkelig privilegeret aktivitet? Kan den identificere, hvor følsomme data befinder sig? Kan den opdatere en eksponeret kritisk tjeneste inden for en aftalt tidsramme? Kan den holde kernebetalingsfunktioner kørende under en udbydernedbrud? Kan den gendanne systemer fra rene sikkerhedskopier? Kan ledere se, hvilke risici der forbliver accepterede, og hvorfor?
Et modent FinTech-sikkerhedsprogram kan besvare disse spørgsmål med evidens, ikke optimisme. Målet er ikke perfekt forebyggelse; det er urealistisk. Målet er at reducere risikoen for kompromittering, begrænse eksplosionsradiusen, når noget går galt, opdage misbrug tidligt, beskytte finansielle data gennem hele deres livscyklus og genoprette uden at miste kundernes tillid.