Hjem
» New Trends
»
AI-svindeldetektering i realtidsbetalinger: De afvejninger, banker skal håndtere
AI-svindeldetektering i realtidsbetalinger: De afvejninger, banker skal håndtere
Svigdetektering i realtid er ikke en enkelt model, der afgør, om en betaling er "god" eller "dårlig". I produktion kombinerer finansielle institutioner normalt flere lag: deterministiske regler, risikoscorer for maskinlæring, identitets- og enhedssignaler, relations- eller grafanalyse, intelligens på netværksniveau og et orkestreringslag, der afgør, om godkendelse, afvisning, tilbageholdelse eller opgradering af godkendelse skal godkendes. Det bedste design er det, der opfylder institutionens mål for tabstolerance og kundeoplevelse inden for betalingssystemets tidsbudget.
Den afvejning betyder mere, efterhånden som betalingshastigheden øges. En øjeblikkelig overførsel kan ske, før en menneskelig efterforsker har tid til at gennemgå den, så risikobeslutningen skal træffes før eller under godkendelse. Samtidig skaber for aggressiv blokering falske afvisninger, kundeklager, afbrudte køb og dyre manuelle gennemgange. AI hjælper med at udvide sættet af signaler, der kan evalueres hurtigt, men det eliminerer ikke behovet for regler, menneskeligt tilsyn eller klare risikogrænser.
Hvad sker der egentlig, før en transaktion godkendes?
Et typisk beslutningsflow i realtid starter, når institutionen modtager en transaktion eller betalingsinstruktion. Systemet beriger det med kontekst såsom kontohistorik, seneste transaktionshastighed, enheds- eller sessionskarakteristika, oplysninger om forhandler eller modtager, placering, godkendelseshændelser og kendte relationer mellem enheder. Regler og modeller producerer derefter signaler eller scorer. En beslutningsmotor kombinerer disse output med politik: aktivitet med lav risiko kan godkendes, aktivitet med mellem risiko kan udløse yderligere godkendelse eller gennemgang, og aktivitet med høj risiko kan afvises eller stoppes, når betalingsordningen og gældende regler tillader det.
Det lagdelte design er i overensstemmelse med, hvordan store betalingsnetværk beskriver den nuværende forebyggelse af svindel. Visa siger, at deres svindelsystemer kombinerer realtidsanalyser, AI-drevet scoring, regler, adfærdsinformation og godkendelseskontroller i stedet for at stole på én statisk sortliste. Se Visas officielle oversigt over AI-svindeldetektion . Mastercard beskriver ligeledes beslutningstagning i realtid, der bruger transaktionskontekst, kortholderadfærd, forhandlerrelationer, grafteknikker og AI i deres dokumentation om Decision Intelligence .
Hvilken metode til afsløring af svindel er bedst til hvilket job?
Nærme sig
Hvor den er stærkest
Vigtigste afvejning
Bedste pasform
Regler og tærskler
Kendte mønstre, politikgrænser, hastighedskontroller, blokerede enheder
Let at forklare, men skrøbelig, når angribere ændrer adfærd
Grundlæggende kontroller, sikkerhedsforanstaltninger for øjeblikkelig betaling, lovgivningsmæssige eller politiske begrænsninger
Overvåget maskinlæring
Rangordning af transaktioner efter sandsynlighed for lært svindel
Stærk når etiketterne er gode; svagere under etikettforsinkelse, drift eller nye angrebstyper
Kortgodkendelse, modne betalingsporteføljer, kanaler med høj volumen
Anomalidetektion
Finde adfærd, der afviger fra en kunde- eller peergruppe
Kan afsløre nye trusler, men skaber ofte flere falske positiver
Registrering af forbundne konti, enheder, forhandlere, muldyrnetværk eller koordinerede ringe
Kraftig kontekst, men mere kompleks dataudvikling og latenstidsstyring
Organiseret svindel, syntetiske identiteter, muldyrnetværk, risiko på tværs af enheder
Adfærds- og enhedssignaler
Registrering af usædvanlige login-, sessions-, enheds-, placerings- eller interaktionsmønstre
Nyttig før betaling, men privatliv, samtykke og kanaldækning skal administreres
Digital bankvirksomhed, kontoovertagelse, højrisikosessioner
Netværks- eller konsortiuminformation
At se risici, som én institution ikke kan observere ud fra sin egen historie
Bredere synlighed følger med spørgsmål om ekstern afhængighed, datadeling og integration
Øjeblikkelige betalinger, nye modtagere, sparsom lokal historik
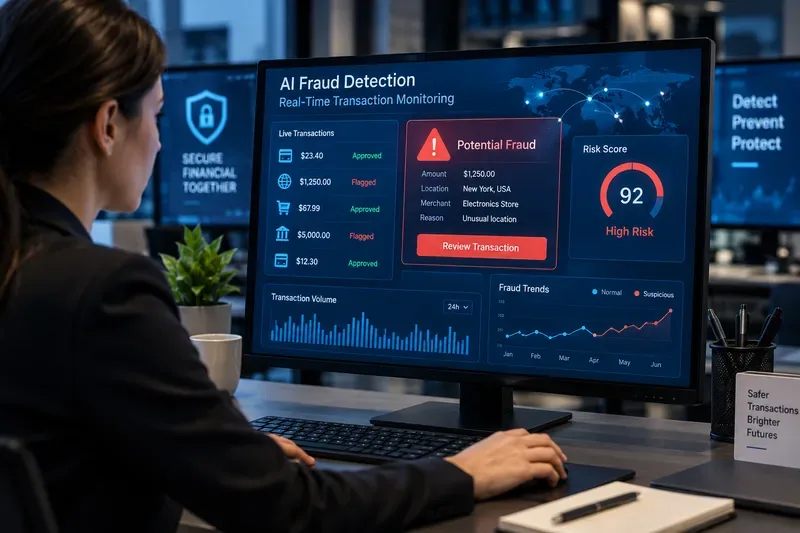
En analytiker inden for svindeloperationer gennemgår transaktionssignaler og en højrisikoadvarsel under realtidsovervågning. Skærmen repræsenterer en generisk arbejdsgang til svindelovervågning snarere end en specifik bank- eller leverandørgrænseflade.
Hvorfor er regler stadig nødvendige, hvis AI er mere adaptiv?
Regler er fortsat nyttige, fordi nogle kontroller bør være deterministiske. Hvis en konto er på en verificeret afvisningsliste, hvis transaktionshastigheden overstiger en defineret tærskel, eller hvis politikken forbyder en specifik handling, kan institutionen ønske et forudsigeligt resultat snarere end en probabilistisk score. Regler er også lettere at revidere og ændre hurtigt under en aktiv svindelkampagne.
Svagheden er vedligeholdelse. Store regelsæt kan akkumulere undtagelser, interagere på uventede måder og generere et stort antal advarsler. De har også en tendens til at opdage, hvad institutionen allerede ved. Af den grund holder en praktisk arkitektur normalt regler for hårde begrænsninger og åbenlyse mønstre, mens den bruger ML til at rangere den tvetydige midte.
Federal Reserves FedNow-driftsprocedurer fra 2026 illustrerer denne lagdelte idé. FedNow leverer deltagerkonfigurerbare negative lister og tærskler for kontoaktivitet som yderligere kontroller til afbødning af svindel, samtidig med at de eksplicit positioneres som værktøjer, der forstærker en deltagers egne svindelpraksisser. De nuværende procedurer er tilgængelige i FedNow Service Operating Procedures, februar 2026, version 3.5 .
Hvornår bliver superviseret maskinlæring kernemotoren?
Overvåget maskinlæring er mest nyttig, når en institution har tilstrækkeligt repræsentative historiske transaktioner og rimeligt pålidelige resultater af svindel. Modellen kan lære kombinationer, der er vanskelige at udtrykke som regler: for eksempel et beløb, der er normalt for én kunde, men usædvanligt for en anden, eller en transaktion, der virker harmløs i sig selv, men er risikabel i betragtning af de seneste enhedsændringer og betalingshastighed.
Den operationelle udfordring er, at svindelmærkater er ufuldkomne og forsinkede. Tilbageførsler, kunderapporter, svindelundersøgelser og bekræftede sager om kontoovertagelser kan ankomme dage eller uger efter godkendelse. Det betyder, at en model, der er trænet med gårsdagens mærker, muligvis lærer et ufuldstændigt billede. Institutioner har derfor brug for modelovervågning, backtesting, champion/challenger-testning og en defineret proces til at reagere på afvigelser i stedet for at antage, at en model "kontinuerligt vil lære" sikkert af sig selv.
Hvor tilfører grafanalyse og netværksintelligens værdi?
Modeller på transaktionsniveau svarer: "Ser denne betaling risikabel ud?" Grafmodeller kan stille et andet spørgsmål: "Hvad er denne betaling forbundet til?" Delte enheder, modtagerkonti, telefonnumre, adresser, forhandlere, IP-intervaller eller finansieringskilder kan afsløre koordineret adfærd, der ville være svær at se transaktion for transaktion.
Dette er især nyttigt for muldyrnetværk og organiseret svindel. Afvejningen er infrastruktur. Graffunktioner kan kræve entitetsopløsning, opdateringer af streamingrelationer og omhyggelige kontroller for at forhindre, at forældede eller svage tilknytninger forurener beslutninger. Institutioner med små transaktionsvolumener kan få mere værdi ved at forbruge netværksinformation fra en betalingsudbyder end ved selv at bygge en stor grafplatform.
Et aktuelt eksempel er Federal Reserves FedNow Network Intelligence API, der blev lanceret for tidlige brugere den 28. april 2026. Den forsyner afsendende institutioner med data på modtagerkontoniveau, der observeres via FedNow-tjenesten, for at supplere deres egne risikoprocesser. Federal Reserve beskriver værktøjet i sin officielle Network Intelligence API-meddelelse . Det vigtige designpunkt er ikke, at netværksdata erstatter lokale modeller; det tilføjer oplysninger, som afsenderen ellers måske ikke ville have.
Hvad med anomalidetektion og adfærdsanalyse?
Anomalidetektion er attraktiv, fordi det ikke kræver, at alle svindelmønstre mærkes på forhånd. Et system kan sammenligne en betaling med kundens normale adfærd, peer-adfærd eller en tillært repræsentation af typisk aktivitet. Det kan hjælpe med at opdage nye angrebsmønstre.
Prisen er præcision. Usædvanlig betyder ikke automatisk svigagtig. En kunde, der rejser, køber et dyrt apparat, sender penge til et nyt familiemedlem eller skifter apparater, kan se anomal ud, mens den er legitim. Anomaliscorer er derfor ofte mest nyttige som én funktion i et ensemble eller som en udløser for trinvis godkendelse snarere end som den eneste grund til at afvise en betaling.
Skal generativ AI træffe beslutninger om godkendelse eller afvisning?
Generativ AI kan hjælpe svindelteams med at opsummere sager, indhente relaterede beviser, forklare modelsignaler i et analytikervenligt sprog og fremskynde efterforskningen. Nogle kommercielle svindelprodukter er også begyndt at inkorporere generative teknikker i beslutningstagning; Mastercard beskriver for eksempel generative komponenter og grafteknikker i sine nuværende Decision Intelligence Pro-materialer.
Det betyder ikke, at en generel sprogmodel skal placeres direkte i den kritiske autorisationssti. Betalingsbeslutninger kræver begrænset latenstid, stabile output, reproducerbarhed, sikkerhed og målbare fejlrater. For de fleste institutioner er det sikrere at bruge deterministiske tjenester og validerede prædiktive modeller til transaktionsbeslutningen, mens generative systemer bruges i analytikerassisterede arbejdsgange, medmindre den generative komponent er specifikt konstrueret, testet, overvåget og styret til den pågældende anvendelse.
Hvorfor er det sværere at sikre øjeblikkelige betalinger?
Traditionelle svindeloperationer var ofte afhængige af tid: en batch kunne gennemgås, en overførsel kunne tilbageholdes, eller en mistænkelig genstand kunne undersøges før den endelige afregning. Øjeblikkelige betalinger komprimerer dette tidsrum. Systemet skal indsamle beviser, score risiko og anvende kontroller hurtigt nok til, at sikkerheden ikke modvirker formålet med realtidsbetalinger.
Dette gør kontroller før transaktioner vigtigere. En nyttig stak kan omfatte begunstigelsesverifikation, hvor tilgængelig, konto- og enhedshistorik, hastighedskontroller, signaler på netværksniveau, indikatorer for svindelrisiko og målrettet kundebekræftelse for overførsler med højere risiko. Beslutningen bør være proportional: at tilføje friktion til hver betaling kan reducere svindel, men kan gøre tjenesten ubrugelig.
Den bredere trussel er også under forandring. Visas trusselsrapport fra foråret 2026 viste, at kriminelle i stigende grad lægger vægt på svindel og social engineering, hvor offeret kan godkende betalingen. Det er vigtigt, fordi en transaktion kan se teknisk gyldig ud, selv når kunden er blevet bedraget. Se Visas trusselsrapport fra maj 2026 .
Hvordan bør forskellige finansielle institutioner vælge en stak?
For en mindre bank eller kreditforening
Prioriter styret risikovurdering, stærke regler, modtager- og enhedstjek, netværksbaseret intelligens og et lille sæt velafstemte gennemgangskøer. Det er muligvis ikke berettiget at opbygge en brugerdefineret deep-learning- eller grafplatform, hvis datamængden og specialistbemandingen er begrænset. Nøglen er integrationskvalitet og evnen til at justere tærskler til institutionens egne kunder.
For en stor kortudsteder
Brug overvåget maskinlæring som et centralt scoringslag, beriget med netværksfunktioner, adfærdshistorik, enhedssignaler og målrettede regler. Store udstedere har normalt tilstrækkelig volumen til at understøtte segmentering, udfordrermodeller og kontinuerlig præstationsovervågning. Udfordringen skifter fra "Kan vi bygge en model?" til "Kan vi holde falske fald og modeldrift under kontrol på tværs af porteføljer?"
For en udbyder af øjeblikkelig betaling
Fremhæv forudbetalingssignaler, hastighedskontroller, modtagerrisiko, netværksintelligens og orkestrering, der kan returnere en beslutning inden for strenge latensgrænser. Grafsignaler er værdifulde, når de kan beregnes eller hentes hurtigt nok. Manuel gennemgang bør reserveres til flows, der rent faktisk kan tolerere en hold.
For en hurtigtvoksende fintech
En hybrid leverandør-plus-intern tilgang giver ofte det bedste kompromis mellem hastighed og kontrol. Eksterne tjenester kan levere enheds-, identitets- eller netværksintelligens, mens interne modeller registrerer produktspecifik adfærd. Undgå at skabe en afhængighed af en enkelt uigennemsigtig score: behold dit eget politiklag, logføring og fallback-logik.
Hvordan ved man, om systemet rent faktisk er godt?
Nøjagtighed alene er ikke nok, da svindel normalt er sjældent i forhold til legitim aktivitet. Et nyttigt produktionsscorecard bør indeholde:
Svigfangst eller tilbagekaldelse: hvor meget bekræftet svindel systemet fanger.
Præcision: hvor mange markerede transaktioner der rent faktisk er svigagtige.
Falsk-positive og falsk-afvisende rater: hvor ofte legitime kunder oplever afbrydelser.
Godkendelsesrate: om svindelkontroller undertrykker gode transaktioner.
Tabsrate: tab som følge af svig i forhold til transaktionsvolumen eller -værdi.
Manuel gennemgangsrate og udbytte: hvor meget analytikerkapacitet der forbruges, og hvor produktive disse gennemgange er.
Beslutningslatenstid: om systemet konsekvent holder sig inden for betalingsskinnens tidsbudget, inklusive halelatenstid i stedet for kun gennemsnit.
Kalibrering og stabilitet: om risikoscorer betyder nogenlunde det samme over tid og på tværs af kundesegmenter.
Disse målinger bør evalueres samlet. En model, der fanger mere svindel ved at fordoble falske afvisninger, kan være værre for virksomheden. En model, der forbedrer den gennemsnitlige latenstid, men lejlighedsvis får timeout under trafikstigninger, kan være uegnet til realtidsgodkendelse. Det rette driftspunkt afhænger af produktets økonomi, kundernes forventninger, betalingstype og institutionens risikoappetit.
Hvordan bør AI-svindelsystemer styres?
Svindelmodeller påvirker kunderne direkte, så governance skal dække mere end modellens ydeevne. Institutioner bør dokumentere datakilder, tilsigtet anvendelse, tærskler, tilsidesættelser, overvågning, omskolingsudløsere, sikkerhedskontroller og menneskelige eskaleringsstier. Krav til forklaringsevne kan variere mellem et analytikerværktøj og en automatiseret kundeorienteret afvisning, men begge skal kunne spores.
NIST AI Risk Management Framework er fortsat en nyttig tværfaglig reference til styring af AI-risiko gennem styring, kortlægning, måling og ledelse. Pr. september 2026 oplyser NIST, at AI RMF 1.0 er under revidering, så institutioner bør behandle den som en aktuel ramme med løbende opdateringer snarere end en fastfrosset compliance-standard.
Hvad kan AI-svindeldetektering ikke løse alene?
AI kan ikke forvandle enhver risikabel betaling til et bestemt svar. Sparsom historik, førstegangsmodtagere, kompromitterede identiteter, syntetiske konti, forsinkede etiketter, fjendtlig adfærd og legitim, men usædvanlig kundeaktivitet skaber alle tvetydighed. Autoriserede svindelnumre er særligt vanskelige, fordi kunden kan bestå godkendelse og bevidst indsende betalingen efter at være blevet manipuleret.
Derfor er stærk forebyggelse af svindel et system, ikke en model. Den mest robuste tilgang kombinerer hurtig prædiktiv scoring med deterministiske kontroller, netværkskontekst, autentificering, kundekommunikation, undersøgelse efter transaktioner og feedback-loops. Målet er ikke at maksimere antallet af blokerede transaktioner. Det er at reducere tab som følge af svindel, samtidig med at den legitime betalingsstrøm bevares og alle automatiserede beslutninger holdes inden for en forklarlig, overvåget risikoproces.
Konklusion
Der findes ingen universelt bedste AI-arkitektur til svindeldetektering. Regler er bedst for hårde begrænsninger og kendte mønstre. Overvåget maskinlæring er stærkest, når der findes etiketter og volumen af høj kvalitet. Anomalidetektering hjælper med at afdække ukendt adfærd, men kræver beskyttelsesrækværk. Grafanalyse er værdifuld for forbundne svindelringe. Adfærds- og enhedssignaler forbedrer konteksten omkring kontoovertagelser. Netværksintelligens udfylder huller, som en enkelt institution ikke kan se.
For de fleste finansielle institutioner er den praktiske anbefaling en lagdelt stak med en politikstyret beslutningsmotor i centrum. Mål svindelregistrering, falske afslag, godkendelsesrater, tab, gennemgangsbyrde og latenstid samlet. Tilføj kun mere kompleks AI, når den producerer en målbar forbedring under disse begrænsninger. Sådan bliver svindelregistrering i realtid en pålidelig kontrol snarere end blot en sofistikeret score.