Windows 11 download free

Lær hvordan du laver en Windows 11 download free fra Microsofts officielle kilder. Få den nyeste ISO-fil sikkert og lovligt til din pc.
I Windows 11 er Microsoft Defender Firewall en indbygget sikkerhedsfunktion, der hjælper med at beskytte din enhed ved at kontrollere netværkstrafik, blokere uautoriseret adgang udefra og forhindre mistænkelige apps i at oprette forbindelse til internettet.
Firewallen fungerer som en gatekeeper, der overvåger alle indgående og udgående netværksanmodninger. Når en app eller tjeneste forsøger at få adgang til netværket, kontrollerer Microsoft Defender Firewall (også kaldet "Windows Firewall") sin regeldatabase for at afgøre, om forbindelsen skal tillades eller blokeres. Hvis der ikke findes nogen regel, vil Windows 11 bede dig om at give eller nægte adgang manuelt.
I nogle tilfælde fungerer betroede apps (f.eks. SQL Server) muligvis ikke korrekt, fordi firewallen blokerer dem. Når det sker, skal du oprette en brugerdefineret indgående eller udgående regel for at tillade netværksadgang og gendanne funktionalitet.
I denne guide vil jeg lære dig trinene til at åbne en port for at tillade en app at kommunikere uden for netværket ved hjælp af Windows 11-firewallen.
Vigtigt: Før du opretter en firewallregel, skal du tjekke appens officielle supportside for at identificere de nødvendige portnumre og protokoltyper (TCP eller UDP) . Du kan også hurtigt kontrollere, om en blokeret port er problemet, ved midlertidigt at deaktivere firewallen . Hvis appen fungerer, mens firewallen er slået fra, bekræfter den, at du skal oprette en brugerdefineret regel for at tillade forbindelsen. Genaktiver firewallen umiddelbart bagefter.
Ved hjælp af standardfirewallen kan du oprette en indgående eller en udgående regel, afhængigt af appens krav, ved hjælp af Advanced Security-konsollen, kommandoprompten eller PowerShell.
Opret en firewallregel fra Avanceret sikkerhed
Følg disse trin for at åbne en eller flere porte i Windows-firewallen:
Åbn Windows Sikkerhed .
Klik på Firewall og netværksbeskyttelse .
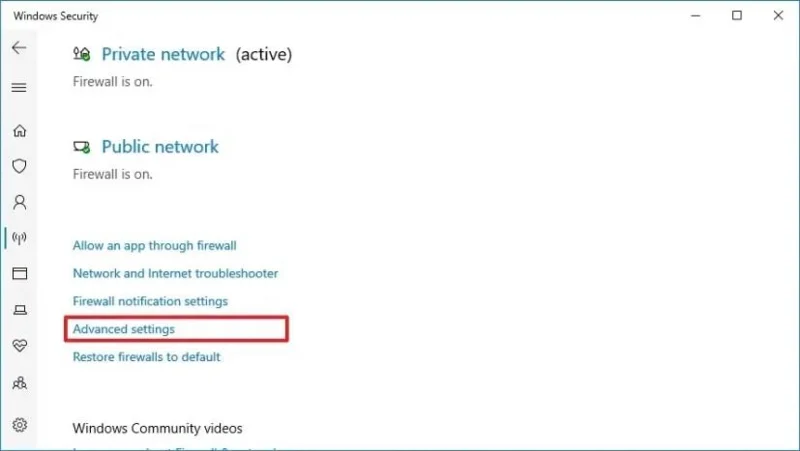
Klik på indstillingen Avancerede indstillinger .
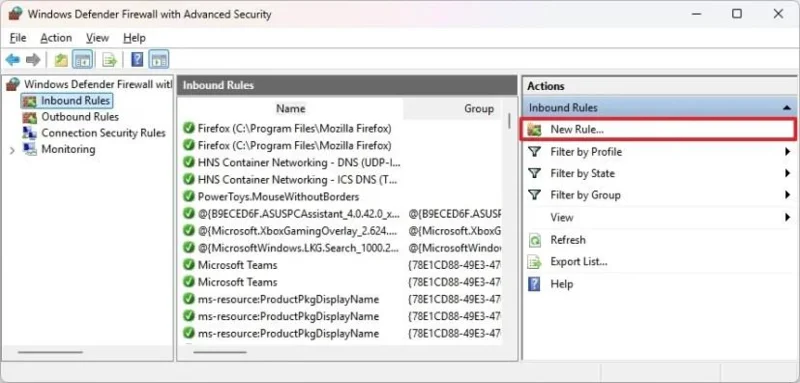
(Mulighed 1) Vælg Indgående regler i venstre navigationsrude for at oprette en regel, der tillader indgående trafik på enheden.
(Mulighed 2) Vælg Udgående regler i venstre navigationsrude for at oprette en regel, der tillader trafikken fra appen at forlade enheden.
Klik på indstillingen Ny regel i højre rude under afsnittet "Handlinger".
Vælg Port- indstillingen.
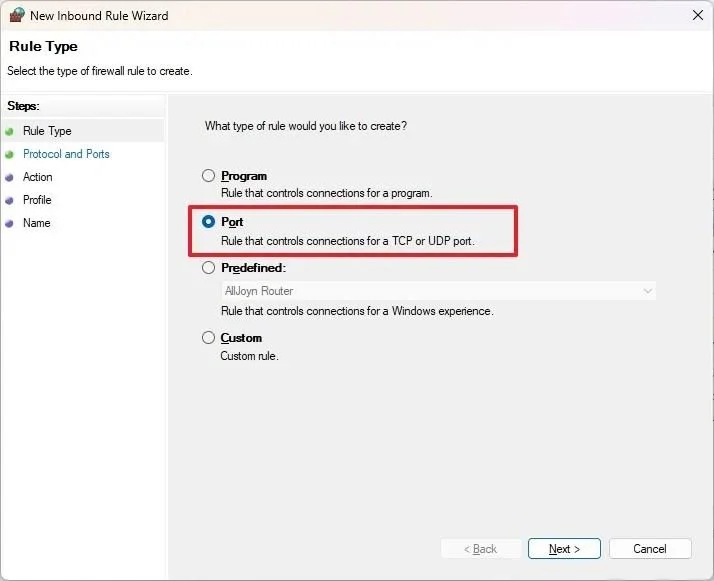
Klik på knappen Næste .
Vælg den relevante protokol ( TCPeller UDP) afhængigt af applikationen.
Indtast portnummeret i indstillingen "Specifikke lokale porte".
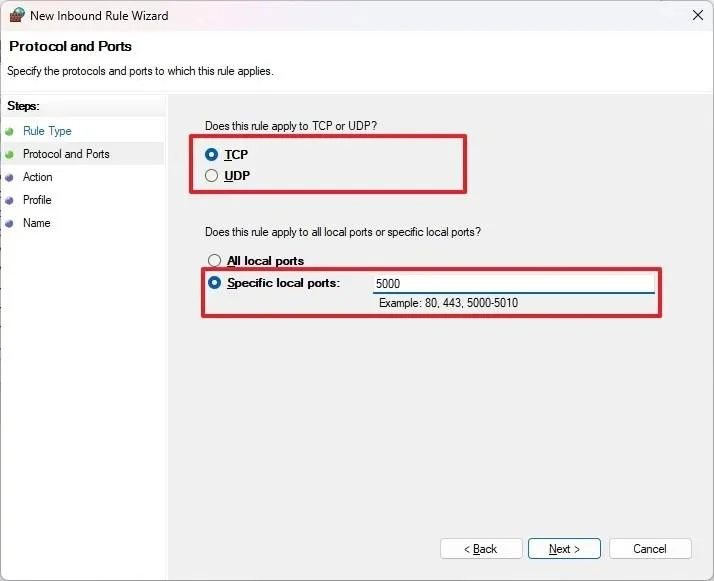
Kort bemærkning: Hvis appen kræver flere åbne porte, kan du skrive så mange, som du har brug for, så længe du adskiller hver port med et komma (4500, 4600, 5000). Hvis du skal angive et portinterval, kan du bruge en bindestreg (-). For eksempel 3000-3100.
Klik på knappen Næste .
Vælg indstillingen "Tillad forbindelsen" . (Bemærk, at du kan blokere forbindelsen ved at følge samme trin.)
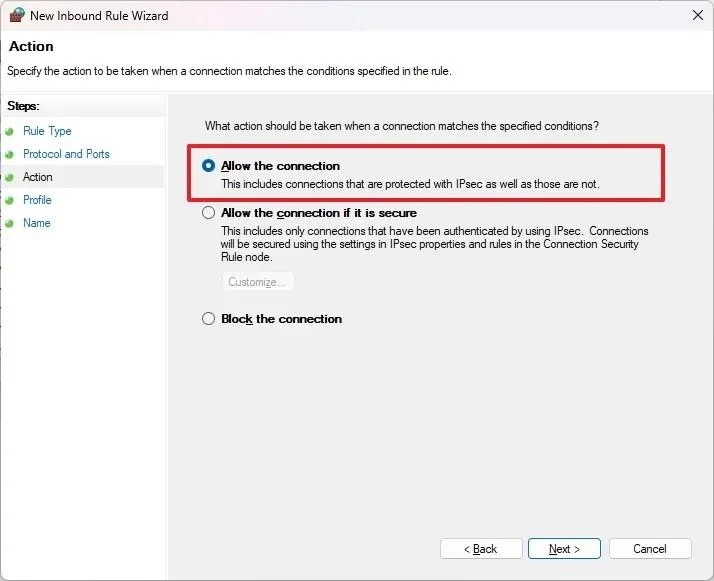
Klik på knappen Næste .
Vælg den netværkstype, som reglen skal anvendes på. (Normalt bør du beholde standardindstillingerne for denne indstilling.)
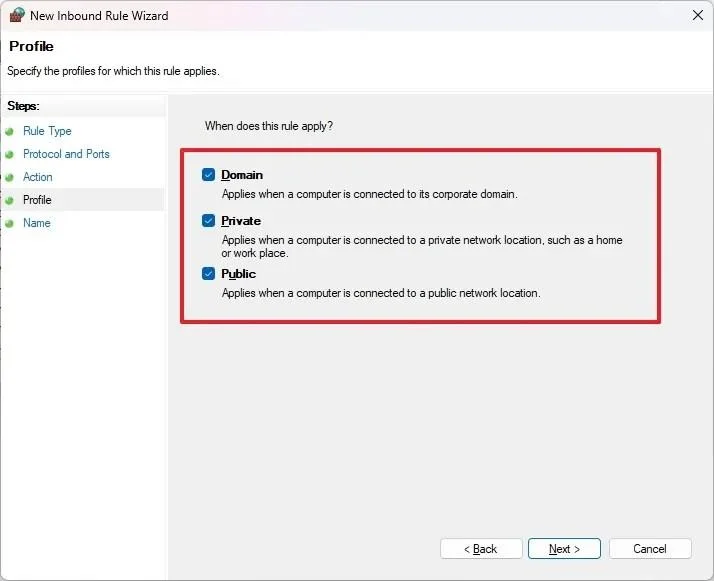
Klik på knappen Næste .
Skriv et beskrivende navn til reglen. For eksempel "Min indgående regel for APP-NAVN".
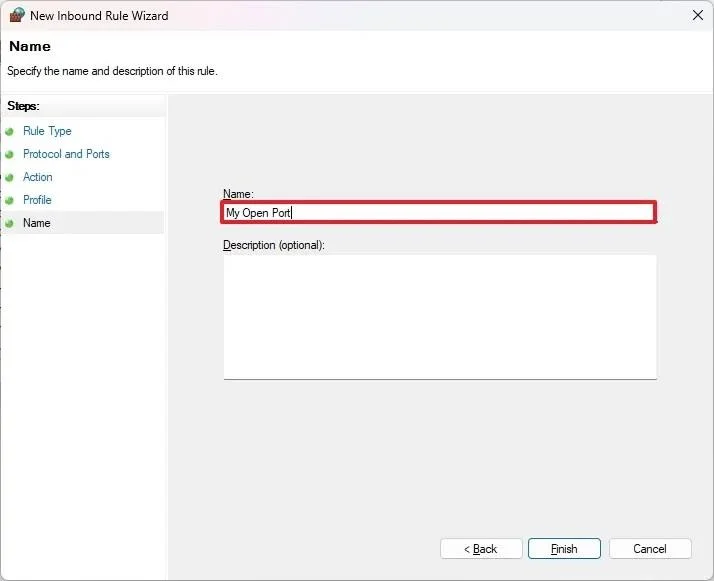
Klik på knappen Udfør .
Når du har gennemført trinnene, vil indgående forbindelser være tilladt for appen via den port, du åbner i firewallen.
Opret en firewallregel ved hjælp af kommandoprompten
Sådan åbner du en firewallport via kommandoprompten:
Åbn Start .
Søg efter Kommandoprompt (eller Terminal ), højreklik på det øverste resultat, og vælg indstillingen Kør som administrator .
Skriv denne kommando for at oprette en firewallregel for indgående mail med kommandoprompten, og tryk på Enter :
netsh advfirewall firewall tilføj regel navn="DIN-APP-PORT" dir=i aktion=tillad protokol=TCP localport=12345
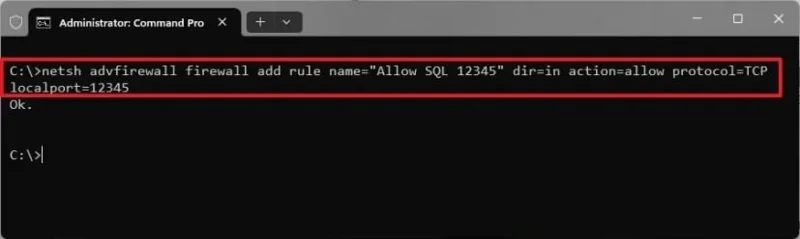
I kommandoen skal du opdatere nameindstillingen for navnet på den regel, du vil bruge. I protocolskal du bruge TCPeller UDP, og angiv portnummeret i localportindstillingen.
Hurtigt tip: netsh understøtter ikke en kommasepareret liste over porte som f.eks localport=80,443,8080. . I stedet skal du køre én kommando pr. port.
Skriv denne kommando for at åbne en række porte med kommandoprompten, og tryk på Enter :
netsh advfirewall firewall tilføj regel navn="DIT-PORTRANGE-NAVN" dir=i aktion=allow protokol=TCP localport=2000-2200
I kommandoen skal du opdatere nameindstillingen for navnet på den regel, du vil bruge. I protocolskal du bruge TCPeller UDP, og angiv portnummeret i localportindstillingen.
Når du har gennemført trinnene, åbnes de angivne netværksporte ved hjælp af kommandoprompten i Windows 11.
Hvis du skal oprette en ind- eller udgangsregel med flere porte (uden for rækkevidde), kan du bruge en batch-loop-kommando. For eksempel,for %%P in (80 443 8080) do netsh advfirewall firewall add rule name="Allow TCP %%P" dir=in action=allow protocol=TCP localport=%%P
I kommandoen skal du opdatere portene, retningen ( ineller out) og protokollen ( TCPeller UDP).
Opret en firewallregel ved hjælp af PowerShell
Sådan åbner du en firewallport ved hjælp af en PowerShell-kommando:
Åbn Start .
Søg efter PowerShell (eller Terminal ), højreklik på det øverste resultat, og vælg indstillingen Kør som administrator .
Skriv denne kommando for at oprette en indgående firewallregel med PowerShell, og tryk på Enter :
Ny-NetFirewallRule -DisplayName "DIN-APP-PORT" -Indgående retning -Handling Tillad -Protokol TCP -LokalPort 12345
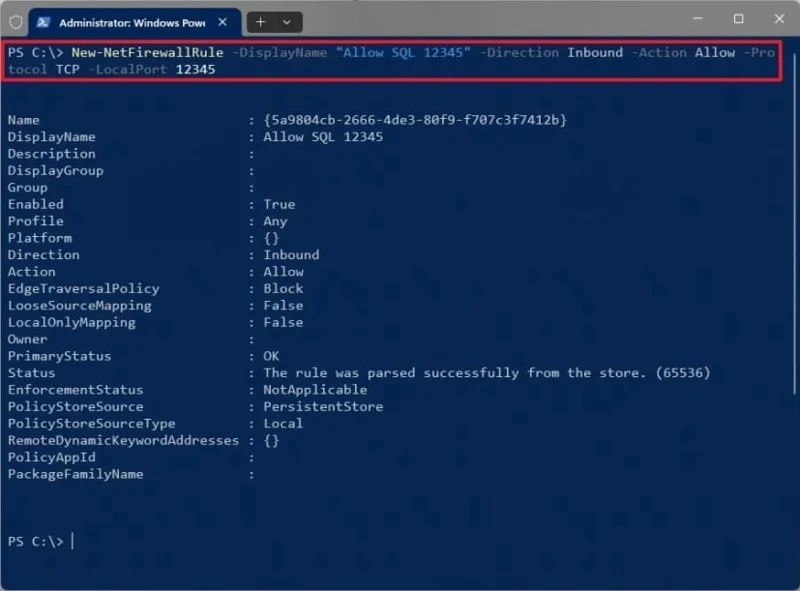
I kommandoen skal du opdatere navn, retning ( Inboundeller Outbound), protokol ( TCPeller UDP) og lokale portindstillinger på samme måde som krævet ved hjælp af kommandoprompten.
Skriv denne kommando for at åbne en række porte med PowerShell, og tryk på Enter :
Ny-NetFirewallRule -DisplayName "DIT-PORT-RANGE-NAVN" -Retning Indgående -Handling Tillad -Protokol TCP -LokalPort 4000-4010
I kommandoen skal du opdatere navn, retning ( Inboundeller Outbound), protokol ( TCPeller UDP) og angive portintervallet.
Når du har gennemført trinnene, opretter PowerShell-kommandoen den indgående eller udgående regel i Microsoft Defender Firewall.
Hvis du skal oprette en ind- eller udgangsregel med flere porte (uden for rækkevidde), kan du bruge en foreachloop-kommando. For eksempel:
$ports = @(80, 443, 8080) foreach ($port in $ports) { New-NetFirewallRule -DisplayName "Tillad TCP $port" -Retning Indgående -Handling Tillad -Protokol TCP -LocalPort $port }
I kommandoen skal du opdatere portene, retningen ( ineller out) og protokollen ( TCPeller UDP).
Luk en firewallport i Windows 11
Du kan også lukke en port ved at slette en bestemt regel ved hjælp af konsollen Avanceret sikkerhed, kommandoprompten eller PowerShell.
Luk en firewallregel fra Avanceret sikkerhed
Sådan sletter du en port i Microsoft Defender Firewall:
Åbn Windows Sikkerhed .
Klik på Firewall og netværksbeskyttelse .
Klik på indstillingen Avancerede indstillinger .
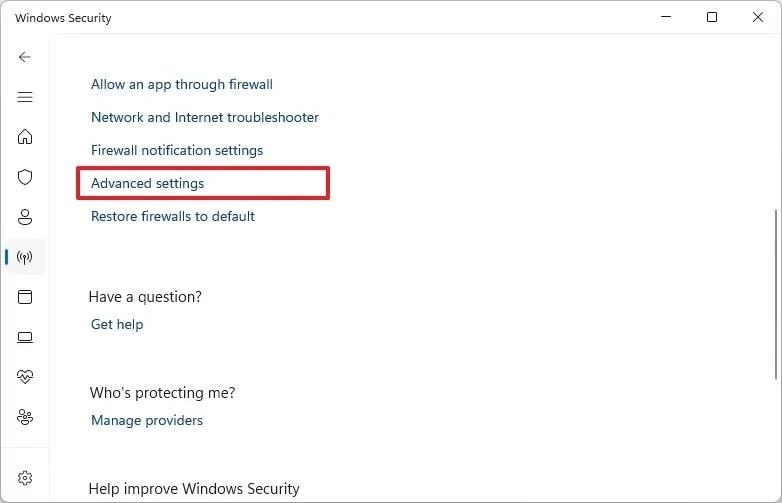
Klik på Indgående regler eller Udgående regler i venstre navigationsrude, afhængigt af hvor du åbner firewallporten.
Vælg den ønskede regel.
Klik på Deaktiver regel for at lukke porten, mens reglen forbliver under afsnittet "Handlinger". Eller klik på Slet regel for at lukke porten og fjerne reglen fra firewallen.
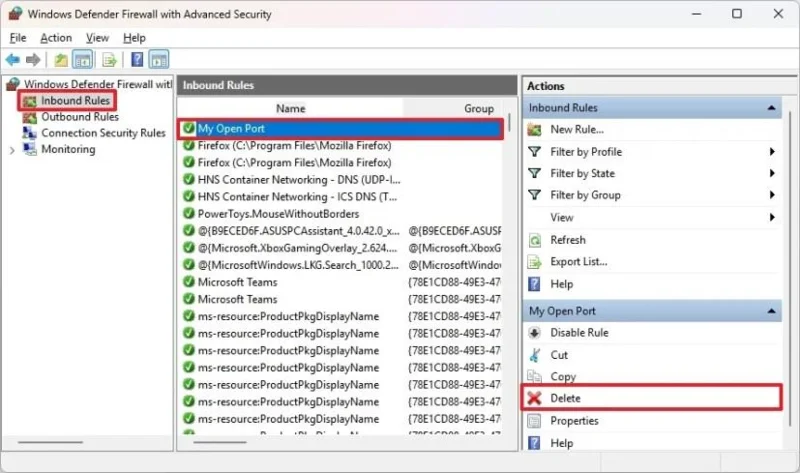
Når du har gennemført trinnene, vil appen eller tjenesten ikke længere have adgang til netværket eller internettet, fordi Windows-firewallen blokerer den.
Luk en firewallregel ved hjælp af kommandoprompten
Sådan åbner du en firewallport via kommandoprompten:
Åbn Start .
Søg efter Kommandoprompt (eller Terminal), højreklik på det øverste resultat, og vælg indstillingen Kør som administrator .
Skriv denne kommando for at slette en firewallregel med kommandoprompten, og tryk på Enter :
netsh advfirewall firewall slet regel navn="DIN-SLET-REGEL"
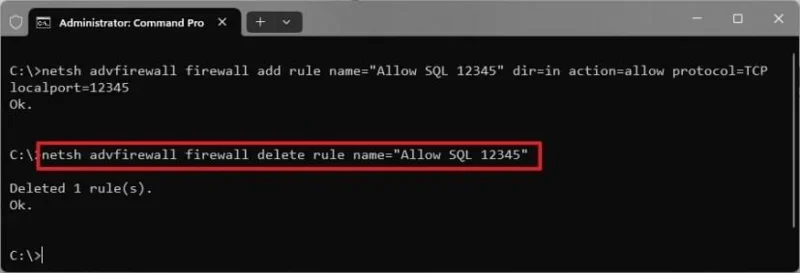
I kommandoen skal du opdatere nameindstillingen med navnet på den regel, der inkluderer den port, der skal lukkes.
Når du har gennemført trinnene, sletter kommandoprompten reglen og lukker de angivne porte.
Luk en firewallregel ved hjælp af PowerShell
Sådan åbner du en firewallport ved hjælp af en PowerShell-kommando:
Åbn Start .
Søg efter PowerShell (eller Terminal ), højreklik på det øverste resultat, og vælg indstillingen Kør som administrator .
Skriv denne kommando for at slette en firewallregel med PowerShell, og tryk på Enter :
Fjern-NetFirewallRule -DisplayName "DIN-SLETNINGSREGEL"
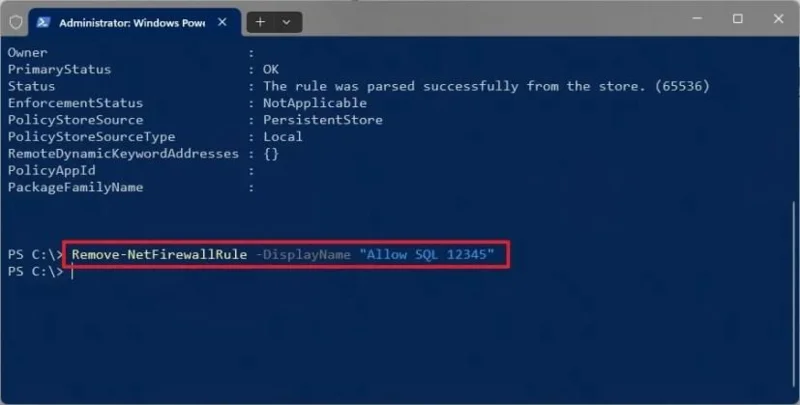
I kommandoen skal du opdatere DisplayNameindstillingen med navnet på den regel, der indeholder den port, der skal lukkes.
Når du har gennemført trinnene, sletter PowerShell-kommandoen reglen med de porte, du vil lukke.
Lær hvordan du laver en Windows 11 download free fra Microsofts officielle kilder. Få den nyeste ISO-fil sikkert og lovligt til din pc.
Få en sikker Windows 11 23h2 download direkte fra Microsoft og opgrader din pc med de nyeste funktioner og sikkerhedsforbedringer.
Iso win 11 download giver dig den officielle Windows 11 ISO direkte fra Microsoft. Følg vores præcise trin og hent filen sikkert til ren installation eller USB-boot.
Win 11 iso Microsoft giver dig den officielle Windows 11 ISO-fil direkte fra Microsoft. Følg denne guide og download den sikre installationsfil på få minutter.
Lær hvordan du downloader Windows 11 enterprise iso fra officielle kilder. Få en trin-for-trin vejledning til at hente ISO-filen til virksomhedsbrug.
Chrome offline installer 64 bit giver dig mulighed for at installere Google Chrome uden internetforbindelse. Download den officielle 64-bit version til Windows og installer på flere maskiner.
Download Google Chrome Windows 7 64 bits og installer den sidste kompatible version på din Windows 7 64-bit computer med denne detaljerede guide.
Find sikker vejledning til Windows 11 pro download iso 64 bit Google drive. Lær hvorfor officielle Microsoft-kilder er det bedste valg og undgå risici med uofficielle links.
Brug Windows 11 download assistant til at opgradere din pc til Windows 11 hurtigt og sikkert. Følg vores detaljerede guide med trin-for-trin instruktioner.
Cap cut pro PC lader dig redigere videoer professionelt direkte på computeren. Få den fulde guide til download, installation og brug af CapCut Pro på PC.







