Domů
» Zprávy
»
Jak rozpoznat online podvod: nejčastější varovné signály a ochrana telefonu
Jak rozpoznat online podvod: nejčastější varovné signály a ochrana telefonu
Nejdůležitější pravidlo zní: pokud vás někdo nečekaně tlačí k rychlému převodu peněz, sdělení hesla či ověřovacího kódu, instalaci aplikace nebo otevření odkazu, zastavte se a ověřte si situaci jiným kanálem. Právě kombinace naléhavosti, vydávání se za důvěryhodnou instituci a požadavku na citlivou akci patří k nejspolehlivějším varovným znakům online podvodu.
Podvod nemusí vypadat amatérsky. Zpráva může obsahovat vaše jméno, volající může znát část vašich údajů a na displeji se může zobrazit číslo připomínající banku. Apple výslovně upozorňuje, že útočníci používají spoofing telefonních čísel, osobní údaje a naléhavé scénáře, aby působili důvěryhodně. Česká spořitelna i Komerční banka zároveň varují před hovory, které nutí klienta převést peníze na údajně „bezpečný účet“ nebo nainstalovat aplikaci.
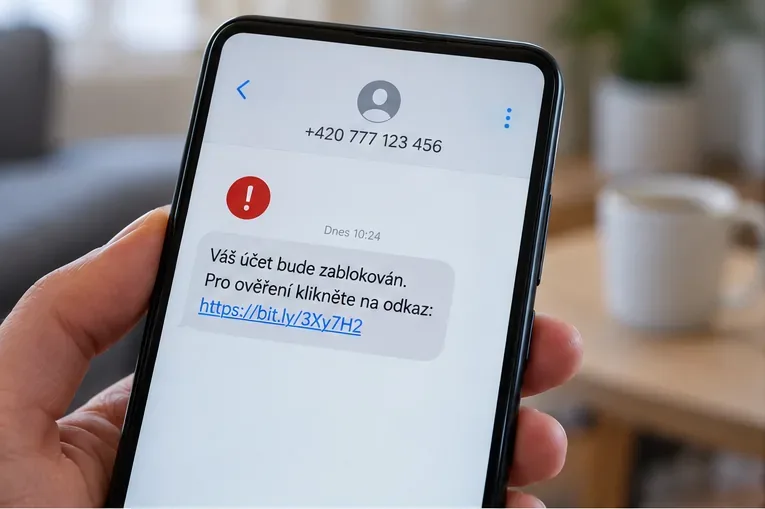
Podezřelá SMS často kombinuje hrozbu, časový tlak a odkaz. Bezpečnější je zprávu neotevírat a službu ověřit přes její oficiální aplikaci nebo ručně zadanou adresu.
Jak poznat online podvod během několika sekund
Jednotlivý znak ještě nemusí znamenat podvod. Čím více následujících signálů se ale objeví současně, tím opatrnější byste měli být.
Neočekávaný kontakt. Přijde SMS, e-mail nebo hovor, který jste nevyvolali, a odesílatel tvrdí, že je z banky, úřadu, dopravní společnosti, podpory telefonu nebo známé služby.
Nátlak na okamžité rozhodnutí. Typické jsou věty o zablokování účtu, poslední šanci, podezřelé platbě nebo nutnosti reagovat do několika minut.
Požadavek na tajné údaje. Heslo, PIN, celé údaje z platební karty, autorizační kód nebo potvrzení přihlášení jsou informace, které nemáte předávat člověku na telefonu ani zapisovat na stránku otevřenou z nečekané zprávy.
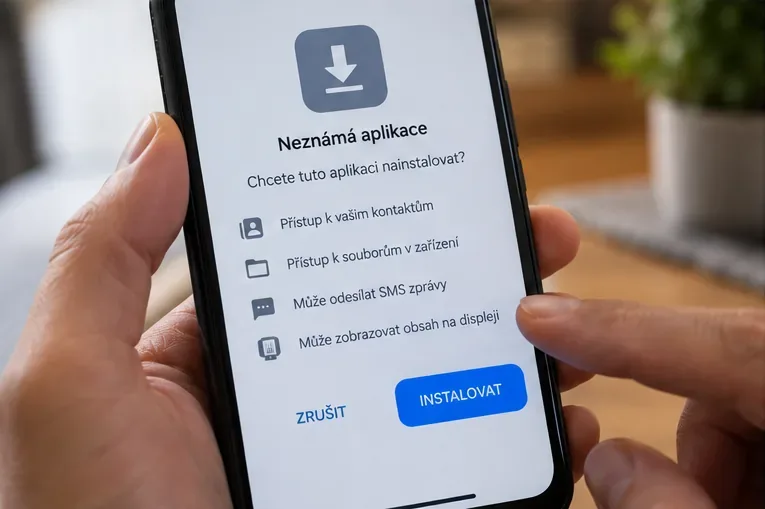
Požadavek na instalaci aplikace. Zvlášť nebezpečné je, když vás volající vede k instalaci „bezpečnostní“, „aktualizační“ nebo vzdáleně ovládané aplikace.
Platba neobvyklým způsobem. Převod na „bezpečný účet“, výběr hotovosti, nákup kryptoměny nebo jiná improvizovaná cesta k „záchraně“ peněz je zásadní varování.
Odkaz a doména nesedí. Název společnosti ve zprávě může být správný, ale skutečná adresa vede jinam, je překvapivě dlouhá nebo používá zkracovač.
Apple ve své aktuální podpoře doporučuje u podezřelé nevyžádané zprávy nebo hovoru raději předpokládat podvod a kontaktovat danou společnost přímo. Podrobnosti jsou v dokumentu Jak rozpoznat podvody sociálního inženýrství a phishing.
1. Zpráva s odkazem: neřešte problém přes odkaz, který vám někdo poslal
Příklad: dostanete SMS „Vaše karta bude dnes zablokována, ověřte údaje zde“. I kdyby zpráva obsahovala logo nebo jméno banky, bezpečný postup je neklikat. Otevřete bankovní aplikaci, kterou už máte nainstalovanou, nebo napište adresu banky ručně do prohlížeče. Totéž platí pro doručovací služby, e-shopy, sociální sítě a cloudové účty.
Rozhodující není pouze pravopis. Moderní podvodná zpráva může být jazykově bezchybná. Důležitější je kontext: čekali jste takovou zprávu? Vyžaduje citlivé údaje? Nutí vás k rychlosti? Sedí skutečná doména?
Pokud stránka žádá heslo nebo platební údaje a otevřeli jste ji přes nečekaný odkaz, nic nezadávejte. Zavřete ji a přejděte na službu jinou cestou. To je použitelné i tehdy, když prohlížeč nezobrazil žádné varování – bezpečnostní filtry mohou pomoci, ale nejsou důkazem, že každá neblokovaná stránka je bezpečná.
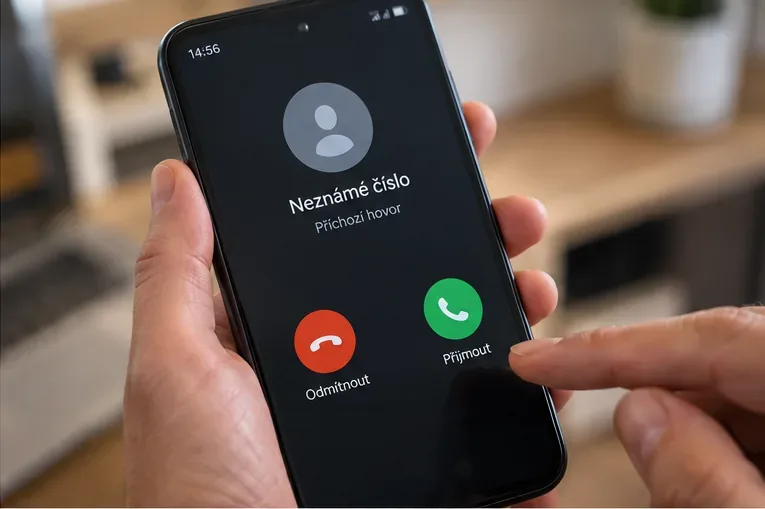
2. Telefonát od „banky“ nebo „policie“: zavěste a ověřte volajícího sami
U nečekaného hovoru, který vyvolává strach nebo požaduje finanční akci, je bezpečné hovor ukončit a zavolat instituci na číslo nalezené v oficiální aplikaci nebo na jejím webu.
Falešný bankéř může tvrdit, že někdo právě vybírá peníze z vašeho účtu. Falešný policista zase může říkat, že vyšetřuje pokus o úvěr na vaše jméno. Účelem je dostat vás do stresu a přesvědčit, že musíte jednat bez konzultace s kýmkoli dalším.
Česká spořitelna uvádí, že skutečný bankéř po klientovi nebude chtít přístupové údaje, celé číslo karty, kód z SMS, převod na cizí „bezpečný účet“ ani instalaci programu. Doporučuje podezřelý hovor ukončit a banku kontaktovat přes ověřený kanál. Viz oficiální doporučení České spořitelny k vishingu.
Neověřujte si volajícího tím, že zavoláte zpět na číslo z historie hovoru nebo na číslo, které vám sám nadiktoval. Telefonní identitu lze podvrhnout. Použijte číslo z bankovní aplikace, platební karty, oficiálního webu nebo jiného důvěryhodného zdroje.
3. Instalace aplikace na něčí pokyn: velmi silný varovný signál
Neznámá aplikace, kterou máte instalovat během hovoru nebo z odkazu v SMS, může získat rozsáhlá oprávnění. Instalaci zrušte a aplikaci vyhledejte pouze v oficiálním obchodě, pokud ji skutečně potřebujete.
Komerční banka v roce 2025 a znovu v březnu 2026 upozorňovala na falešné bankovní aplikace. Podvodník může vystupovat jako bankéř, policista nebo bezpečnostní expert a poslat odkaz na údajnou aktualizaci. Následně se snaží vylákat PIN, přimět uživatele k přiložení fyzické karty k telefonu nebo získat další citlivá oprávnění. Banka výslovně uvádí, že klienta nebude v hovoru nutit k instalaci aplikace ani po něm požadovat PIN. Podrobnosti jsou na stránce Falešná bankovní aplikace.
Na Androidu má smysl ponechat zapnutý Google Play Protect. Google uvádí, že kontroluje aplikace, vyhledává potenciálně škodlivé aplikace i z jiných zdrojů a může nebezpečnou aplikaci deaktivovat nebo odstranit. Aktuální návod je v nápovědě Google Play Protect.
To ale neznamená, že „z oficiálního obchodu = vždy bezpečné“. Ochranné mechanismy snižují riziko, nenahrazují vlastní kontrolu. Zpozorněte, když nová aplikace žádá oprávnění, která nedávají smysl pro její funkci, nebo když k její instalaci vede neznámý člověk v reálném čase.
4. Zpevněte telefon dřív, než podvod přijde
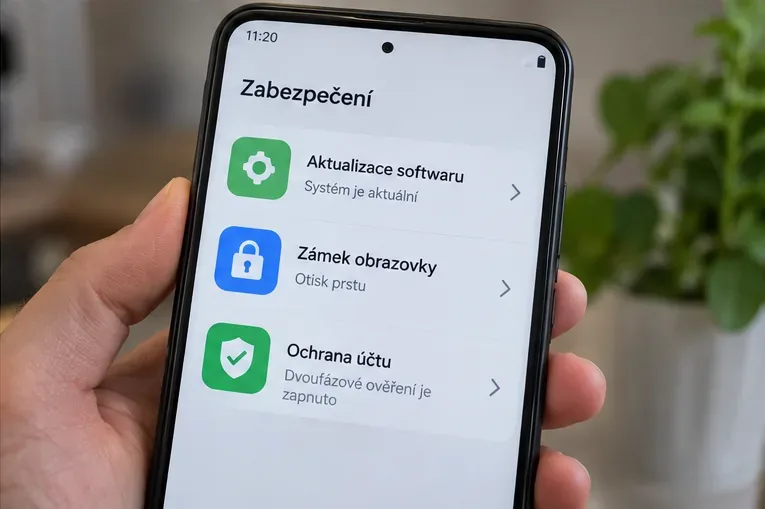
Aktualizace systému, silný zámek obrazovky a vícefaktorové přihlášení snižují škody v případě krádeže hesla nebo telefonu.
Nejlepší ochrana není jedna aplikace, ale několik vrstev. Udržujte systém a aplikace aktuální, používejte zámek obrazovky a pro důležité účty zapněte vícefaktorové ověřování. Pokud služba podporuje přístupové klíče (passkeys), mohou být vhodnou alternativou k heslům: Google uvádí, že jsou svázané s konkrétním webem či aplikací a lépe odolávají phishingu. Více najdete v oficiální nápovědě Google k přístupovým klíčům.
Na iPhonu a dalších zařízeních Apple se vyplatí zapnout dvoufaktorové ověřování a používat pouze důvěryhodné zdroje softwaru. Apple zároveň doporučuje nikdy nesdělovat heslo, kód zařízení ani ověřovací kódy člověku, který vás kontaktoval. Funkce a názvy voleb se mohou měnit podle verze systému, proto je bezpečnější řídit se aktuální podporou výrobce než starým návodem ze sociálních sítí.
Co dělat, když jste už klikli, něco zadali nebo nainstalovali
Reakce závisí na tom, co přesně se stalo. Pokud jste pouze otevřeli stránku a nic nezadali ani nestáhli, obvykle stačí kartu zavřít a dále nereagovat. Pokud jste zadali heslo, změňte je co nejdříve z důvěryhodného zařízení a změnu začněte u e-mailu nebo účtu, přes který lze obnovovat další služby. Nepoužívejte stejné heslo na více místech.
Pokud jste sdělili údaje z karty, potvrdili bankovní operaci nebo odeslali peníze, kontaktujte banku okamžitě přes její oficiální linku. Nečekejte, zda se „něco stane“. Banka může podle konkrétní situace zablokovat kartu, přístup nebo některé transakce. Pokud šlo o trestný čin nebo vznikla škoda, obraťte se také na Policii ČR; obecná kontaktní a oznamovací cesta je dostupná na oficiálním webu Policie České republiky.
Jestli jste nainstalovali aplikaci podle instrukcí cizí osoby, odpojte se od podezřelé komunikace a nejprve chraňte bankovní a hlavní e-mailový účet. Na Androidu zkontrolujte Play Protect a seznam nainstalovaných aplikací a oprávnění. Pokud telefon vykazuje nestandardní chování, nebo pokud nevíte, jaká oprávnění aplikace získala, je rozumné řešit obnovu zařízení s podporou výrobce či důvěryhodným servisem. U kritických účtů změňte přihlašovací údaje z jiného, čistého zařízení.
Čtyři otázky před každým kliknutím nebo platbou
Čekal jsem tento kontakt? Pokud ne, snižte důvěru a ověřujte.
Nutí mě někdo jednat hned? Skutečná instituce vám umožní ověřit situaci jiným kanálem.
Mám zadat tajný údaj, potvrdit kód, instalovat aplikaci nebo poslat peníze? To je bod, kdy je potřeba proces přerušit.
Mohu si požadavek nezávisle ověřit? Otevřete známou aplikaci, ručně zadejte oficiální web nebo zavolejte na ověřené číslo.
Co nefunguje jako spolehlivý test pravosti
„Číslo vypadá správně.“ Nestačí, protože identita volajícího může být podvržená. „Zná moje jméno a adresu.“ Ani to není důkaz; část osobních údajů mohla uniknout z jiné služby nebo být veřejně dostupná. „Web má zámek HTTPS.“ Šifrované spojení říká, že komunikace s danou stránkou je šifrovaná, nikoli že je provozovatel stránky poctivý. „Antivirus nic nehlásí.“ Bez varování není automaticky bezpečno, zejména u sociálního inženýrství, kde oběť sama provede požadovanou akci.
Praktický závěr
Online podvod nejčastěji neporazí zabezpečení telefonu technickým trikem; snaží se přesvědčit uživatele, aby ochranu obešel sám. Proto je nejúčinnější návyk jednoduchý: při nečekaném kontaktu, který žádá peníze, přihlašovací údaje, ověřovací kód nebo instalaci aplikace, komunikaci přerušte a vše ověřte nezávisle.
Ochranné funkce telefonu – aktualizace, Google Play Protect, dvoufaktorové ověřování, přístupové klíče a zámek obrazovky – riziko dále snižují. Nejsou ale náhradou za kontrolu kontextu. Pokud se požadavek opírá o strach, spěch a tajné informace, je to dostatečný důvod nic nepotvrzovat, nikam neposílat peníze a nejdřív si ověřit, kdo s vámi skutečně komunikuje.
Informace a odkazy byly ověřeny k 24. září 2026. Konkrétní názvy bezpečnostních voleb se mohou lišit podle výrobce telefonu a verze systému.