Jak přeinstalovat Windows 11

Zjistěte, jak přeinstalovat Windows 11 krok za krokem a získat čistý systém. Průvodce zahrnuje přípravu USB a kompletní instalaci bez ztráty dat.
Soukromí online je aktuální potřebou. Obzvláště v době, kdy neustále roste počet technik používaných ke krádeži uživatelských dat. Hlavní online služby pro zasílání zpráv si tuto potřebu uvědomují a používají k zabezpečení a ochraně uživatelských konverzací techniku zvanou end-to-end šifrování.
Ale co znamená end-to-end šifrování a jak vlastně funguje? Zjistěte to v tomto článku!
Naučte se základy kódování
Šifrování znamená převod informace do kódu, čímž se skryje skutečný význam informace.
Dešifrování znamená převod tohoto kódu zpět do původní informace a navrácení jejího významu. Jedná se o opačný mechanismus šifrování.
Proč potřebujete šifrování?
Když něco posíláte online, ať už je to zpráva, komentář nebo obrázek – nese to nějaké „informace“. Musíme si uvědomit, že zpráva nebo obrázek sám o sobě nemá žádnou hodnotu – ale má hodnotu kvůli informacím, které poskytuje. Má hodnotu kvůli informacím, které si lidé mohou interpretovat, když je vidí. Co se tedy stane, když zprávu nebo obrázek, který posíláte, uvidí přes internet i třetí strana? Bude vědět, jaké informace se snažíte sdělit. A co šifrování a dešifrování? Zde přichází na řadu end-to-end šifrování.
Co je to end-to-end šifrování?
Zprávu/obrázek, který chcete odeslat, zašifrujete a ten se přes internet šíří jako „tajný“ kód. Pouze příjemce pak může tento „tajný“ kód dekódovat. Tento proces se nazývá šifrování typu end-to-end.
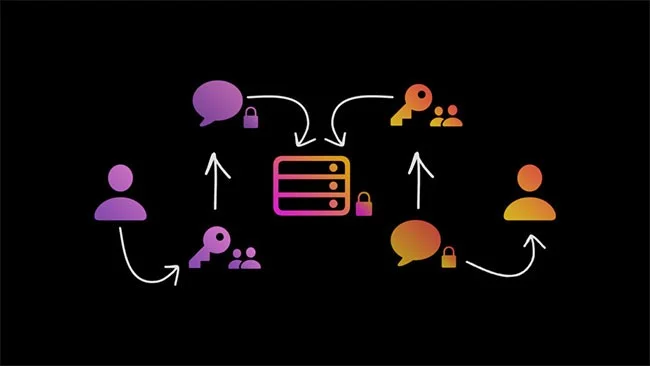
Jednoduše řečeno, end-to-end šifrování zajišťuje důvěrnost komunikace mezi odesílatelem a příjemcem a brání třetím stranám v přístupu k těmto informacím. Nástroje a technologie, které to umožňují, jsou zabudovány do aplikací pro zasílání zpráv a dalšího softwaru, který uživatelé (mohou) používat.
Jak funguje end-to-end šifrování?
Cílem end-to-end šifrování je zabránit narušiteli v krádeži informací mezi odesílatelem a příjemcem. Vraťme se k scénáři, který jsme probrali dříve: Posíláte někomu zprávu.
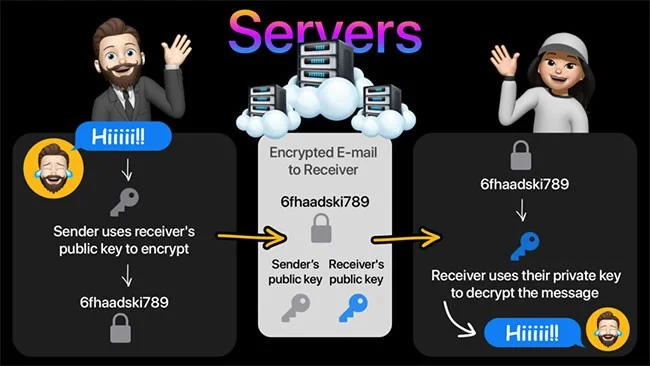
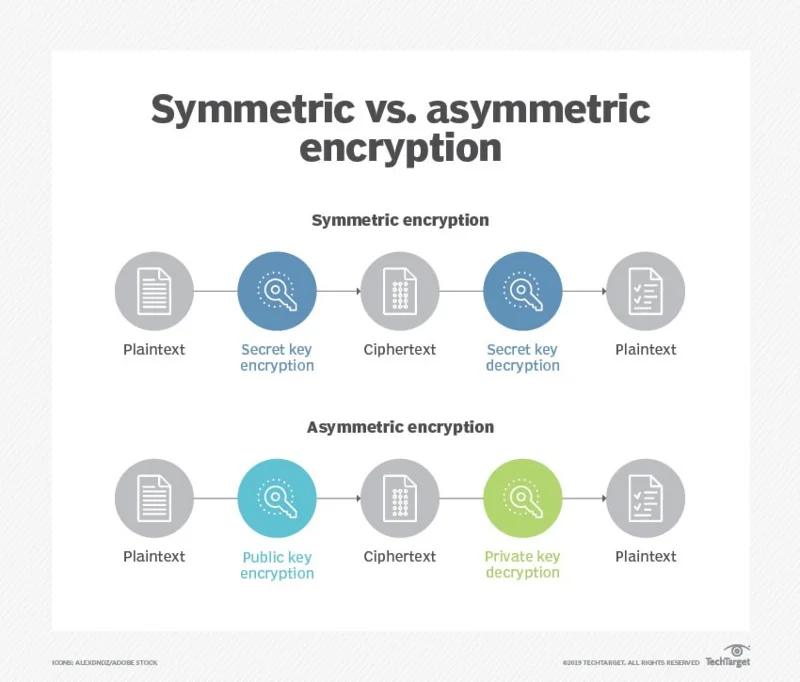
Když používáte službu end-to-end šifrování, máte k dispozici dvojici veřejného a soukromého klíče. Tyto klíče vám pomáhají šifrovat a dešifrovat. Aplikace pro zasílání zpráv má navíc algoritmus, který se skládá z matematických funkcí používaných k šifrování nebo dešifrování dat.
Když někomu pošlete zprávu, dostanete veřejný klíč, který je namapován na chatovací schránku dané osoby. Veřejný klíč se používá k šifrování zprávy pomocí algoritmu zabudovaného v aplikaci pro zasílání zpráv. Tento veřejný klíč vám pomáhá identifikovat zařízení příjemce a skutečnost, že daná osoba zprávu přijímá.
Nyní příjemce použije soukromý klíč, který pomáhá dešifrovat zprávu a interpretovat informace ve zprávě, kterou jste odeslali. Tento soukromý klíč je k dispozici pouze pro zařízení příjemce a je specifický pro něj. Nikdo jiný tedy nemůže zprávu dešifrovat – v tomto okamžiku bylo šifrování end-to-end úspěšné.
Toto je základní princip fungování end-to-end šifrování. Ne všechny služby však používají end-to-end šifrování. Některé nástroje často místo toho používají techniky šifrování na transportní vrstvě. Jaký je tedy rozdíl mezi těmito dvěma technikami?
Jak se end-to-end šifrování liší od jiných typů šifrování?
Šifrování typu end-to-end je oproti jiným šifrovacím systémům jedinečné tím, že pouze koncové body – odesílatel a příjemce – mají možnost zprávu dešifrovat a číst. Šifrování se symetrickým klíčem, známé také jako šifrování s jedním klíčem nebo tajným klíčem, také poskytuje souvislou vrstvu šifrování od odesílatele k příjemci, ale k zašifrování zprávy používá pouze jeden klíč.
Klíč použitý v šifrování s jedním klíčem může být heslo, kód nebo náhodně generovaný řetězec čísel, který je odeslán příjemci zprávy a umožňuje mu ji dešifrovat. Může být složitý a zprostředkovatelům může zprávu připadat jako nesmysl. Zprávu však lze zachytit, dešifrovat a přečíst bez ohledu na to, jak drasticky je klíč změněn, pokud jej zprostředkovatel má. End-to-end šifrování se dvěma klíči může zprostředkovateli zabránit v přístupu ke klíči a dešifrování zprávy.
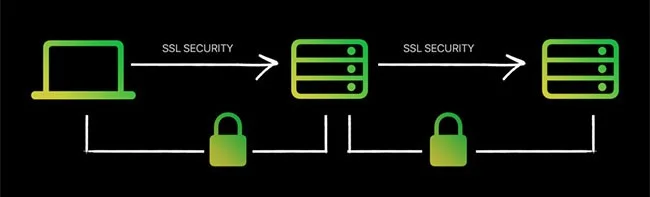
Další standardní šifrovací strategií je šifrování během přenosu. V této strategii je zpráva zašifrována odesílatelem, záměrně dešifrována v mezilehlém bodě – na serveru třetí strany vlastněném poskytovatelem služeb zasílání zpráv – a poté znovu zašifrována a odeslána příjemci. Zpráva je během přenosu nečitelná a lze ji šifrovat dvěma klíči, ale nepoužívá šifrování end-to-end, protože zpráva je dešifrována předtím, než dorazí ke konečnému příjemci.
Šifrování během přenosu, stejně jako šifrování typu end-to-end, zabraňuje zachycení zpráv během jejich cesty, ale vytváří potenciální zranitelnosti v bodě mezi nimi, kde jsou dešifrovány. Šifrovací protokol Transport Layer Security je příkladem šifrování během přenosu.
Jaký je rozdíl mezi šifrováním typu end-to-end a šifrováním na transportní vrstvě?
Jak již bylo zmíněno, ne všechny služby jsou šifrovány end-to-end. To ale neznamená, že žádné šifrování nemají. Nejběžnější formou šifrování pro webové stránky je šifrování TLS – Transport Layer Security.
Jediný rozdíl mezi tímto typem šifrování a end-to-end šifrováním je v tom, že v TLS probíhá šifrování na zařízení odesílatele a dešifrování je provedeno na serveru. Nejedná se tedy o skutečné end-to-end šifrování, ale poskytuje dobrou úroveň zabezpečení a je schopno chránit uživatelské informace.
Tomu se také říká šifrování při přenosu. To znamená, že poskytovatel služeb má přístup ke všem vašim zprávám prostřednictvím svých serverů. Proto si můžete snadno prohlédnout staré zprávy na Instagramu po opětovném načtení aplikace, ale ne ve WhatsAppu . Zprávy můžete obnovit pouze stažením záložního souboru a jeho dešifrováním ve vašem zařízení.
Jak se používá end-to-end šifrování?
Šifrování typu end-to-end se používá tam, kde je potřeba zabezpečení dat, včetně finančního, zdravotnického a komunikačního průmyslu. Často se používá k tomu, aby pomohlo společnostem dodržovat zákony a předpisy o ochraně soukromí a zabezpečení dat.
Například poskytovatel elektronických pokladních systémů by do svého produktu zahrnul E2EE pro ochranu citlivých informací, jako jsou údaje o kreditních kartách zákazníků. Zahrnutí E2EE by také pomohlo maloobchodníkům splnit standard PCI DSS (Payment Card Industry Data Security Standard), který vyžaduje, aby čísla karet, data magnetických proužků a bezpečnostní kódy nebyly ukládány na klientských zařízeních.
Proti čemu chrání end-to-end šifrování?
E2EE chrání před následujícími dvěma hrozbami:
Co end-to-end šifrování nechrání?
Přestože se předpokládá, že výměna klíčů E2EE je za použití známých algoritmů a současného výpočetního výkonu neprolomitelná, v šifrovacím schématu bylo identifikováno několik potenciálních slabin, včetně následujících tří:
Výhody a nevýhody end-to-end šifrování
Zde jsou některé výhody end-to-end šifrování.
Mezi některé nevýhody end-to-end šifrování patří:
To jsou všechny výhody a nevýhody end-to-end šifrování. Pokud si stále kladete otázku, zda byste měli end-to-end šifrování zapnout, i když neposíláte důvěrné zprávy, odpověď zní ano. Proč dávat někomu jinému přístup k vašim datům?
Některé populární aplikace pro zasílání zpráv s end-to-end šifrováním
Zde jsou některé z nejlepších aplikací pro zasílání zpráv s end-to-end šifrováním pro iPhone a Android. Kteroukoli z nich můžete použít k přidání další vrstvy zabezpečení vašich zpráv.
1. Nástroj pro zasílání zpráv WhatsApp
Oblíbená aplikace pro zasílání zpráv WhatsApp podporuje šifrování end-to-end. Pomocí níže uvedených odkazů si ji můžete stáhnout a nainstalovat pro iPhone i Android.
2. Nástroj pro soukromé zprávy Signal
Signal je další funkčně bohatá aplikace pro zasílání zpráv s end-to-end šifrováním pro iPhone a Android. Nabízí modernější uživatelské rozhraní než WhatsApp.
Stáhnout Signal pro iPhone Stáhnout Signal pro Android
3. iMessage
iMessage, jak všichni víme, je základní aplikace pro zasílání zpráv pro všechny uživatele Apple. Všechny zprávy a soubory v iMessage jsou šifrovány end-to-end. Aplikace však není multiplatformní, a proto není dostupná pro Android.
4. Telegram
Telegram je další aplikace pro zasílání zpráv bohatá na funkce, kterou všichni chceme používat jako naši primární aplikaci pro zasílání zpráv a přejeme si, aby na ni přešli všichni uživatelé WhatsAppu. Nabízí šifrování typu end-to-end, i když na volitelné bázi. Tato možnost se nazývá „tajné chaty“.
To jsou všechny oblíbené aplikace, které článek doporučuje pro šifrované soukromé zprávy.
To je vše, co potřebujete vědět o end-to-end šifrování. Doufám, že vám tento článek pomohl!
Zjistěte, jak přeinstalovat Windows 11 krok za krokem a získat čistý systém. Průvodce zahrnuje přípravu USB a kompletní instalaci bez ztráty dat.
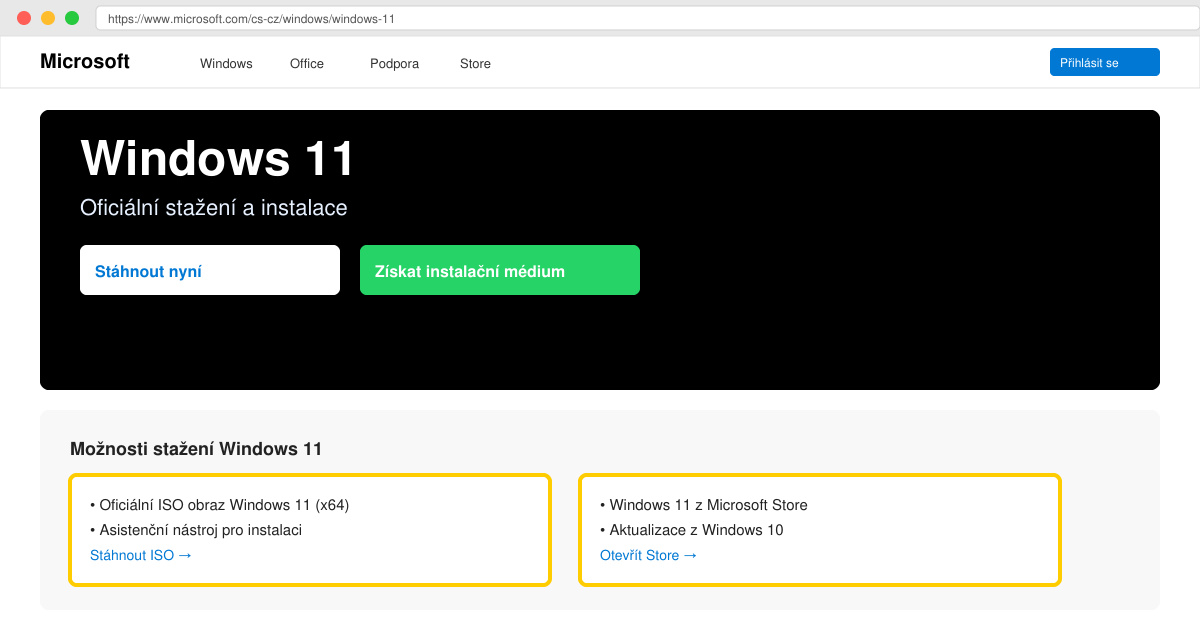
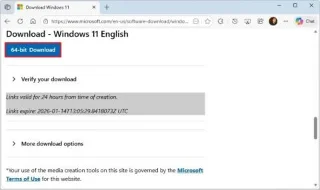
Windows 11 ke stazeni je nejjednodušší získat přímo z oficiálních stránek Microsoftu. Zde najdete přesný postup, jak stáhnout instalační soubor ISO nebo nástroj Media Creation Tool bez rizika.
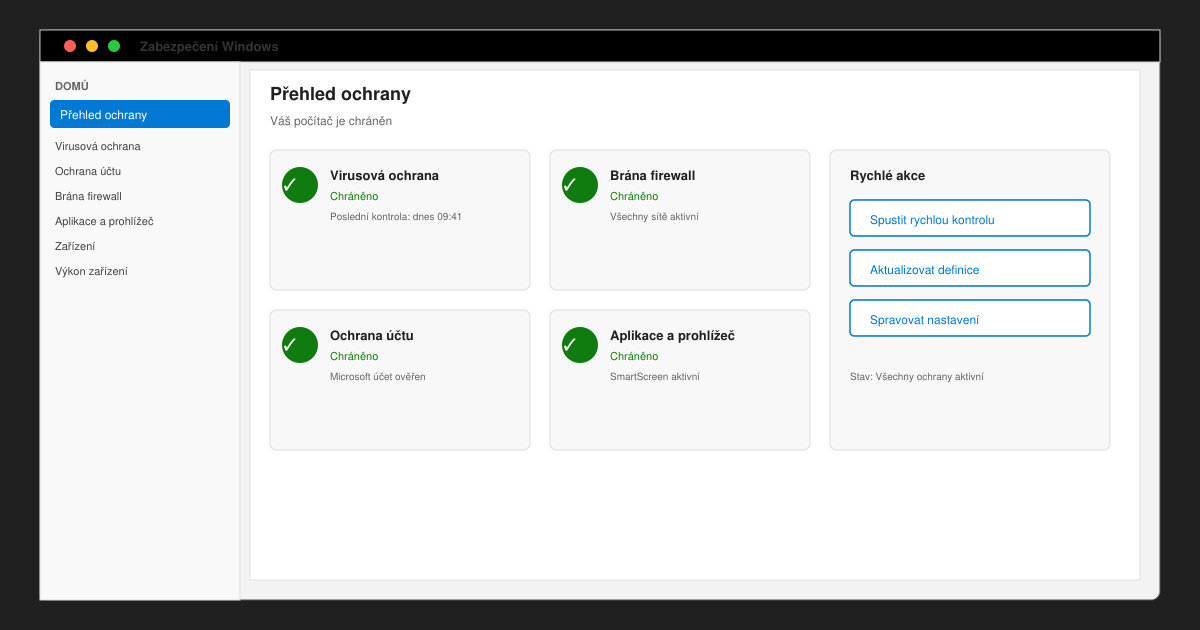
Zjistěte přesně, jak vypnout Windows Defender Windows 11 pomocí vestavěných nástrojů. Postupujte podle kroků pro dočasné nebo trvalé vypnutí Microsoft Defenderu ve Windows 11.
Projekt Helix by mohl proměnit Xbox v herní platformu pro Windows, která by kombinovala jednoduchost konzole s masivním ekosystémem her a aplikací pro PC.
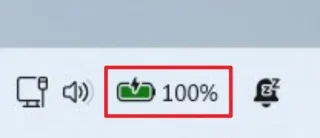
Chcete-li v systému Windows 11 povolit zobrazení Procento baterie na hlavním panelu, otevřete Nastavení > Systém > Napájení a baterie a zapněte přepínač Procento baterie.
Nyní si můžete stáhnout ISO soubor Windows 11 24H2 Tiny11 a provést čistou instalaci nebo upgrade na místě bez bloatwaru nebo nepotřebných funkcí.
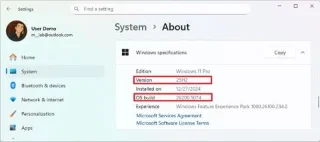
Chcete-li zkontrolovat, zda je nainstalován systém Windows 11 25H2, otevřete Nastavení > Systém > O systému a ověřte číslo verze. Nebo použijte příkaz winver.
PowerShell můžete používat se starším modrým pozadím v Terminálu Windows – zde je návod, jak používat uživatelské rozhraní nastavení a soubor settings.json.
Pro čistou instalaci Windows 11 25H2 si stáhněte soubor ISO, vytvořte bootovací USB disk, spusťte instalaci, vyberte možnost Instalovat Windows 11 a dokončete OOBE.
Sestavení 26200.5722 (KB5062669) pro Windows 11 25H2 v kanálu Dev s novými funkcemi, změnami a opravami. Verze 24H2 získává sestavení 26120.5722.