Jsem připojen k WiFi ale internet nejde

Jste připojeni k WiFi ale internet nejde? Postupujte podle těchto konkrétních kroků a rychle obnovte plnohodnotné připojení k internetu na počítači nebo telefonu.
V současné době si je každý ve světě vývoje softwaru vědom vážných bezpečnostních rizik, která spočívají v nespravovaných open source programech a nástrojích. Stále je mnoho společností ignoruje, což dává hackerům snadný pokus. Proto, abychom zůstali chráněni a byli o krok napřed před hackery, potřebujeme vědět, jak odhalit bezpečnostní zranitelnost v systému a jak postupovat, abychom zůstali chráněni.
K odhalení bezpečnostní zranitelnosti společnosti potřebují použít bezpečnostní testování variantu testování softwaru. Hraje klíčovou roli při identifikaci bezpečnostních chyb ve vývoji systému, sítě a aplikací.
Zde vám vysvětlíme vše o tom, co je testování zabezpečení, důležitost testování zabezpečení, typy testování zabezpečení, faktory způsobující zranitelnost zabezpečení, třídy bezpečnostních hrozeb a jak můžeme opravit hrozbu slabých stránek našeho systému.
Co je bezpečnostní testování?
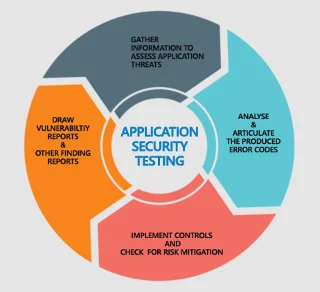
Testování zabezpečení je proces určený k odhalování bezpečnostních nedostatků a navrhování způsobů, jak chránit data před zneužitím prostřednictvím těchto slabin.
Význam bezpečnostních testů?
V tomto scénáři je testování zabezpečení jednoznačným způsobem, jak ukázat a řešit zranitelnosti zabezpečení softwaru nebo aplikací, které pomohou vyhnout se následujícím situacím:
Nyní, když víme, co je testování zabezpečení, proč je důležité. Pojďme se podívat na typy bezpečnostních testů a na to, jak mohou pomoci zůstat chráněni.
Viz také:-
10 mýtů o kybernetické bezpečnosti, kterým byste neměli věřit S vyspělou technologií se zvýšila hrozba pro kybernetickou bezpečnost a s tím souvisí i mýtus. Pojďme...
Typy bezpečnostních testů
K detekci zranitelnosti aplikace, sítě a systému lze použít následujících sedm hlavních typů metod testování zabezpečení, které jsou vysvětleny níže:
Poznámka : Tyto metody lze použít ručně k detekci chyb zabezpečení, které mohou představovat riziko pro kritická data.
Skenování zranitelnosti : je automatický počítačový program, který skenuje a identifikuje mezery v zabezpečení, které mohou představovat hrozbu pro systém v síti.
Bezpečnostní skenování : je to jak automatizovaná, tak manuální metoda identifikace zranitelnosti systému a sítě. Tento program komunikuje s webovou aplikací za účelem odhalování potenciálních bezpečnostních slabin v sítích, webové aplikaci a operačním systému.
Bezpečnostní audit : je metodický systém vyhodnocování bezpečnosti společnosti za účelem zjištění nedostatků, které mohou představovat riziko pro kritické informace společnosti.
Etické hackování : znamená hackování legálně prováděné společností nebo bezpečnostní osobou za účelem nalezení potenciálních hrozeb v síti nebo počítači. Etický hacker obchází zabezpečení systému, aby odhalil zranitelnost, kterou mohou zneužít padouši, aby se dostali do systému.
Penetrační testování : bezpečnostní testování, které pomáhá odhalit slabá místa systému.
Posouzení postoje : když se spojí etické hackování, bezpečnostní skenování a hodnocení rizik, aby se prověřilo celkové zabezpečení organizace.
Risk Assessment: je proces hodnocení a rozhodování o riziku spojeném s vnímanou bezpečnostní zranitelností. Organizace používají diskuse, rozhovory a analýzy, aby zjistily riziko.
Jen tím, že víme, typy bezpečnostních testů a co je testování zabezpečení, nemůžeme porozumět třídám vetřelců, hrozbám a technikám zahrnutým do testování zabezpečení.
Abychom tomu všemu porozuměli, musíme číst dále.
Tři třídy vetřelců:
Padouši jsou obvykle rozděleni do tří tříd vysvětlených níže:
Třídy hrozeb
Kromě toho, třída vetřelců, máme různé třídy hrozeb, které lze použít k využití slabých stránek zabezpečení.
Cross-Site Scripting (XSS): Jedná se o bezpečnostní chybu zjištěnou ve webových aplikacích, umožňuje počítačovým zločincům vkládat skripty na straně klienta do webových stránek a přimět je ke kliknutí na škodlivé adresy URL. Jakmile je tento kód spuštěn, může ukrást všechna vaše osobní data a může provádět akce jménem uživatele.
Neoprávněný přístup k datům: kromě SQL injection je neschválený přístup k datům také nejběžnějším typem útoku. K provedení tohoto útoku hacker získá neoprávněný přístup k datům, takže k nim lze přistupovat prostřednictvím serveru. Zahrnuje přístup k datům prostřednictvím operací načítání dat, nezákonný přístup k informacím o autentizaci klienta a neoprávněný přístup k datům sledováním činností prováděných ostatními.
Identity Tricking: je to metoda používaná hackerem k útoku na síť, protože má přístup k přihlašovacím údajům legitimního uživatele.
SQL Injection : v současném scénáři je to nejběžnější technika, kterou útočník používá k získání kritických informací z databáze serveru. Při tomto útoku hacker využívá slabiny systému k vložení škodlivého kódu do softwaru, webových aplikací a dalších.
Manipulace s daty : jak název napovídá proces, při kterém hacker využívá data zveřejněná na webu k získání přístupu k informacím vlastníka webu a ke změně na něco urážlivého.
Povýšení privilegií: je třída útoku, při které si padouši vytvoří účet, aby získali zvýšenou úroveň privilegií, která není určena k udělení nikomu. Pokud je úspěšný hacker, může získat přístup ke kořenovým souborům, které mu umožní spustit škodlivý kód, který může poškodit celý systém.
Manipulace s URL : je další třída hrozeb, kterou používají hackeři k získání přístupu k důvěrným informacím pomocí manipulace s URL. K tomu dochází, když aplikace k přenosu informací mezi serverem a klientem používá HTTP místo HTTPS. Protože jsou informace přenášeny ve formě řetězce dotazu, lze parametry změnit, aby byl útok úspěšný.
Denial of Service : Jedná se o pokus zrušit provoz webu nebo serveru tak, aby se stal pro uživatele nedostupným, což je způsobilo, že webu nedůvěřovali. K úspěchu tohoto útoku se obvykle používají botnety.
Viz také:-
Top 8 nadcházejících trendů v oblasti kybernetické bezpečnosti v roce 2021 Nastal rok 2019, a tak je čas lépe chránit svá zařízení. Se stále rostoucí mírou kybernetické kriminality jsou to...
Bezpečnostní testovací techniky
Níže uvedená nastavení zabezpečení mohou organizaci pomoci vypořádat se s výše uvedenými hrozbami. K tomu je potřeba mít dobrou znalost HTTP protokolu, SQL injection a XSS. Pokud o tom všem víte, můžete snadno použít následující techniky k opravě zjištěných chyb zabezpečení a systému a zůstat chráněni.
Cross Site Scripting (XSS): jak je vysvětleno, cross site scripting je metoda, kterou útočníci používají k získání přístupu, a proto, aby zůstali v bezpečí, testeři potřebují zkontrolovat webovou aplikaci na XSS. To znamená, že by měli potvrdit, že aplikace nepřijímá žádný skript, protože je největší hrozbou a může ohrozit systém.
Útočníci mohou snadno použít skriptování napříč weby ke spuštění škodlivého kódu a krádeži dat. Techniky používané k testování při skriptování napříč weby jsou následující:
Cross Site Scripting Testing lze provést pro:
Prolomení hesel: Nejdůležitější součástí testování systému je prolomení hesla, k získání přístupu k důvěrným informacím hackeři používají nástroj pro prolomení hesel nebo používají běžná hesla, uživatelské jméno dostupné online. Testeři proto musí zaručit, že webová aplikace používá složité heslo a soubory cookie se neukládají bez šifrování.
Kromě tohoto testeru je třeba mít na paměti následujících sedm charakteristik Bezpečnostního testování a metodologie testování bezpečnosti :
Metodologie testování bezpečnosti:
Pomocí těchto metod může organizace opravit chyby zabezpečení zjištěné v jejich systému. Kromě toho nejběžnější věc, kterou musí mít na paměti, je vyhnout se používání kódu napsaného nováčky, protože mají bezpečnostní slabiny, které nelze snadno opravit nebo identifikovat, dokud neproběhne přísné testování.
Doufáme, že jste shledali článek informativní a pomůže vám opravit bezpečnostní mezery ve vašem systému.
Jste připojeni k WiFi ale internet nejde? Postupujte podle těchto konkrétních kroků a rychle obnovte plnohodnotné připojení k internetu na počítači nebo telefonu.
Zjistěte, jak stáhnout fotky z WhatsApp do PC pomocí WhatsApp Web nebo desktopové aplikace. Praktický návod krok za krokem pro rychlý přenos obrázků bez ztráty kvality.
Zjistěte, jak mít WhatsApp na dvou telefonech pomocí oficiální funkce propojených zařízení. Praktický návod krok za krokem pro sdílení účtu na více telefonech.
Stáhněte si Seznam prohlížeč ke stažení zdarma z oficiálních stránek a získejte rychlý český prohlížeč s vestavěnými službami Seznamu.
Zjistěte, jak založit datovou schránku pro fyzickou osobu zdarma přes internet. Návod na rychlé zřízení datové schránky s BankID nebo eObčankou.
Jak nastavit domovskou stránku seznam v Chrome, Edge nebo Firefox? Konkrétní kroky pro rychlé nastavení Seznam.cz jako startovací stránky.
T mobile nefunguje internet? Naučte se rychle diagnostikovat a opravit problémy s mobilními daty u T-Mobile během několika minut.
Jak nastavit Seznam jako domovskou stránku ve vašem prohlížeči? Zde je přesný postup pro Chrome, Firefox i Edge během několika kliknutí.
Zjistěte, jak aktualizovat Google Chrome na nejnovější verzi a získat lepší zabezpečení i výkon. Náš návod vás provede celým procesem během pár minut.
Zjistěte, jak poznat hacknutý WhatsApp a rychle zabezpečit svůj účet. Konkrétní příznaky, kroky kontroly i tipy na ochranu.








