Начало
» New Trends
»
Откриване на измами с изкуствен интелект при плащания в реално време: Компромисите, които банките трябва да управляват
Откриване на измами с изкуствен интелект при плащания в реално време: Компромисите, които банките трябва да управляват
Откриването на измами в реално време не е един-единствен модел, който да решава дали едно плащане е „добро“ или „лошо“. В производствения процес финансовите институции обикновено комбинират няколко слоя: детерминистични правила, оценки на риска от машинно обучение, сигнали за идентичност и устройство, анализ на взаимоотношения или графи, интелигентност на мрежово ниво и оркестрационен слой, който решава дали да одобри, отхвърли, задържи или засили удостоверяването. Най-добрият дизайн е този, който отговаря на целите на институцията за толерантност към загуби и клиентско изживяване в рамките на времевия бюджет на платежната линия.
Този компромис е по-важен с увеличаването на скоростта на плащане. Незабавният превод може да се осъществи, преди човек да има време да го прегледа, така че решението за риска трябва да се вземе преди или по време на оторизацията. В същото време, твърде агресивното блокиране създава фалшиви откази, оплаквания от клиенти, изоставени покупки и скъпи ръчни проверки. Изкуственият интелект помага за разширяване на набора от сигнали, които могат да бъдат оценени бързо, но не елиминира необходимостта от правила, човешки надзор или ясни ограничения на риска.
Какво всъщност се случва преди одобрението на транзакцията?
Типичен процес на вземане на решения в реално време започва, когато институцията получи транзакция или платежна инструкция. Системата го обогатява с контекст, като история на акаунта, скорост на скорошни транзакции, характеристики на устройството или сесията, информация за търговеца или бенефициента, местоположение, събития за удостоверяване и известни взаимоотношения между обектите. След това правилата и моделите генерират сигнали или оценки. Механизъм за вземане на решения комбинира тези резултати с политика: дейност с нисък риск може да бъде одобрена, дейност със среден риск може да задейства допълнително удостоверяване или преглед, а дейност с висок риск може да бъде отказана или спряна, когато платежната схема и приложимите правила го позволяват.
Този многопластов дизайн е в съответствие с начина, по който основните платежни мрежи описват настоящото предотвратяване на измами. Visa твърди, че нейните системи за измами комбинират анализи в реално време, оценяване, задвижвано от изкуствен интелект, правила, поведенческа информация и контроли за оторизация, вместо да разчитат на един статичен черен списък. Вижте официалния преглед на Visa за откриване на измами с изкуствен интелект . Mastercard също описва вземането на решения в реално време, което използва контекста на транзакциите, поведението на картодържателя, взаимоотношенията с търговците, графични техники и изкуствен интелект в своята документация за Decision Intelligence .
Кой подход за разкриване на измами е най-подходящ за коя работа?
Подход
Където е най-силно
Основен компромис
Най-добро прилягане
Правила и прагове
Известни модели, ограничения на политиките, проверки на скоростта, блокирани обекти
Лесно за обяснение, но крехко, когато нападателите променят поведението си
Базови контроли, предпазни мерки за незабавни плащания, регулаторни или политически ограничения
Наблюдавано машинно обучение
Класиране на транзакциите по вероятност за научена измама
Силен, когато етикетите са добри; по-слаб при забавяне, отклонение или нови типове атаки при етикети
Авторизация на карти, портфолиа от зрели плащания, канали с голям обем
Откриване на аномалии
Откриване на поведение, което се отклонява от това на клиент или група от връстници
Може да разкрие нови заплахи, но често създава повече фалшиви положителни резултати
Поемане на контрол над акаунти, сигнали за ранно предупреждение, анализаторски триаж
Анализ на графики и взаимоотношения
Откриване на свързани акаунти, устройства, търговци, мрежи от мулета или координирани кръгове
Мощен контекст, но по-сложно инженерство на данни и управление на латентността
Организирана измама, синтетични самоличности, мрежи от „мулета“, риск от междуфирмени сделки
Поведенчески и устройствени сигнали
Откриване на необичайни модели на влизане, сесия, устройство, местоположение или взаимодействие
Полезно преди плащане, но поверителността, съгласието и покритието на канала трябва да се управляват
Дигитално банкиране, поемане на акаунти, сесии с висок риск
Мрежова или консорциална интелигентност
Виждане на риск, който една институция не може да наблюдава от собствената си история
По-широката видимост идва с въпроси, свързани с външна зависимост, споделяне на данни и интеграция
Незабавни плащания, нови бенефициенти, оскъдна местна история
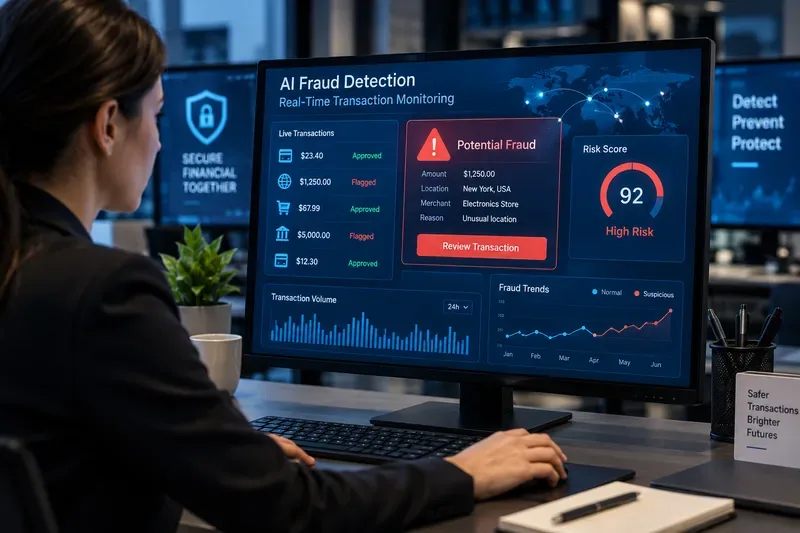
Анализатор на операции за борба с измами преглежда сигналите за транзакции и предупреждението за висок риск по време на наблюдение в реално време. Екранът представлява общ работен процес за наблюдение на измами, а не специфичен интерфейс на банка или доставчик.
Защо все още са необходими правила, ако изкуственият интелект е по-адаптивен?
Правилата остават полезни, защото някои контроли трябва да бъдат детерминистични. Ако даден акаунт е в проверен списък с отказани акаунти, ако скоростта на транзакциите надвишава определен праг или ако политиката забранява конкретно действие, институцията може да иска предвидим резултат, а не вероятностен резултат. Правилата също така са по-лесни за одит и бърза промяна по време на активна кампания за измами.
Слабостта е поддръжката. Големите набори от правила могат да натрупват изключения, да взаимодействат по неочаквани начини и да генерират прекомерно количество предупреждения. Те също така са склонни да откриват това, което институцията вече знае. Поради тази причина, практичната архитектура обикновено запазва правила за твърди ограничения и очевидни модели, докато използва машинно обучение за класиране на двусмислената среда.
Оперативните процедури на FedNow на Федералния резерв от 2026 г. илюстрират тази многопластова идея. FedNow предоставя конфигурируеми от участниците отрицателни списъци и прагове за активност на акаунтите като допълнителни проверки за смекчаване на измами, като същевременно изрично ги позиционира като инструменти, които допълват собствените практики за измами на участниците. Настоящите процедури са достъпни в „ Оперативни процедури на FedNow за услуги“, февруари 2026 г., версия 3.5 .
Кога контролираното машинно обучение се превръща в основния двигател?
Контролираното машинно обучение е най-полезно, когато дадена институция разполага с достатъчно представителни исторически транзакции и сравнително надеждни резултати от измами. Моделът може да научи комбинации, които е трудно да се изразят като правила: например сума, която е нормална за един клиент, но необичайна за друг, или транзакция, която изглежда безобидна сама по себе си, но е рискована предвид последните промени в устройството и скоростта на плащане.
Оперативното предизвикателство е, че етикетите за измами са несъвършени и се забавят. Сторнирани плащания, клиентски доклади, разследвания на измами и потвърдени случаи на поглъщане на акаунти могат да пристигнат дни или седмици след оторизацията. Това означава, че модел, обучен с етикети от вчера, може да учи непълна картина. Следователно институциите се нуждаят от наблюдение на модела, бек-тестване, тестване на шампион/претендент и дефиниран процес за реагиране на отклонения, вместо да се приема, че моделът ще „се учи непрекъснато“ безопасно сам по себе си.
Къде графичният анализ и мрежовата интелигентност добавят стойност?
Моделите на ниво транзакция отговарят на въпроса „Изглежда ли това плащане рисковано?“. Графовите модели могат да зададат различен въпрос: „С какво е свързано това плащане?“. Споделените устройства, акаунтите на бенефициентите, телефонните номера, адресите, търговците, IP диапазоните или източниците на финансиране могат да разкрият координирано поведение, което би било трудно да се види транзакция по транзакция.
Това е особено полезно за мрежи от типа „мулета“ и организирани измами. Компромисът е инфраструктурата. Графичните характеристики може да изискват разрешаване на обекти, стрийминг на актуализации на връзките и внимателен контрол, за да се предотврати замърсяването на решенията от остарели или слаби асоциации. Институциите с малки обеми на транзакции могат да получат по-голяма стойност, като използват мрежова информация от доставчик на плащания, отколкото като сами изграждат голяма графична платформа.
Актуален пример е FedNow Network Intelligence API на Федералния резерв, пуснат за ранни потребители на 28 април 2026 г. Той предоставя на изпращащите институции данни на ниво акаунт на получателя, наблюдавани чрез услугата FedNow, за да допълнят собствените си процеси за управление на риска. Федералният резерв описва инструмента в официалното си съобщение за Network Intelligence API . Важният момент при проектирането не е, че мрежовите данни заместват локалните модели; те добавят информация, която изпращачът иначе може да не би имал.
А какво ще кажете за откриването на аномалии и поведенческия анализ?
Откриването на аномалии е привлекателно, защото не изисква всеки модел на измама да бъде предварително маркиран. Системата може да сравни плащане с нормалното поведение на клиента, поведението на други потребители или заучено представяне на типична активност. Това може да помогне за откриването на нови модели на атака.
Цената е прецизност. Необичайното не означава автоматично измама. Клиент, който пътува, купува скъп уред, изпраща пари на нов член на семейството или сменя устройства, може да изглежда аномално, макар и да е легитимен. Следователно оценките за аномалии често са най-полезни като една от характеристиките в ансамбъла или като спусък за по-високо удостоверяване, а не като единствена причина за отказ на плащане.
Трябва ли генеративният изкуствен интелект да взема решения за одобряване или отхвърляне?
Генеративният изкуствен интелект може да помогне на екипите за борба с измами да обобщават случаите, да извличат свързани доказателства, да обясняват сигналите от моделите на разбираем за анализаторите език и да ускоряват разследването. Някои търговски продукти за борба с измами също започват да включват генеративни техники във вземането на решения; Mastercard например описва генеративни компоненти и графични техники в своите текущи материали Decision Intelligence Pro.
Това не означава, че езиков модел с общо предназначение трябва да бъде поставен директно в критичния път на оторизация. Решенията за плащане изискват ограничена латентност, стабилни резултати, възпроизводимост, сигурност и измерими нива на грешки. За повечето институции по-безопасният модел е да използват детерминистични услуги и валидирани прогнозни модели за решението за транзакцията, като същевременно използват генеративни системи в работни процеси, подпомагани от анализатори, освен ако генеративният компонент не е специално проектиран, тестван, наблюдаван и управляван за тази употреба.
Защо незабавните плащания са по-трудни за осигуряване?
Традиционните операции за измами често разчитаха на времето: партида можеше да бъде прегледана, превод можеше да бъде задържан или подозрителен артикул можеше да бъде разследван преди окончателното сетълмент. Незабавните плащания свиват този прозорец. Системата трябва да събира доказателства, да оценява риска и да прилага контроли достатъчно бързо, така че сигурността да не обезсмисли целта на плащането в реално време.
Това прави проверките преди транзакцията по-важни. Полезен набор от инструменти може да включва проверка на бенефициента, където е налична, история на акаунта и устройството, контрол на скоростта, сигнали на ниво мрежа, индикатори за риск от измами и целенасочено потвърждение от страна на клиента за преводи с по-висок риск. Решението трябва да бъде пропорционално: добавянето на препятствия към всяко плащане може да намали измамите, но може да направи услугата неизползваема.
По-широката заплаха също се измества. Докладът за заплахите на Visa от пролетта на 2026 г. посочва, че престъпниците все повече наблягат на измами и социално инженерство, при които жертвата може да разреши плащането. Това е важно, защото една транзакция може да изглежда технически валидна, дори когато клиентът е бил измамен. Вижте съобщението за доклада за заплахите на Visa от май 2026 г.
Как различните финансови институции трябва да изберат стек?
За по-малка банка или кредитен съюз
Приоритизирайте управляваното оценяване на риска, строгите правила, проверките на бенефициентите и устройствата, предоставената от мрежата информация и малък набор от добре настроени опашки за преглед. Изграждането на персонализирана платформа за дълбоко обучение или графи може да не е оправдано, ако обемът на данните и специализираният персонал са ограничени. Ключът е качеството на интеграцията и възможността за настройване на праговете към собствените клиенти на институцията.
За голям издател на карти
Използвайте контролирано машинно обучение като основен слой за оценяване, обогатен от мрежови функции, поведенчески истории, сигнали от устройства и целеви правила. Големите емитенти обикновено имат достатъчен обем, за да поддържат сегментиране, модели на конкуренти и непрекъснато наблюдение на производителността. Предизвикателството се измества от „Можем ли да изградим модел?“ към „Можем ли да контролираме фалшивите спадове и отклонението на модела в портфейлите?“.
За доставчик на незабавни плащания
Наблегнете на сигналите за предварително плащане, контрола на скоростта, риска за бенефициента, мрежовата интелигентност и оркестрацията, които могат да върнат решение в рамките на строги ограничения на латентността. Графичните сигнали са ценни, когато могат да бъдат изчислени или извлечени достатъчно бързо. Ръчният преглед трябва да бъде запазен за потоци, които действително могат да понесат задържане.
За бързоразвиваща се финтех компания
Хибридният подход, съчетаващ производител и вътрешен контрол, често дава най-добрия компромис между скорост и контрол. Външните услуги могат да предоставят информация за устройства, идентичност или мрежа, докато вътрешните модели улавят специфично за продукта поведение. Избягвайте създаването на зависимост от един-единствен непрозрачен резултат: запазете свой собствен слой на политиките, регистриране и резервна логика.
Как да разберете дали системата наистина е добра?
Само точността не е достатъчна, защото измамите обикновено са рядкост в сравнение със законната дейност. Полезната система за оценка на производството трябва да включва:
Заснемане или изземване на измами: колко потвърдени измами системата улавя.
Прецизност: колко от маркираните транзакции всъщност са измамни.
Процент на фалшиво положителни резултати и фалшиво отхвърлени резултати: колко често се нарушават отношенията с легитимни клиенти.
Процент на одобрение: дали мерките за контрол на измамите потискат добрите транзакции.
Процент на загуби: загуби от измами спрямо обема или стойността на транзакциите.
Процент и добив на ръчни прегледи: колко капацитет на анализаторите се използва и колко продуктивни са тези прегледи.
Латентност на решението: дали системата постоянно се придържа към времевия бюджет на платежната линия, включително латентност на опашката, а не само средни стойности.
Калибриране и стабилност: дали оценките за риск означават приблизително едно и също нещо във времето и в различните клиентски сегменти.
Тези показатели трябва да се оценяват заедно. Модел, който улавя повече измами чрез удвояване на фалшивите откази, може да е по-лош за бизнеса. Модел, който подобрява средната латентност, но понякога прекъсва по време на пикове на трафика, може да е неподходящ за оторизация в реално време. Правилната работна точка зависи от икономиката на продукта, очакванията на клиентите, вида на плащането и апетита за риск на институцията.
Как трябва да се управляват системите за измами с изкуствен интелект?
Моделите за измами засягат пряко клиентите, така че управлението трябва да обхваща повече от производителността на модела. Институциите трябва да документират източниците на данни, предназначението, праговете, отмените, мониторинга, задействанията за преквалификация, контролите за сигурност и пътищата за ескалация на човешкия риск. Изискванията за обяснимост може да се различават между аналитичен инструмент и автоматизиран отказ, насочен към клиента, но и двата вида изискват проследимост.
Рамката за управление на риска, свързан с изкуствения интелект (AI Risk Management Framework) на NIST остава полезен междуотраслов справочник за управление на риска, свързан с изкуствения интелект, чрез управление, картографиране, измерване и управление. Към септември 2026 г. NIST заявява, че AI RMF 1.0 се преразглежда, така че институциите трябва да я третират като текуща рамка с текущи актуализации, а не като замразен стандарт за съответствие.
Какво не може да реши самото откриване на измами с изкуствен интелект?
Изкуственият интелект не може да превърне всяко рисковано плащане в сигурен отговор. Оскъдната история, първите бенефициенти, компрометираните самоличности, синтетичните акаунти, забавените етикети, враждебното поведение и легитимната, но необичайна клиентска активност създават неяснота. Оторизираните измами са особено трудни, защото клиентът може да премине през удостоверяване и умишлено да изпрати плащането, след като е бил манипулиран.
Ето защо силната превенция на измами е система, а не модел. Най-устойчивият подход комбинира бързо прогнозно оценяване с детерминистични контроли, мрежов контекст, удостоверяване, комуникация с клиентите, разследване след транзакцията и обратна връзка. Целта не е да се увеличи максимално броят на блокираните транзакции. Целта е да се намалят загубите от измами, като същевременно се запази легитимният поток от плащания и всяко автоматизирано решение се запази в рамките на обясним, наблюдаван процес на управление на риска.
Долен ред
Няма универсално най-добра архитектура за откриване на измами с изкуствен интелект. Правилата са най-подходящи за твърди ограничения и известни модели. Контролираното машинно обучение е най-силно, когато съществуват висококачествени етикети и обем. Откриването на аномалии помага за разкриване на непознато поведение, но се нуждае от предпазни мерки. Графичните анализи са ценни за свързани измами. Поведенческите и устройствените сигнали подобряват контекста около превземането на акаунти. Мрежовата интелигентност запълва празнини, които една институция не може да види.
За повечето финансови институции практическата препоръка е многопластов стек с контролиран от политики механизъм за вземане на решения в центъра. Измервайте заедно улавянето на измами, фалшивите откази, процентите на одобрение, загубите, натоварването от прегледи и латентността. Добавяйте по-сложен изкуствен интелект само когато той води до измеримо подобрение при тези ограничения. Ето как откриването на измами в реално време се превръща в надежден контрол, а не просто в сложна система за оценка.